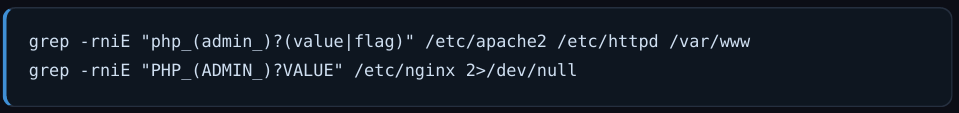
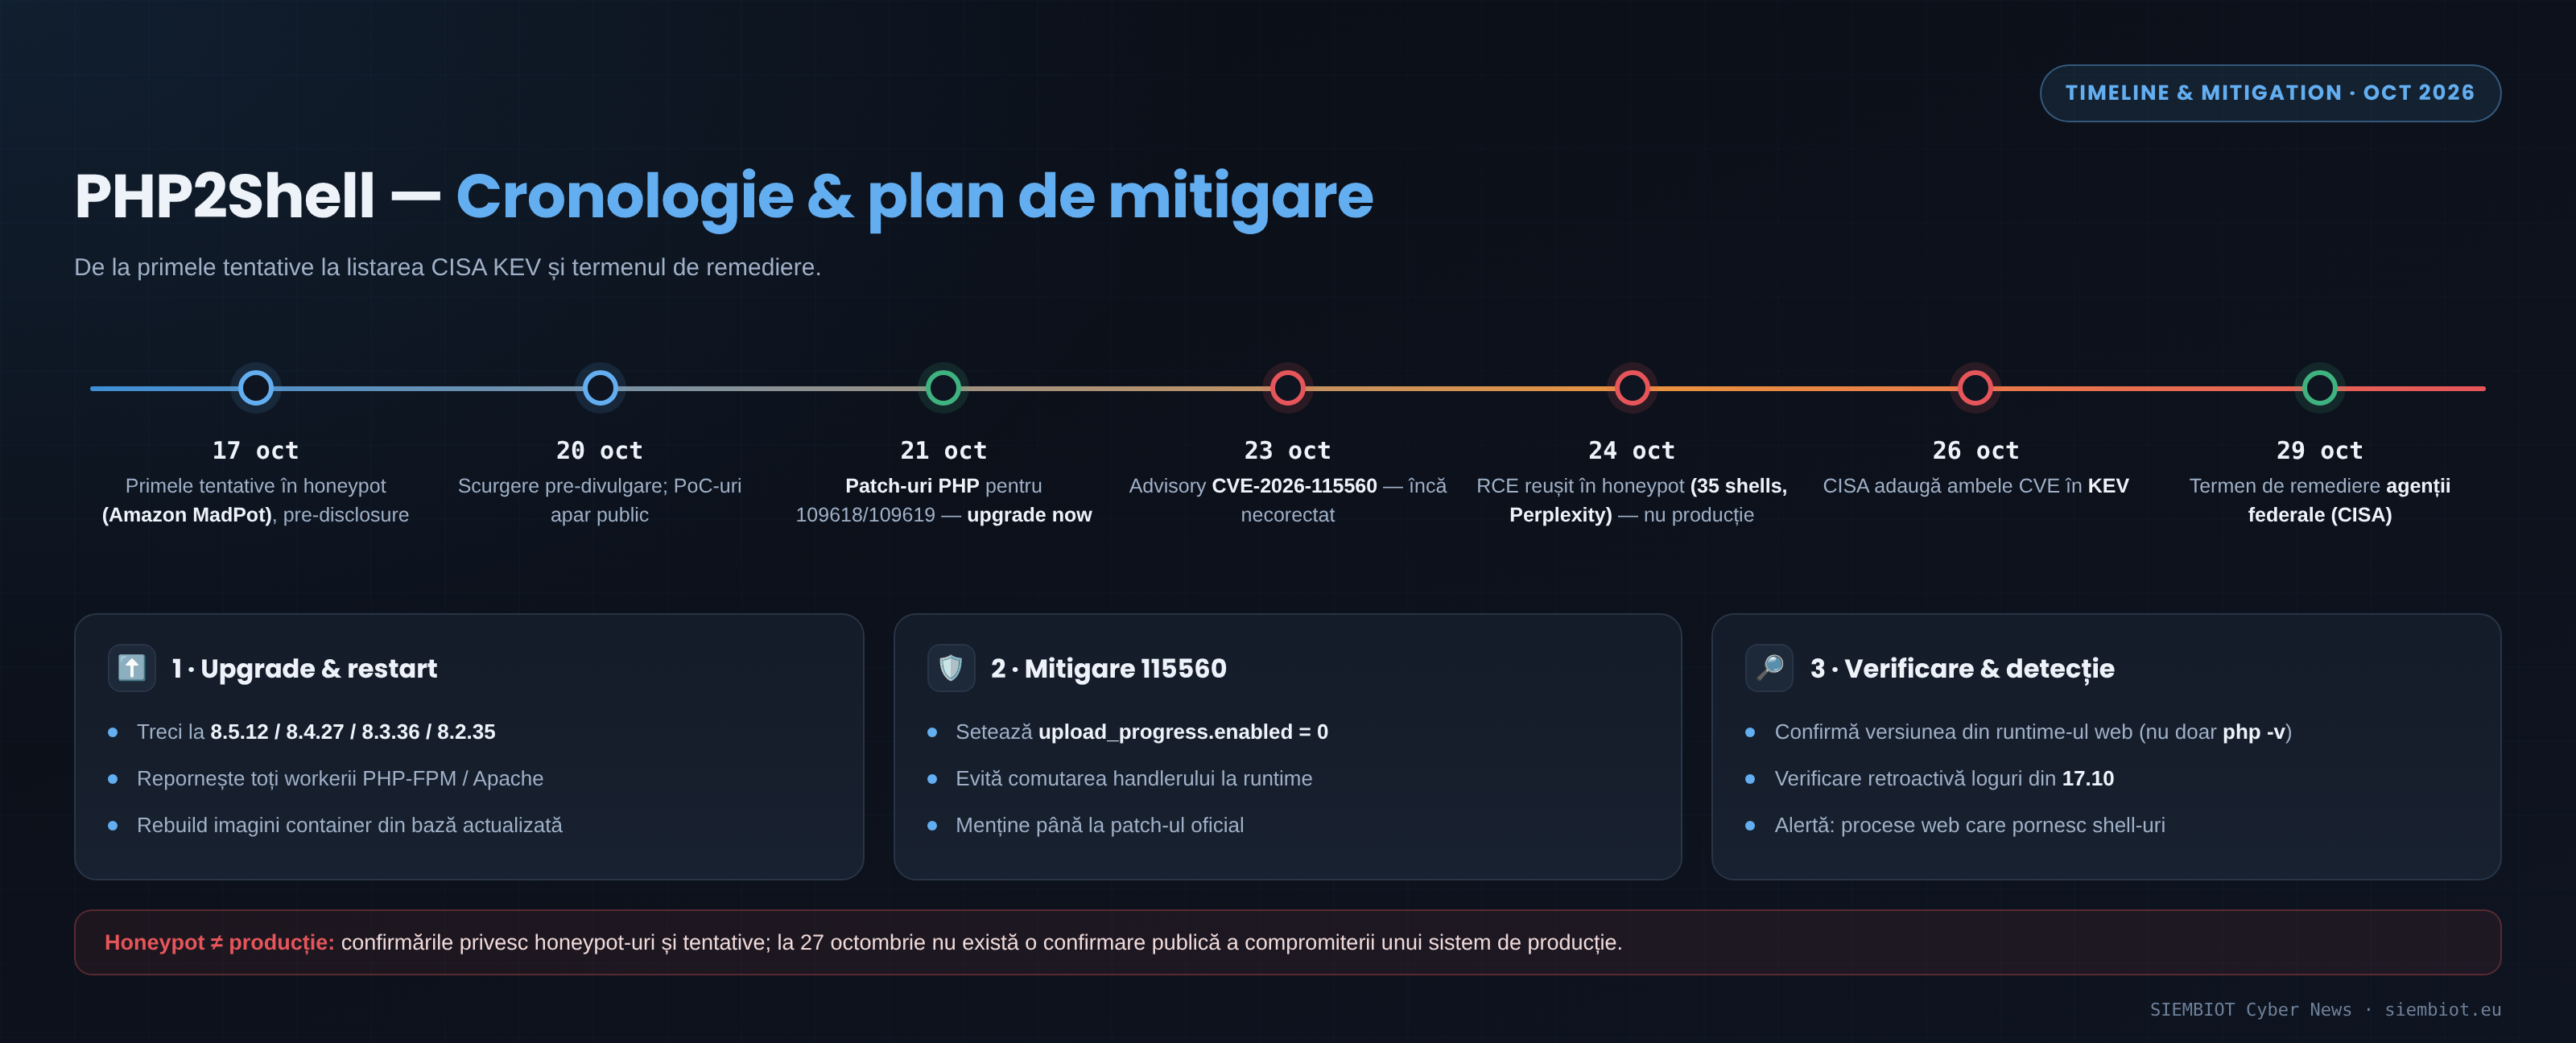
În paralel cu patching-ul, SOC recomandă o verificare retroactivă a sistemelor expuse cel puțin din 17.10.2026, în măsura în care există telemetrie. Corelați accesările suspecte cu executarea de procese, schimbări de fișiere, conexiuni outbound și evenimente de autentificare. Absența telemetriei sau a alertelor nu demonstrează că exploatarea nu a avut loc.
1. Telemetrie de proces / EDR
Alertați la orice proces lansat de php-fpm, php-cgi, httpd sau apache2 care pornește un shell ori unelte de descărcare (sh, bash, dash, curl, wget, nc, python, perl). În funcționare normală, acest comportament este rar și trebuie tratat ca posibilă compromitere.
2. Loguri web și PHP
• Rafale de cereri POST multipart/form-data de la aceeași sursă, mai ales cu un număr neobișnuit de părți sau antete.
• Câmpuri cu nume puternic imbricate ori cereri care includ PHP_SESSION_UPLOAD_PROGRESS, inclusiv către endpoint-uri care nu ar trebui să accepte upload.
• Răspunsuri HTTP 500 repetate, crash-uri sau restartări neașteptate ale workerilor PHP.
• Cookie-uri PHPSESSID malformate sau neobișnuit de lungi și erori repetate (SIGSEGV, AH00052, zend_mm_heap corrupted)
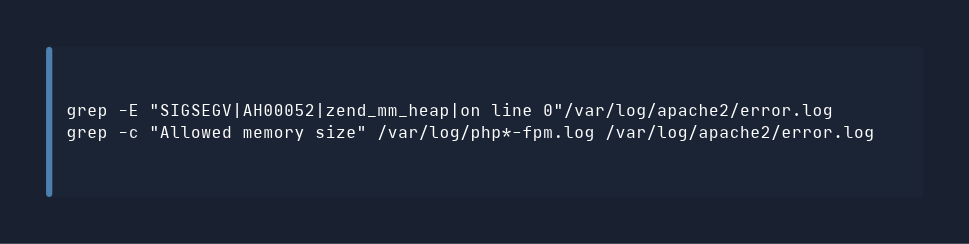
3. Sistem de fișiere și persistență
• Fișiere PHP nou apărute sau modificate în directoare de upload, cache ori accesibile web-ului; verifică timestamp, proprietar și conținut.
• Sarcini cron noi pentru utilizatorul serverului web, chei SSH sau conturi adăugate recent; conexiuni outbound neobișnuite inițiate de workerii web.
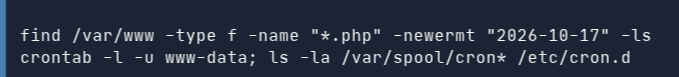
4. Cum folosești indicatorii de compromitere (IOC)
Tratează IOC-urile ca puncte de pornire pentru corelare, nu ca dovadă autonomă: unele adrese pot aparține infrastructurii de anonimizare sau pot apărea în trafic legitim. O potrivire nu confirmă compromiterea și nu justifică blocarea automată. Validează sursa, data și contextul fiecărui indicator, comparându-l cu telemetria host/network.
Răspuns la incident: dacă există indicii credibile de compromitere
1. Izolează sistemul afectat și limitează accesul de rețea fără a distruge probele.
2. Păstrează logurile și, unde este posibil, o imagine a discului și artefactele de memorie/proces.
3. Rotește toate credențialele accesibile procesului web: parole de baze de date, chei API, token-uri și secrete din .env.
4. Continuă investigația pentru persistență, exfiltrare și acces lateral. Actualizarea PHP singură nu elimină accesul unui atacator dacă sistemul a fost deja compromis.
5. Escaladează către echipa SOC/IR și evaluează obligațiile de notificare aplicabile (GDPR, NIS2).
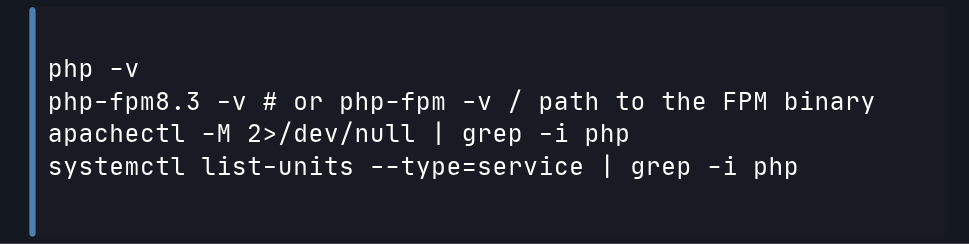 Pentru pachetele furnizate de distribuții Linux, verifică dacă există un backport al patch-ului. Un număr de versiune aparent mai vechi nu demonstrează automat că pachetul este vulnerabil; consultă changelog-ul și advisory-ul distribuției.
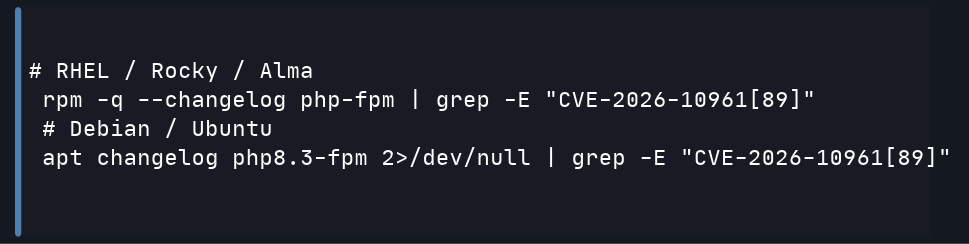
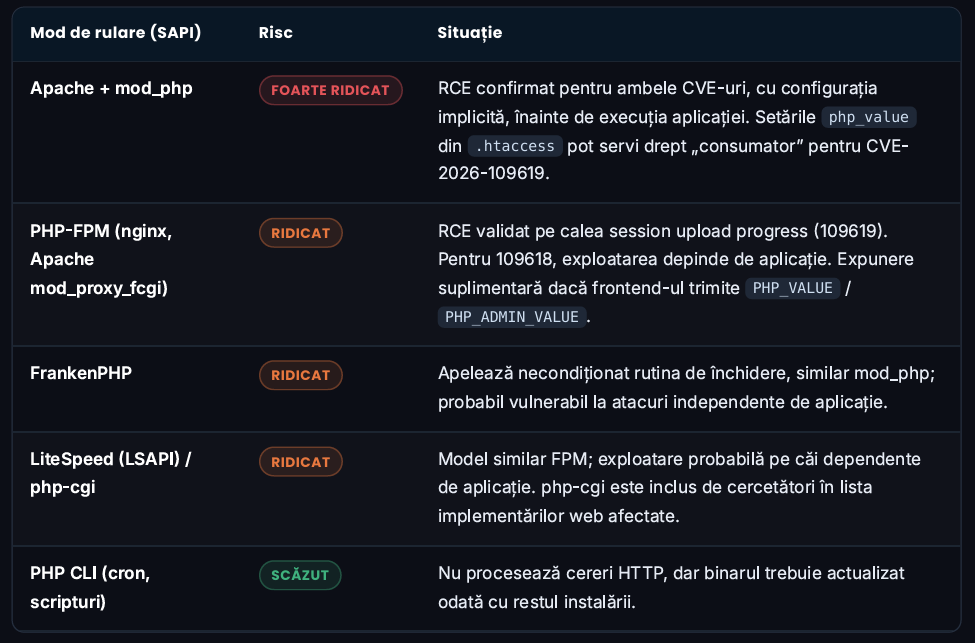
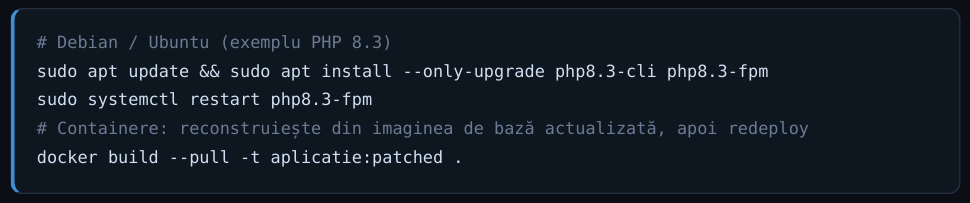 Pentru PHP 8.1 și versiunile mai vechi, verifică dacă distribuitorul oferă patch-uri backportate și documentate. Dacă nu există o remediere suportată, planifică migrarea. Rebuild-uiește imaginile de containere din imagini de bază actualizate și redeployează-le; actualizarea hostului nu actualizează PHP din container.