Pe scurt
Expertware, companie românească de securitate cibernetică și IT care dezvoltă soluții ce ajută organizațiile să își consolideze securitatea și reziliența digitală, semnalează disponibilitatea unui set gratuit de instrumente open-source dezvoltat în cadrul proiectului OCCTET, finanțat de UE, pentru a sprijini pregătirea pentru Regulamentul privind reziliența cibernetică (CRA).
Setul de instrumente acoperă patru etape: autoevaluarea, inventarierea componentelor open-source, analiza și documentarea vulnerabilităților și reutilizarea informațiilor despre software publicate anterior.
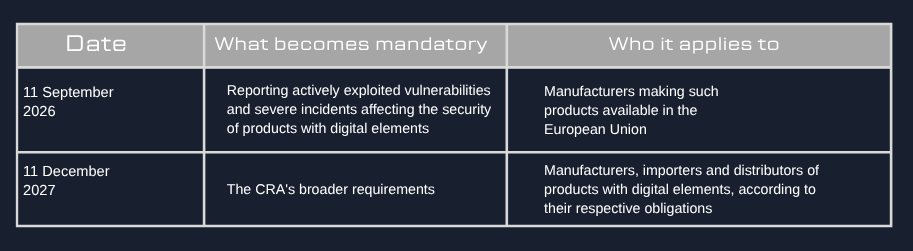
Primele obligații ale CRA se aplică din 11 septembrie 2026, iar cerințele sale extinse intră în vigoare la 11 decembrie 2027.
Webinarul final al proiectului OCCTET
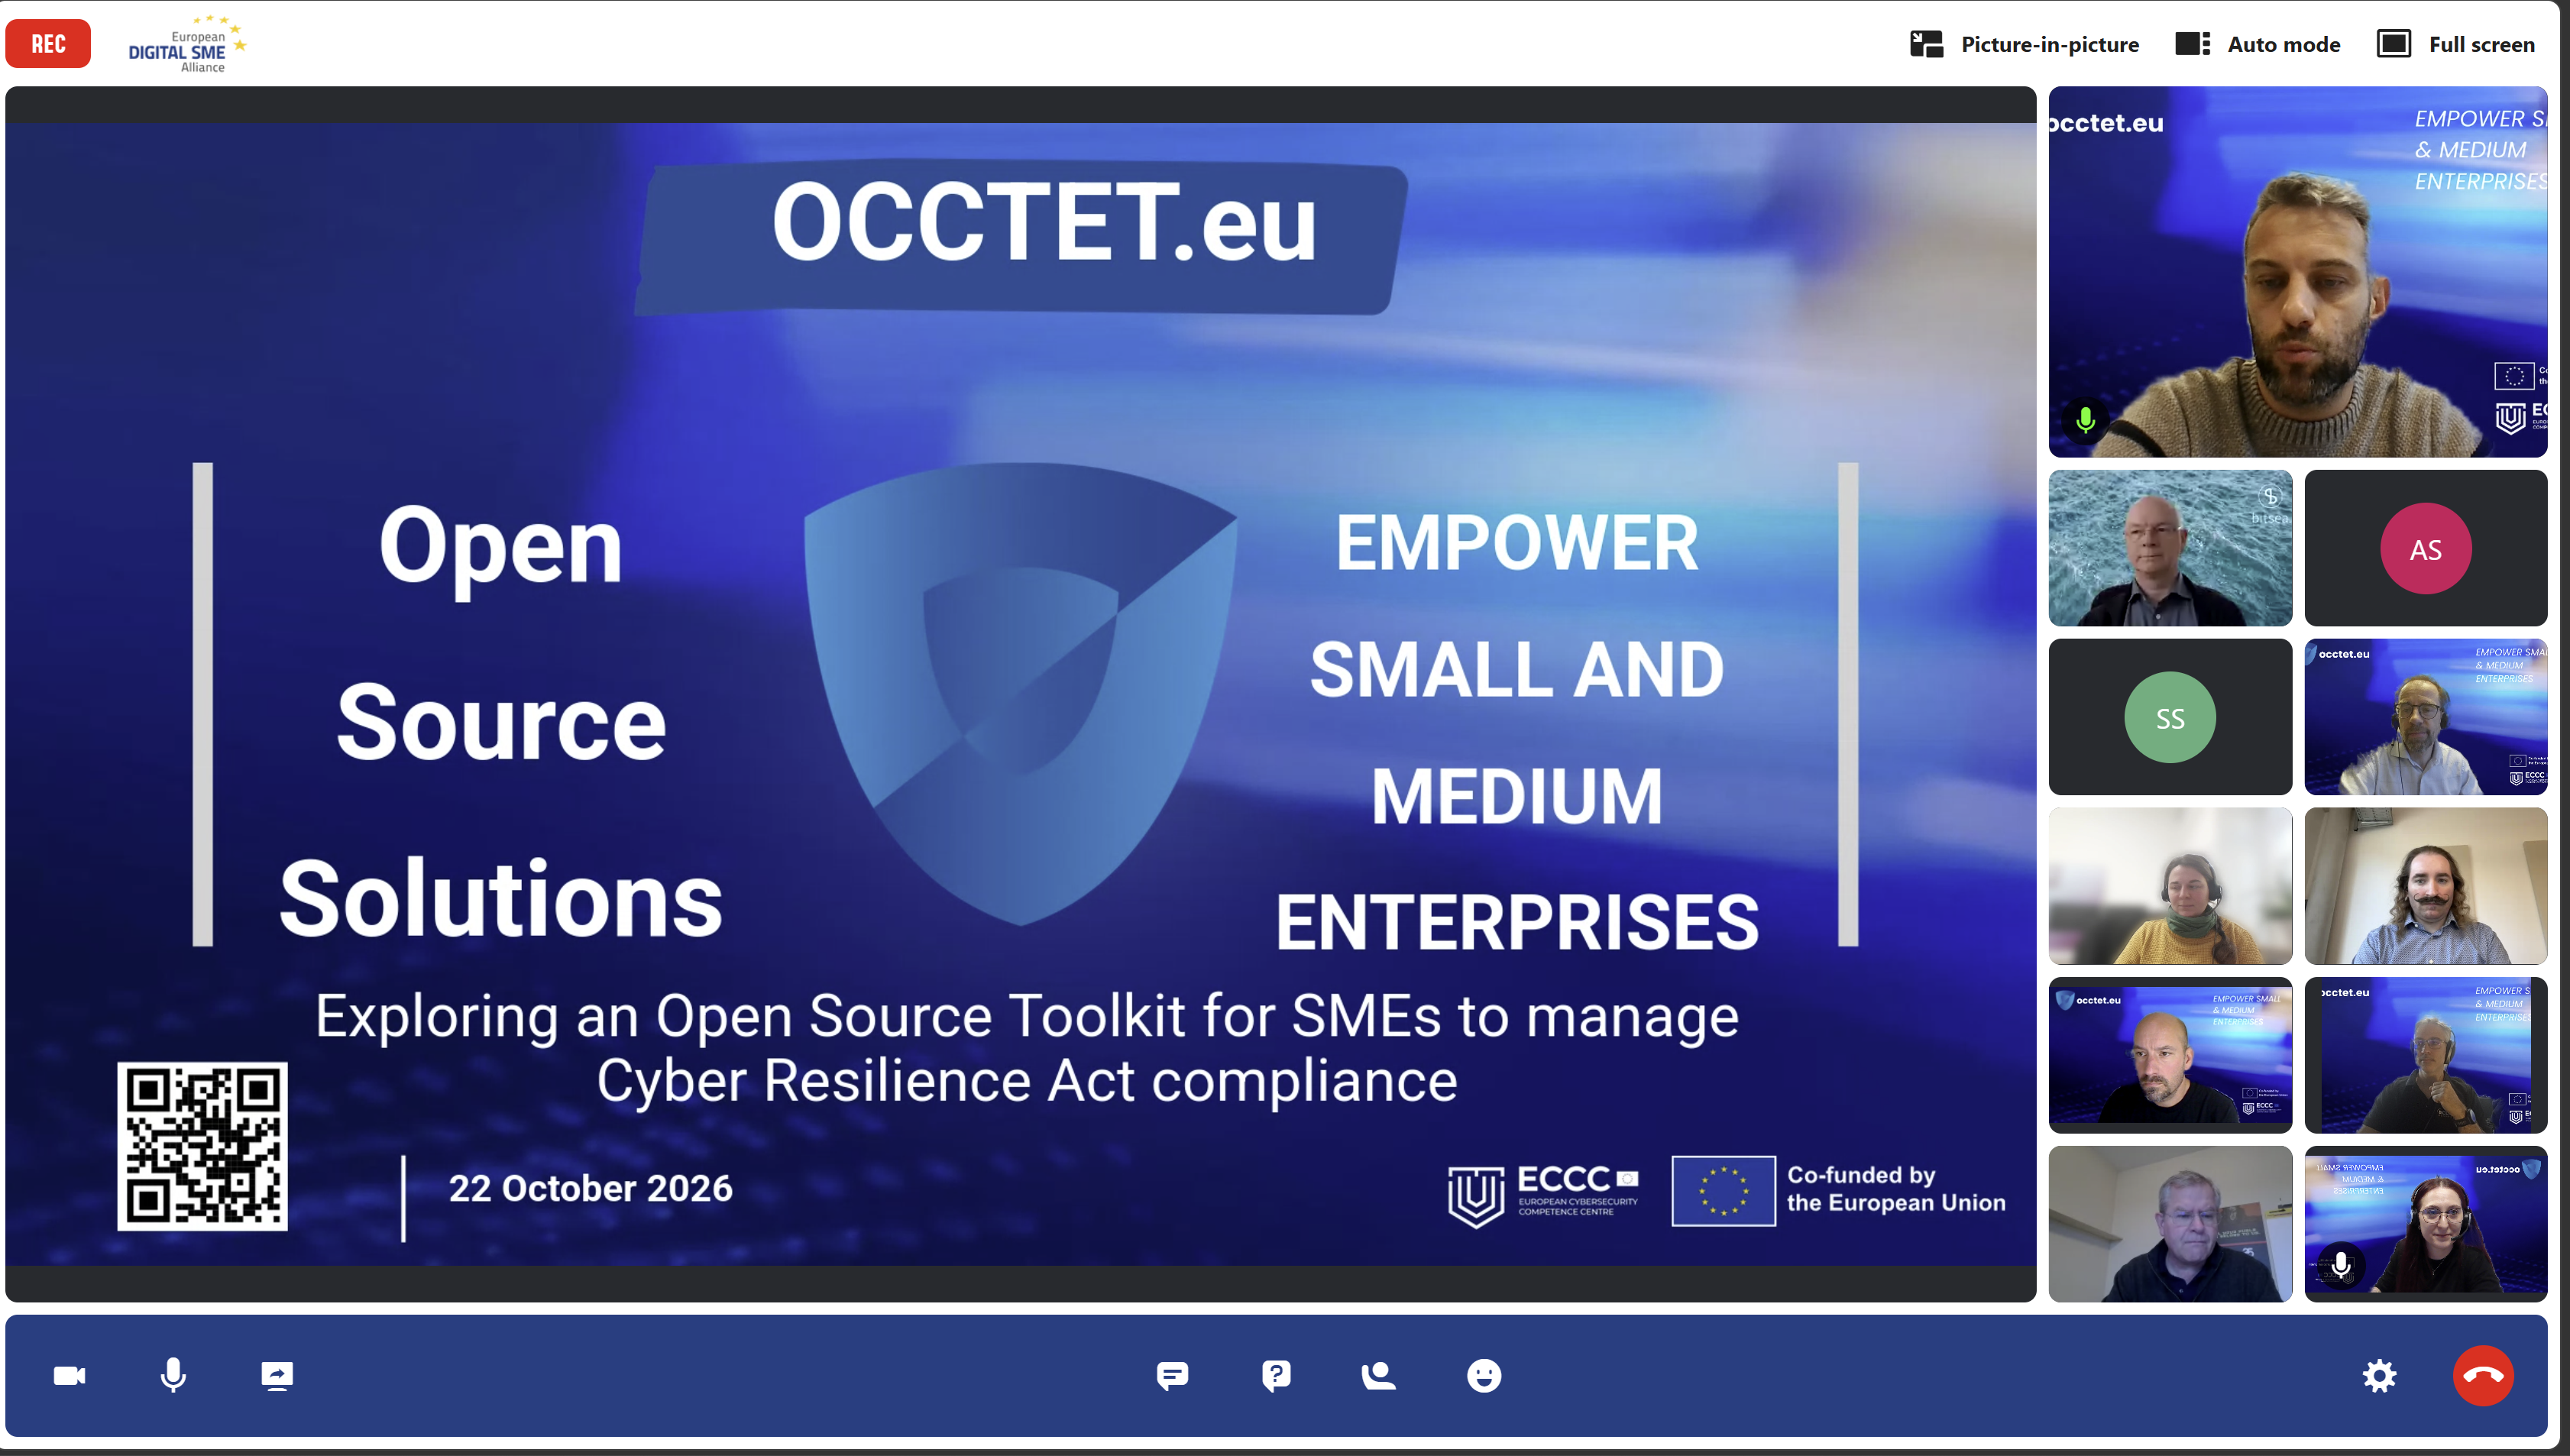
În cadrul webinarului final al proiectului OCCTET, desfășurat pe 22 octombrie 2026, Expertware și partenerii din consorțiu au prezentat un set gratuit de instrumente open-source dezvoltat pentru a ajuta întreprinderile mici și mijlocii (IMM-uri) și proiectele open-source să se pregătească pentru Regulamentul privind reziliența cibernetică (CRA) al Uniunii Europene.
Setul de instrumente transpune cerințe de reglementare complexe în pași practici, pe care organizațiile îi pot integra în propriile procese de dezvoltare software și de securitate. Le ajută să își evalueze gradul de pregătire, să identifice componentele open-source utilizate în produsele lor, să gestioneze vulnerabilitățile și să documenteze modul în care sunt tratate riscurile de securitate.
Consorțiul a prezentat setul de instrumente în cadrul unui webinar recent, dedicat IMM-urilor, proiectelor open-source, echipelor de produs și altor organizații care caută modalități practice și cu efort redus de pregătire pentru CRA. Sesiunea a prezentat componentele setului de instrumente, a arătat cum îl pot folosi companiile și a inclus experiența unei companii privind modul în care intenționează să îl utilizeze în continuare.
Ce au arătat primele evaluări
Primele utilizări ale platformei de autoevaluare OCCTET au evidențiat o provocare frecventă: multe IMM-uri au implementate măsuri de securitate, dar nu dispun de vizibilitatea, documentația și procesele consecvente necesare pentru a demonstra modul în care sunt gestionate riscurile legate de software.
„OCCTET oferă IMM-urilor îndrumare practică și instrumente open-source, disponibile gratuit și concepute pentru a fi ușor de utilizat, care le ajută să se pregătească pentru CRA și să gestioneze vulnerabilitățile software. Pe măsură ce termenele CRA se apropie și apar vulnerabilități critice într-un ritm accelerat, capacitatea de a identifica riscurile și de a reacționa rapid este esențială.”
-Sebastien Heurtematte, coordonatorul proiectului OCCTET
„Susținerea acestor instrumente prin comunități active și prin colaborarea continuă dintre IMM-uri, dezvoltatori și comunitățile open-source va fi esențială pentru a valorifica aceste rezultate și pentru a face securitatea software mai accesibilă”, a adăugat Heurtematte.
Un parcurs practic, de la evaluare la acțiune
Setul de instrumente OCCTET reunește mai multe servicii care sprijină organizațiile, de la evaluarea inițială până la gestionarea vulnerabilităților și documentare.
IMM-urile și proiectele open-source pot accesa și testa de acum următoarele servicii.
1. Evaluarea gradului de pregătire
Prin Portalul de autoevaluare CRA, IMM-urile pot înțelege cum li se aplică CRA, își pot evalua nivelul actual de pregătire și pot identifica aspectele care necesită atenție. Evaluarea ghidată și gratuită transpune prevederile CRA în întrebări structurate, punctaje și recomandări practice.
2. Identificarea componentelor software
Eclipse Apoapsis (instanța OCCTET) identifică componentele open-source, dependențele și licențele, pe baza OSS Review Toolkit și a vulnerabilităților cunoscute. De asemenea, poate genera o gamă de rapoarte și documente de conformitate pregătite pentru CRA, inclusiv liste de materiale software (SBOM), care oferă un inventar standardizat al componentelor software incluse într-un produs.
3. Analiza rezultatelor și luarea măsurilor
Bitsea Curator (instanța OCCTET) combină analiza automată cu revizuirea umană pentru a ajuta utilizatorii să verifice informațiile despre software, să evalueze dacă vulnerabilitățile le afectează produsele, să prioritizeze problemele și să își documenteze deciziile. Totodată, sprijină crearea de rapoarte VEX (Vulnerability Exploitability eXchange), care consemnează dacă un produs este afectat de o vulnerabilitate cunoscută.
4. Reutilizarea informațiilor software partajate
VulnerableCode, o bază de date de vulnerabilități federată și deschisă, oferă informații esențiale despre pachetele open-source, inclusiv originea, licențele, alertele de securitate, vulnerabilitățile și SBOM-urile de referință ale acestora. VulnerableCode conectează informațiile despre vulnerabilități cu pachetele software afectate, în timp ce demonstratorul public PurlDB sprijină generarea de SBOM-uri de referință pentru peste 20 de milioane de pachete.
Cum a fost testat
Setul de instrumente a fost validat pe scenarii complexe, din lumea reală, de dependențe software, în zece ecosisteme tehnologice diferite. Testarea a inclus proiecte open-source utilizate pe scară largă, analiza la scară mare a întregului portofoliu de proiecte al Eclipse Foundation, precum și un număr tot mai mare de cazuri de utilizare reale din IMM-uri. Această validare extinsă demonstrează capacitatea setului de instrumente de a funcționa în tehnologii, dimensiuni de proiect și lanțuri de aprovizionare software diverse.
Testarea a demonstrat capacitatea acestuia de a analiza structuri complexe de dependențe, de a identifica vulnerabilități, de a sprijini revizuirea umană și de a monitoriza problemele de securitate în timp.
Primii pași cu OCCTET
Proiectul Open-Source Compliance: Comprehensive Techniques and Essential Tools (OCCTET) reunește lideri din industrie, experți în securitate cibernetică, reprezentanți ai IMM-urilor și organizații open-source pentru a face securitatea software și pregătirea pentru CRA mai accesibile, mai transparente și mai eficiente din punctul de vedere al costurilor.
Setul de instrumente și resursele asociate - disponibile pe occtet.eu.
Testarea pe produse reale - organizațiile interesate să utilizeze serviciile cu produse și fluxuri de dezvoltare reale și să ofere feedback pentru îmbunătățirea continuă a acestora pot accesa pagina OCCTET Get Engaged.
OCCTET completează activitatea partenerilor de proiect de sprijinire a organizațiilor și a comunităților open-source în pregătirea pentru CRA. În cadrul Grupului de lucru Open Regulatory Compliance (ORC), participanții dezvoltă specificații, ghiduri, programe de formare și alte resurse create de comunitate, pentru a sprijini implementarea CRA în întregul ecosistem open-source.
Printre aceste resurse se numără și ORC Learning Hub, gratuit, care oferă formare practică, adaptată fiecărui rol, pentru a ajuta dezvoltatorii open-source, menținătorii de proiecte, administratorii de proiecte, echipele de produs și specialiștii în securitate și conformitate să înțeleagă cum li se aplică CRA și să pună în practică cerințele acestuia.
Despre proiectul OCCTET
Open Source Compliance: Comprehensive Techniques and Essential Tools (OCCTET) este o inițiativă finanțată de UE, dedicată sprijinirii IMM-urilor și a proiectelor open source în îndeplinirea cerințelor de securitate cibernetică și de conformitate prevăzute de Regulamentul privind reziliența cibernetică. Coordonat de Eclipse Foundation, proiectul dezvoltă o suită integrată de instrumente gratuite, open source, pentru evaluarea gradului de pregătire, analiza dependențelor software, gestionarea vulnerabilităților, generarea de SBOM-uri și documentarea conformității.
Află mai multe pe occtet.eu.
Proiectul OCCTET a primit finanțare din programul Europa Digitală, în baza acordului de grant nr. 101190474. Conținutul nu reflectă neapărat punctul de vedere al Comisiei Europene. Comisia Europeană nu este responsabilă pentru nicio utilizare a informațiilor conținute în acesta.
Despre Expertware
Expertware este o companie românească de IT și securitate cibernetică, fondată în 2006, cu experiență vastă în dezvoltarea de soluții tehnologice și în furnizarea de servicii de securitate cibernetică în toată Europa. Expertiza sa acoperă centrele operaționale de securitate (SOC), serviciile gestionate de securitate cibernetică, infrastructurile cloud și hibride, platformele de securitate cibernetică și mediile IT complexe de tip enterprise.
Expertware este compania din spatele SIEMBIOT, o platformă integrată de securitate cibernetică ce reunește monitorizarea securității, informațiile despre amenințări, gestionarea vulnerabilităților și răspunsul la incidente. Prin SIEMBIOT și prin serviciile sale de consultanță în securitate cibernetică, Expertware ajută organizațiile să își consolideze postura de securitate, să gestioneze riscurile cibernetice și să răspundă cerințelor de reglementare prin modulul său de conformitate dedicat, inclusiv Directiva NIS2 și Regulamentul privind reziliența cibernetică (CRA).
Prin implicarea sa în inițiative europene de cercetare și inovare precum OCCTET, Expertware contribuie și la dezvoltarea de instrumente practice care ajută organizațiile să își evalueze maturitatea în securitate cibernetică și să se pregătească pentru cerințele de reglementare în continuă schimbare.
Află mai multe pe expertware.net

30 de zile de apărare cibernetică la nivel de întreprindere
Pășiți în viitorul securității cibernetice cu acces complet la o platformă unificată și inteligentă — gratuit timp de 30 de zile. Îmbunătățiți echipa de securitate cu:
SIEM avansat pentru vizibilitate în timp real, alerte inteligente și analize criminalistice aprofundate în medii cloud, on-prem și hibride
Management continuu al vulnerabilităților pentru a identifica, prioritiza și remedia riscurile pentru toate activele
Informații live despre amenințările cibernetice integrate direct în fluxurile dvs. de lucru, cu informații globale și profilarea atacatorilor
Detectarea amenințărilor bazată pe inteligență artificială, care învață din mediul dvs., explică alertele într-un limbaj simplu și sugerează pașii următori
Pregătire de conformitate încorporată pentru NIS2, GDPR, ISO 27001 și multe altele, cu instrumente automate de raportare și audit
Indiferent dacă gestionați un SOC eficient sau o echipă de securitate la scară largă, această platformă vă oferă instrumentele necesare pentru a detecta mai rapid, a răspunde mai inteligent și a fi cu un pas înaintea amenințărilor în evoluție — toate acestea fără complexitate.
Experimentați protecție la nivel de întreprindere, fluxuri de lucru simplificate și control total.
Avantajul tău de 30 de zile începe acum.
Deblocheaza perioada de proba gratuita de 30 de zile