Demo Tenant (SOCaaS für KMU)

Der SIEMBIOT Demo Tenant stärkt kleine und mittlere Unternehmen mit Cybersicherheit auf Unternehmensniveau und bietet eine vollständig verwaltete Lösung für SOC als Dienstleistung. Er ist für Hochrisikobranchen wie Gesundheitswesen, Finanzwesen, Infrastruktur und Einzelhandel konzipiert und bietet Bedrohungserkennung in Echtzeit, nahtlose Integration und Reaktion auf Vorfälle rund um die Uhr – ohne eigene Sicherheitsteams oder große Budgets.

Demo Tenant (SOCaaS für KMU)

Anwendungsfall: Demo Tenant (SOCaaS für KMU)

In der heutigen, sich rasant entwickelnden Bedrohungslandschaft reicht es nicht mehr aus, sich allein auf grundlegende Sicherheitswerkzeuge wie Antivirensoftware und Firewalls zu verlassen. Kleine und mittlere Unternehmen (KMU) sind oft am verwundbarsten, da es ihnen sowohl an spezialisiertem Personal als auch an finanziellen Mitteln für umfassende Cybersicherheitsabwehr fehlt. Aus der Erkenntnis dieser Lücke wurde der Anwendungsfall SIEMBIOT Demo Tenant entwickelt, um KMU mit Funktionen eines Security Operations Centers als Dienstleistung (SOCaaS) auf Unternehmensniveau zu stärken - zugänglich, wirksam und skalierbar.

Für wen ist das gedacht?

Diese Initiative richtet sich an Organisationen, die ihren Sicherheitsreifegrad und ihre Sicherheitslage verbessern möchten, ohne umfassende Infrastrukturumbauten vornehmen zu müssen. Wir konzentrieren uns insbesondere auf kritische Sektoren und Hochrisikosektoren wie:

  • Gesundheitsdienste und -einrichtungen

  • Betreiber kritischer Infrastrukturen (z. B. Strom, Wasser, Verkehr)

  • Finanzdienstleister und Banken

  • Einzelhandelsunternehmen mit zunehmender digitaler Angriffsfläche

Für diese Organisationen sind Cyberbedrohungen nicht nur IT-Themen – sie stellen reale Risiken für Betrieb, Reputation und Regelkonformität dar.

Die Herausforderung

Die meisten KMU arbeiten mit begrenzten Cybersicherheitsressourcen. Sie verlassen sich auf fragmentierte, isolierte Werkzeuge – wie Antivirenprogramme, manuelles Patchen oder eine Firewall – ohne einen ganzheitlichen Ansatz für Überwachung und Reaktion auf Vorfälle. Oft gibt es keine kontinuierliche Sicherheitsüberwachung, keine Korrelation von Bedrohungen über Systeme hinweg und keinen formalisierten Prozess, um auf aktive Bedrohungen zu reagieren.

Folglich ist es selbst dann, wenn eine Bedrohung erkannt wird, häufig zu spät, um wirksam zu reagieren. Und da Cyberangriffe immer komplexer und häufiger werden, entsteht dadurch eine gefährliche Lücke.
Unsere Lösung: SIEMBIOT Demo Tenant

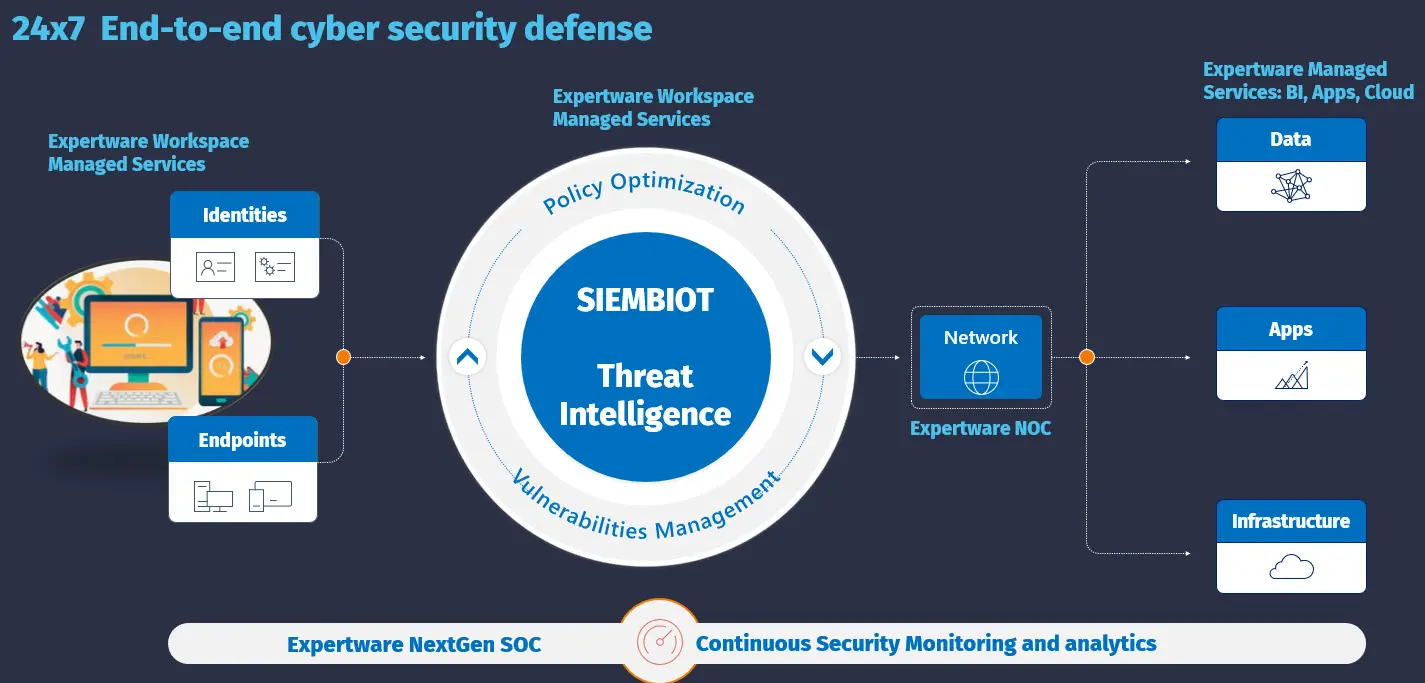
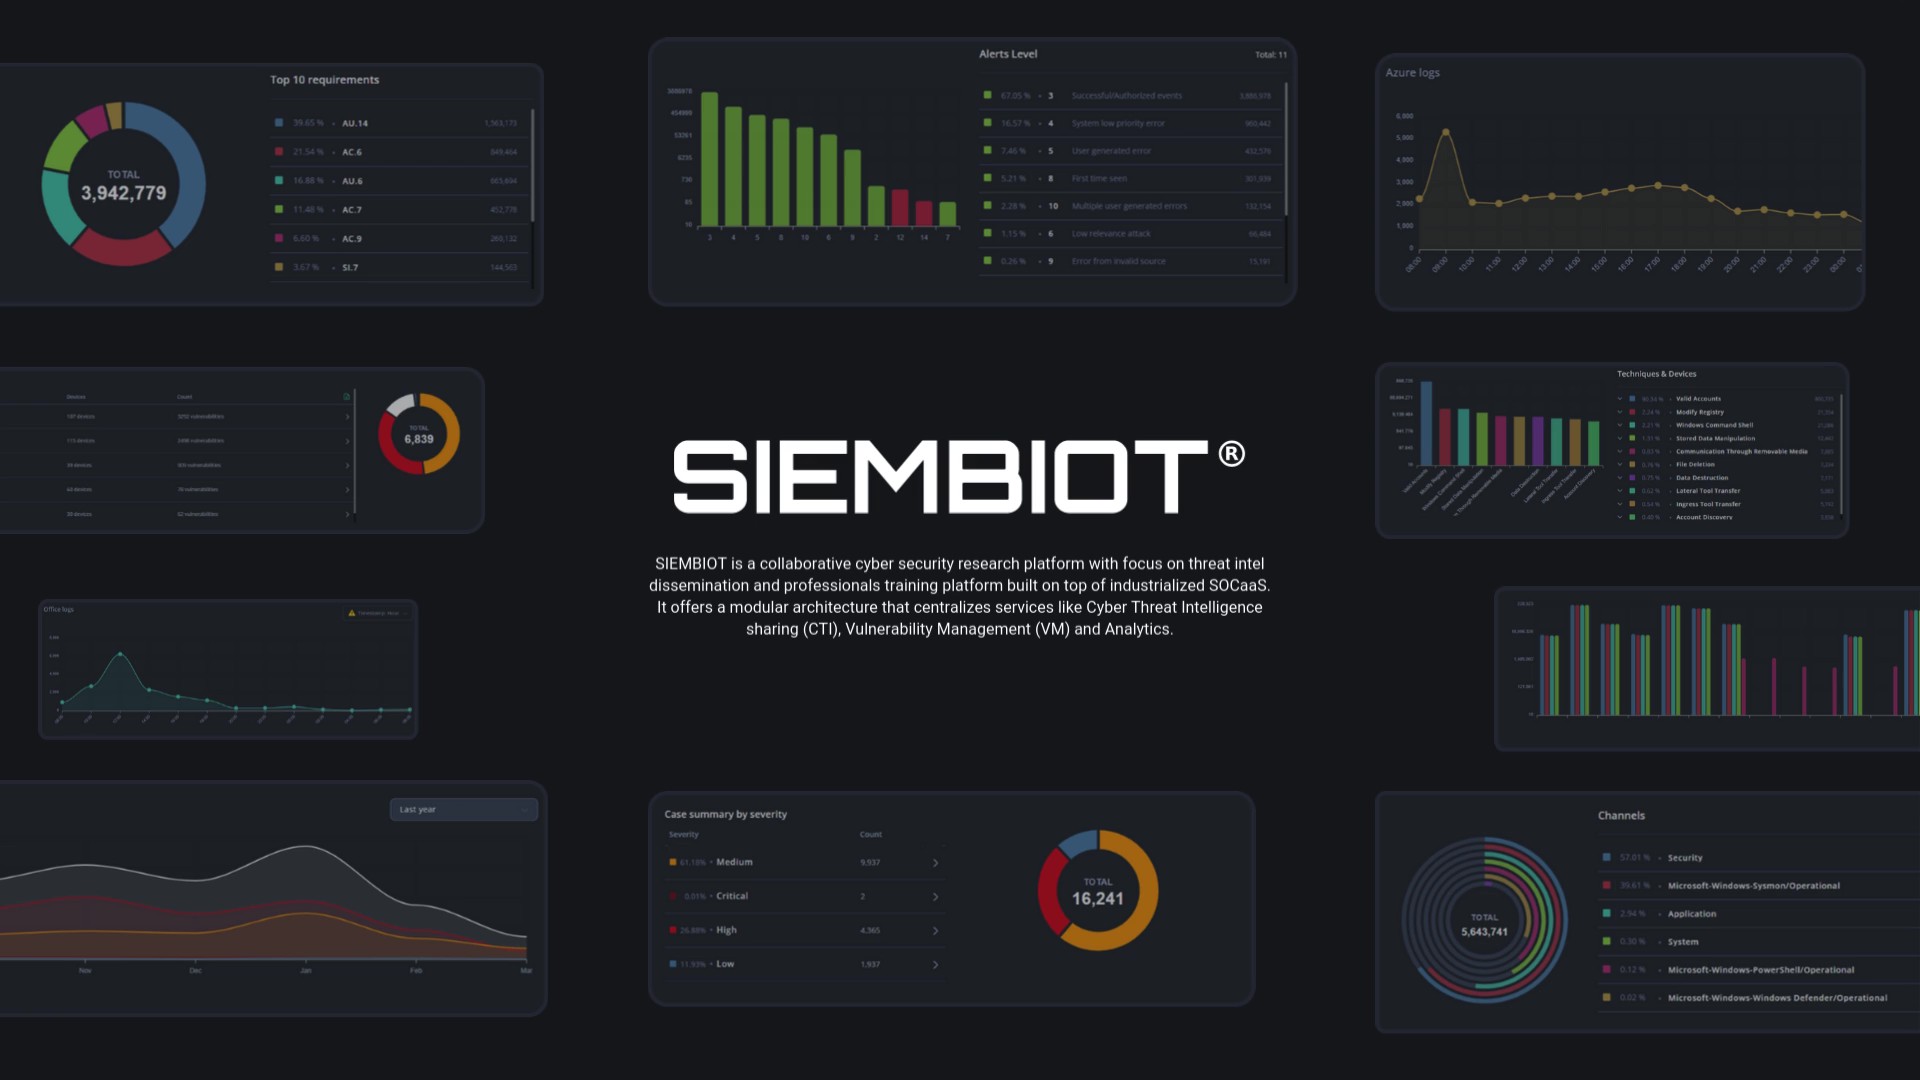
Der SIEMBIOT Demo Tenant bietet ein vollständig verwaltetes SOCaaS-Erlebnis. Er fügt sich nahtlos in bestehende IT-Umgebungen ein und fungiert als Erweiterung Ihrer Infrastruktur. Er bietet:

  • Einen vorkonfigurierten SIEM-Mandanten, der speziell für KMU entwickelt wurde

  • Integration mit gemeinsamer Bedrohungsaufklärung (CTI), Schwachstellenmanagement (VM) und Kartierung der Angriffsfläche

  • Erfassung und Korrelation von Protokollen, Metriken und Sicherheitsereignissen in Echtzeit

  • Erkennungsregeln, Arbeitsabläufe zur Eskalation von Vorfällen und eine umfassende Reaktionsstrategie

  • Anwendungsfalldefinitionen, die am MITRE-ATT&CK-Rahmenwerk ausgerichtet sind, für eine präzise Bedrohungsmodellierung

All diese Funktionen stehen ohne ein eigenes internes Cybersicherheitsteam zur Verfügung – das senkt die Hürde für Organisationen, fortschrittlichen Bedrohungsschutz auf Unternehmensniveau zu nutzen.

SOCaaS auf Unternehmensniveau für KMU
Der SIEMBIOT Demo Tenant stattet KMU mit fortschrittlichen, skalierbaren Funktionen für SOC als Dienstleistung aus und bietet starke Cybersicherheit ohne große Budgets oder eigene interne Teams. Er trägt dazu bei, die Schutzlücke für kleinere Organisationen zu schließen.
Fokus auf Hochrisikosektoren
Diese Lösung richtet sich an kritische Branchen, darunter Gesundheitswesen, Finanzdienstleistungen, kritische Infrastrukturen und Einzelhandel. Sie hilft diesen Sektoren, reale Risiken zu bewältigen, indem sie maßgeschneiderte Cybersicherheitsabwehr bietet, die auf betriebliche und Konformitätsanforderungen abgestimmt ist.
Nahtlose Integration und Echtzeitüberwachung
Der vollständig verwaltete Demo Tenant verbindet sich mit IT-Umgebungen und analysiert Protokolle und Sicherheitsereignisse in Echtzeit. Er sorgt durch automatisierte Erkennung, Eskalation und gemeinsame Bedrohungsaufklärung für proaktiven Schutz.
Mühelose Bereitstellung und fortlaufende Partnerschaft
SIEMBIOT übernimmt die gesamte Einrichtung, von der Bereitstellung bis zur Überwachung und Reaktion auf Vorfälle rund um die Uhr. Regelmäßige Überprüfungen optimieren die Leistung, und optionale Schulungen bereiten Ihr Team auf langfristige Cybersicherheit vor.
Bereitstellungs- und Betreuungsmodell

Sobald Ihre Organisation SIEMBIOT beitritt, übernehmen wir den Rest:

  • Wir stellen einen individuellen SIEMBIOT-Mandanten bereit und verbinden ihn mit Ihrer Infrastruktur.

  • Wir konfigurieren Ihre Parameter für das Sicherheits-Auditing und Ihre Ereignisquellen.

  • Wir binden Ihren Mandanten in gemeinsame Sicherheitsdienste ein, darunter CTI, VM-Datenströme und Arbeitsabläufe zur Reaktionsautomatisierung.

  • Wir beginnen vom ersten Tag an mit der Überwachung und Reaktion auf Vorfälle rund um die Uhr.

  • Nach sechs Monaten – oder sobald zwei Millionen Sicherheitsereignisse protokolliert wurden – führen wir eine gemeinsame Überprüfung durch und optimieren die Umgebung weiter.

  • Optional können Ihre internen Teams (IT, Sicherheit, Forschung) anhand Ihrer eigenen Daten und Szenarien geschult werden, um langfristig gerüstet zu sein.

Ihre Vorteile

Mit der Teilnahme an diesem Anwendungsfall erhält Ihre Organisation sofort:

  • Vollständige Ende-zu-Ende-Transparenz über Sicherheitsereignisse und Risiken

  • Echtzeitschutz vor Phishing, Ransomware und Identitätsdiebstahl

  • Automatisierte Warnungen, priorisierte Arbeitsabläufe zur Reaktion und Analystenunterstützung

  • Zugriff auf kontinuierlich aktualisierte CTI-Datenströme und Empfehlungen zur Behebung von Schwachstellen

  • Regulatorische Konformität mit den EU-Richtlinien zu NIS2

Was früher nur Milliardenunternehmen zur Verfügung stand, ist jetzt für Sie erreichbar – bei minimalen Kosten und minimaler Komplexität.

Was wir von Ihnen benötigen

Der Einstieg ist einfach:

  • Bekunden Sie Ihr Interesse und registrieren Sie sich als SIEMBIOT-Partner

  • Unser Team nimmt Kontakt mit Ihnen auf, um die Bereitstellung und Konfiguration des Tenants zu starten

  • Wir übernehmen die technische Komplexität – damit Sie sich auf Ihr Geschäft konzentrieren können

Hinweis: Die freie Kapazität ist begrenzt, und die Einbindung erfolgt in der Reihenfolge der Anmeldungen. Verpassen Sie nicht Ihre Chance, sich einem wachsenden europäischen Cybersicherheits-Ökosystem anzuschließen.

Weitere Anwendungsfälle

Siembiot ist eine modulare Cybersicherheitsplattform, die Echtzeit-SIEM-Überwachung, proaktives Schwachstellenmanagement und den globalen Austausch von Bedrohungsinformationen integriert. Sie ist darauf ausgelegt, die Zusammenarbeit zwischen europäischen und internationalen Partnern zu unterstützen. Ihr Demo-Mandant, Data Lake, Schulungsportal und ihre CTI-Austauschplattform ermöglichen Organisationen weltweit, Innovationen voranzutreiben, Wissen zu teilen und die Cyberabwehr im globalen Maßstab zu stärken.

Cloud image

30 Tage Cyberabwehr auf Unternehmensniveau

Machen Sie den Schritt in die Zukunft der Cybersicherheit mit vollem Zugriff auf eine einheitliche, intelligente Plattform — 30 Tage kostenlos. Stärken Sie Ihr Sicherheitsteam mit:

  • Fortschrittlichem SIEM für Echtzeit-Transparenz, intelligente Alarmierung und tiefgehende Forensik in Cloud-, On-Premises- und Hybridumgebungen

  • Kontinuierlichem Schwachstellenmanagement, um Risiken über alle IT-Ressourcen hinweg zu erkennen, zu priorisieren und zu beheben

  • Live-Cyber-Bedrohungsaufklärung, direkt in Ihre Arbeitsabläufe integriert, mit globalen Erkenntnissen und Angreiferprofilen

  • KI-gestützter Bedrohungserkennung, die aus Ihrer Umgebung lernt, Alarme in verständlicher Sprache erklärt und nächste Schritte vorschlägt

  • Integrierter Konformitätsbereitschaft für NIS2, DSGVO, ISO 27001 und mehr, mit automatisierter Berichterstellung und Audit-Werkzeugen

Ob Sie ein schlankes SOC oder ein umfassendes Sicherheitsteam auf Unternehmensebene leiten – diese Plattform gibt Ihnen die Werkzeuge an die Hand, um schneller zu erkennen, klüger zu reagieren und sich wandelnden Bedrohungen voraus zu bleiben – ganz ohne Komplexität.

Erleben Sie Schutz auf Unternehmensniveau, optimierte Arbeitsabläufe und vollständige Kontrolle.

Ihr 30-tägiger Vorsprung beginnt jetzt.

Schalten Sie Ihre 30-tägige kostenlose Testphase frei

