Zentrale Architekturebenen
1. Physische und virtuelle Infrastrukturebene
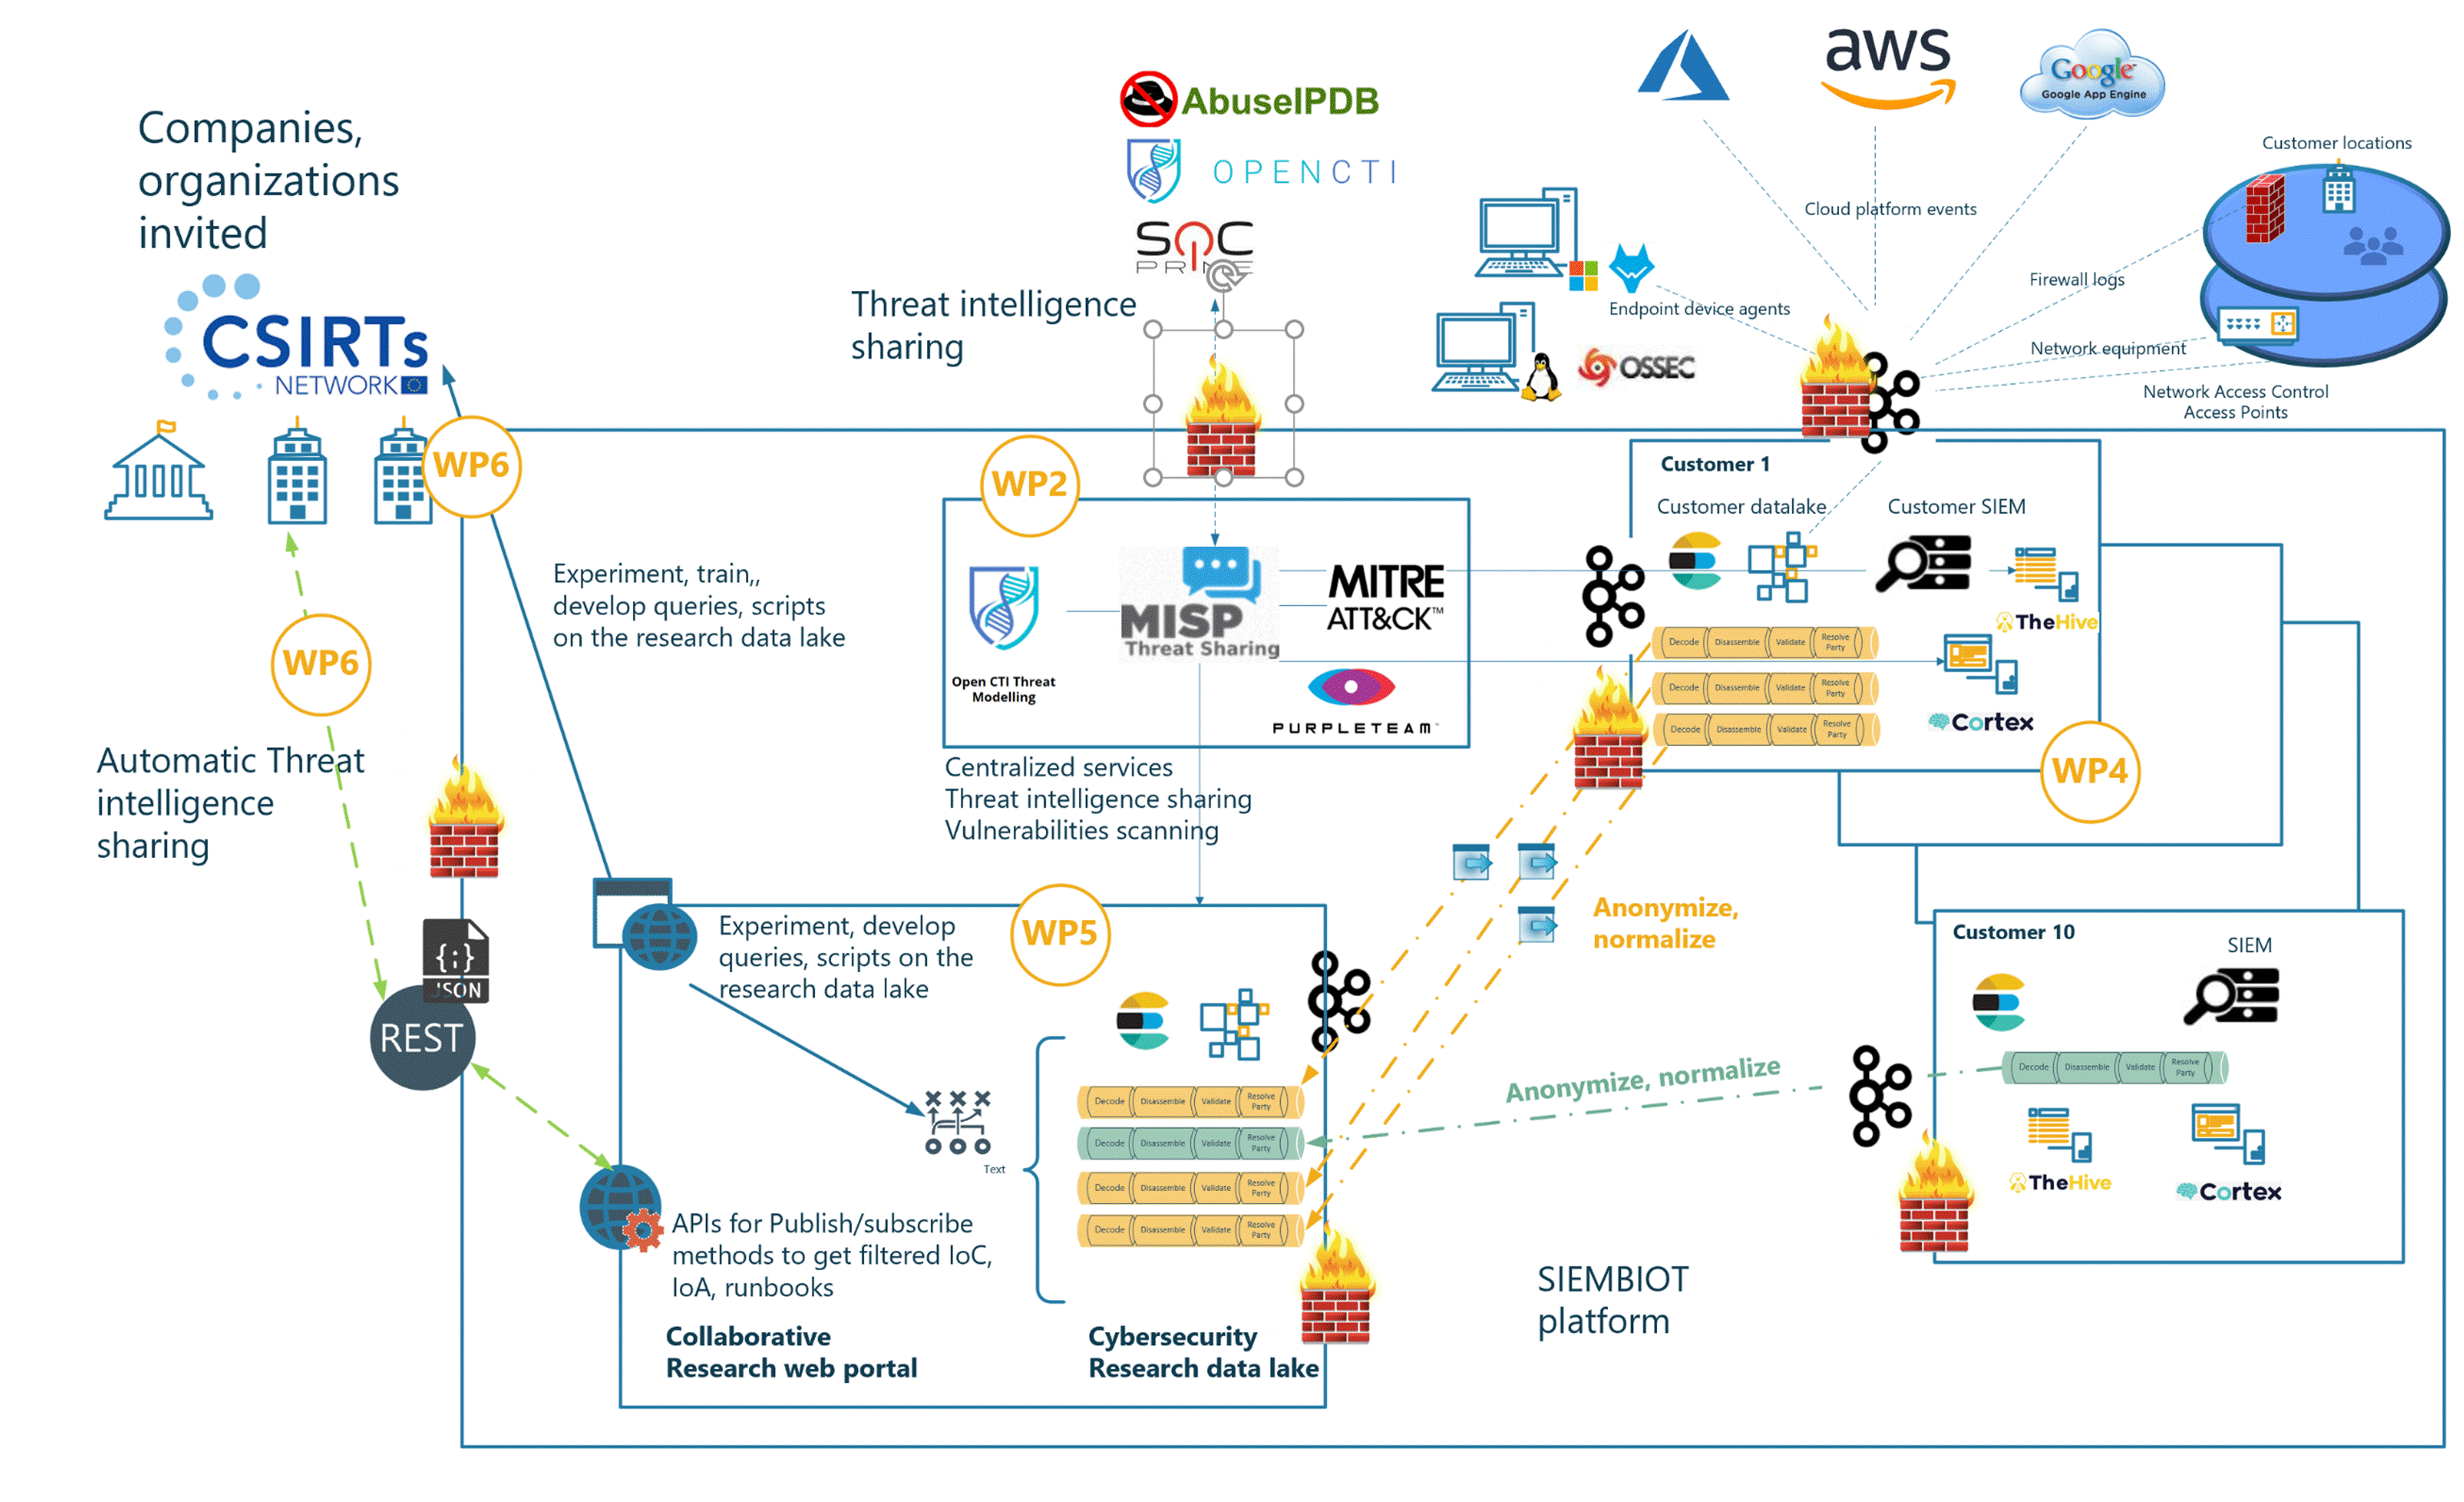
Die Plattform basiert auf hochverfügbaren Clustern mit hybriden Verarbeitungsknoten und redundantem Speicher (SAN + vSAN) sowie redundanten Netzwerk- und Sicherheitsgeräten. Alle virtuellen Umgebungen sind über VLANs, virtuelle Firewalls (VDOMs) und virtuelle Switches (vSwitches) segmentiert, um Mandanten und Dienste voneinander zu isolieren. Die gesamte Kommunikation erfolgt über TLS auf Basis der Client-/Server-Zertifikatsauthentifizierung (RSA 2048/4096 mit SHA256 ).
2. Logische Umgebungen:
SOCaaS-Einheiten der Mandanten: Isolierte Umgebungen, die reale SIEM- und SOC-Umgebungen für KMU und öffentliche Stellen simulieren.
Plattform für gemeinsame Dienste: Beherbergt zentrale CTI, MISP, das Korrelationsmodul und Schwachstellenscanner, die von allen Mandanten genutzt werden.
Forschungs- & Schulungs-POD: Ein anonymisierter Data Lake und ein Forschungsportal zur Analyse von Bedrohungsmustern und Simulationen in Cyber Ranges.
3. Bedrohungsaufklärungs- und Analyseebene
OpenCTI (v6.0.5), MISP und Cortex-Instanzen ermöglichen die strukturierte CTI-Erfassung, -Analyse und -Anreicherung.
REST-API-Konnektoren speisen Daten aus mehr als 10 Quellen ein (AlienVault, MITRE, AnyRun usw.).
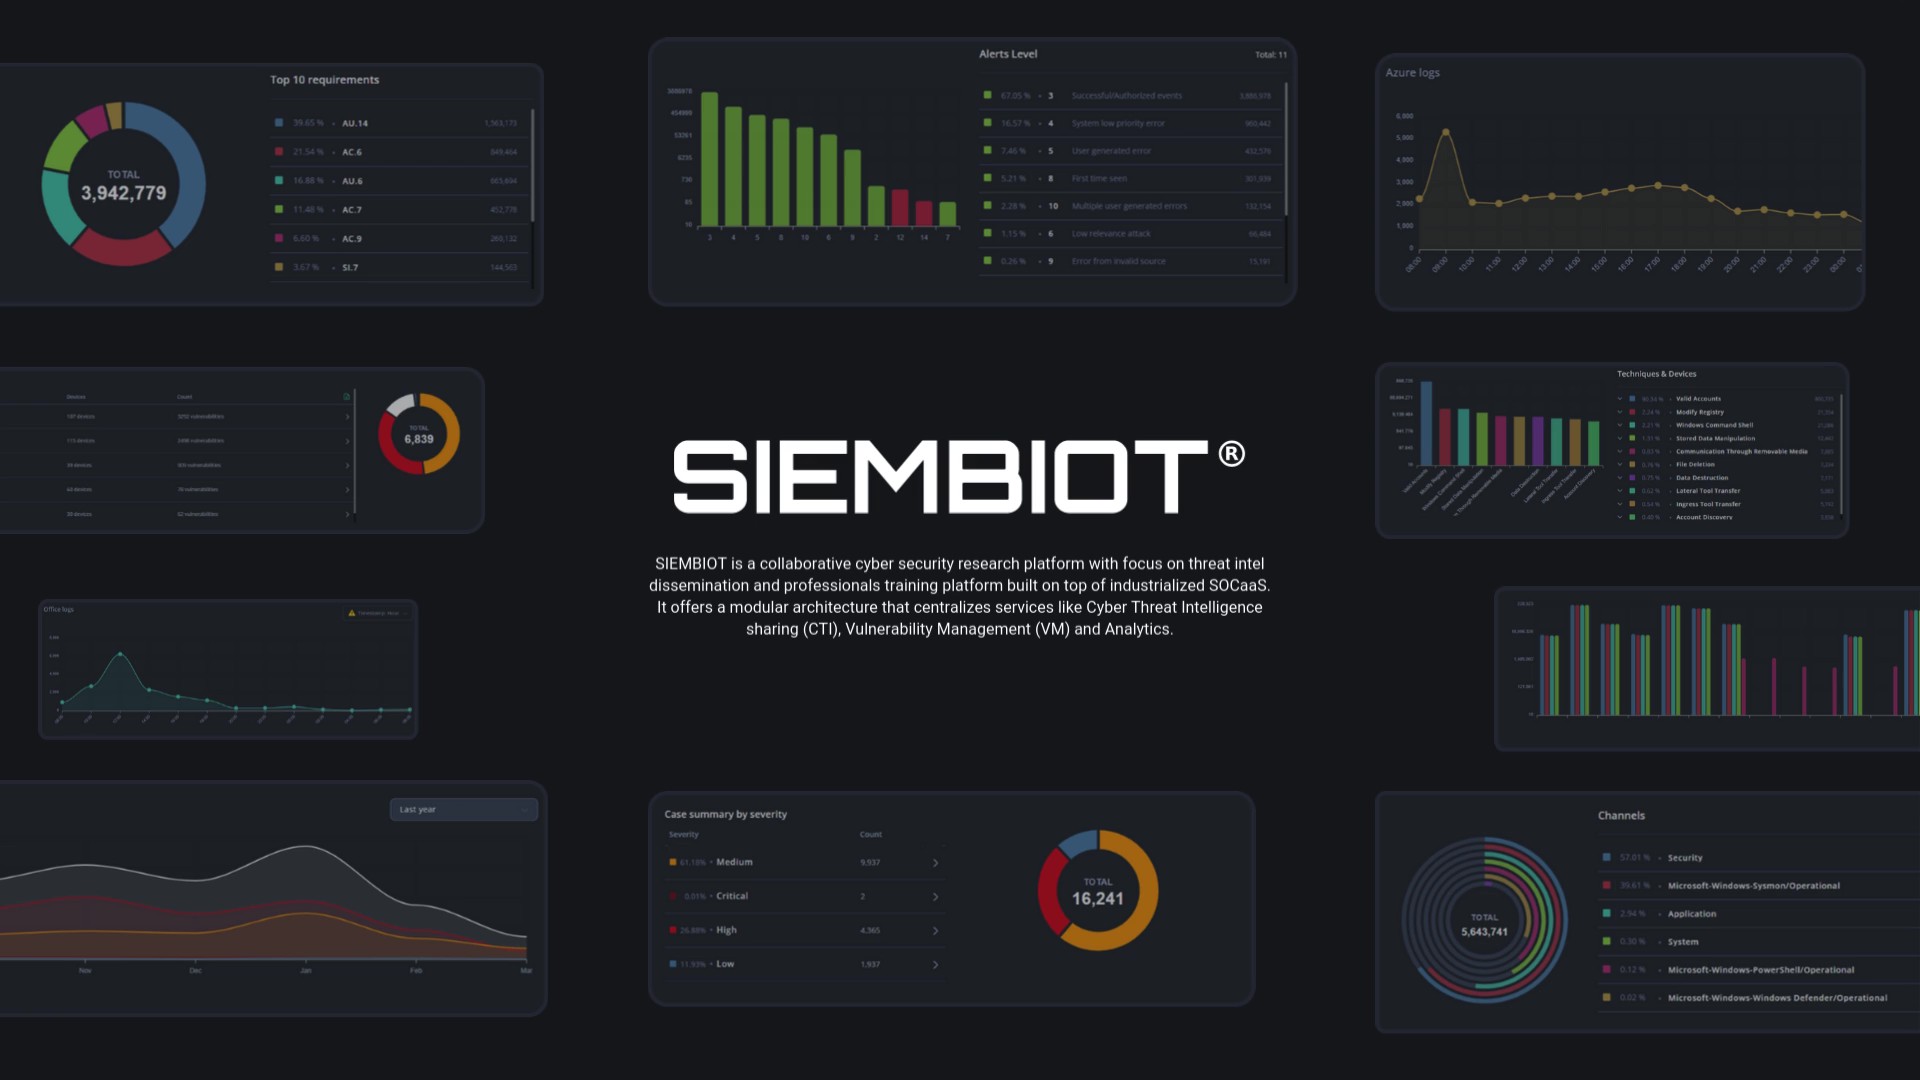
SOC-Dashboards visualisieren Konfidenzbewertungen, Indikatoren und Kennzahlen zur Reaktion auf Sicherheitsvorfälle.
4. Zugriffs- und Orchestrierungsebene
DNS-, LDAP-, PAM- und NTP-Dienste verwalten Authentifizierung und Orchestrierung.
Webbasierter Zugriff über ein gesichertes Portal mit TLS-4096-Bit-Zertifikaten.
Management-VLANs isolieren administrative Dienste von Daten- und Benutzerebenen.