SIEMBIOT Data Lake für Schulung und Forschung

Ein Eckpfeiler der SIEMBIOT-Plattform ist der Trainings- und Forschungs-Data-Lake, eine spezialisierte Umgebung, die sowohl die Ausbildung in Cybersicherheit als auch die hochmoderne Forschung zur Bedrohungserkennung fördern soll. Dieser Anwendungsfall ermöglicht Praktikern, Analysten, Studierenden und Forschenden, mit realen, anonymisierten Sicherheitsdaten in einem sicheren, strukturierten und flexiblen Rahmen zu arbeiten.

SIEMBIOT Data Lake für Schulung und Forschung
Anwendungsfall: Trainings- und Forschungs-Data-Lake

Ein Eckpfeiler der SIEMBIOT-Plattform ist der Trainings- und Forschungs-Data-Lake, ein zentraler Baustein für praxisnahe Cybersicherheitsausbildung, die Entwicklung von Bedrohungserkennung und gemeinsame Forschung. Diese Umgebung ist für den Betrieb auf der industrialisierten SOCaaS-Infrastruktur der Plattform ausgelegt und bietet einen realistischen und sicheren Rahmen, in dem geprüfte Organisationen mit anonymisierten Echtzeit-Sicherheitsdaten experimentieren können, die von mehreren Mandanten aus verschiedenen Branchen und Regionen erhoben werden.

Durch die Simulation vielfältiger Betriebsszenarien und die Aggregation von Telemetriedaten aus unterschiedlichen Technologien und Angriffsflächen ermöglicht der Data Lake:

  • Praxisnahe Entwicklung und Validierung von Erkennungsabfragen, CTI-Korrelation und Anomalieerkennungsmodellen

  • Schulung von Cybersicherheitsfachkräften und Studierenden anhand realistischer, anonymisierter Daten

  • Organisationsübergreifende Zusammenarbeit durch gemeinsame Ressourcen und fachbegutachtete Forschung

  • Experimentieren mit Playbooks zur Reaktion und automatisierten Behebungsstrategien

  • Brücke zwischen Theorie und Praxis in einer sicheren, modularen Umgebung

Er dient als zentrale Schnittstelle, an der theoretisches Wissen auf praktisches Experimentieren trifft, und beschleunigt sowohl die Kompetenzentwicklung als auch die Cybersicherheitsinnovation in der gesamten SIEMBIOT-Gemeinschaft.
Gemeinsame Lernressourcen
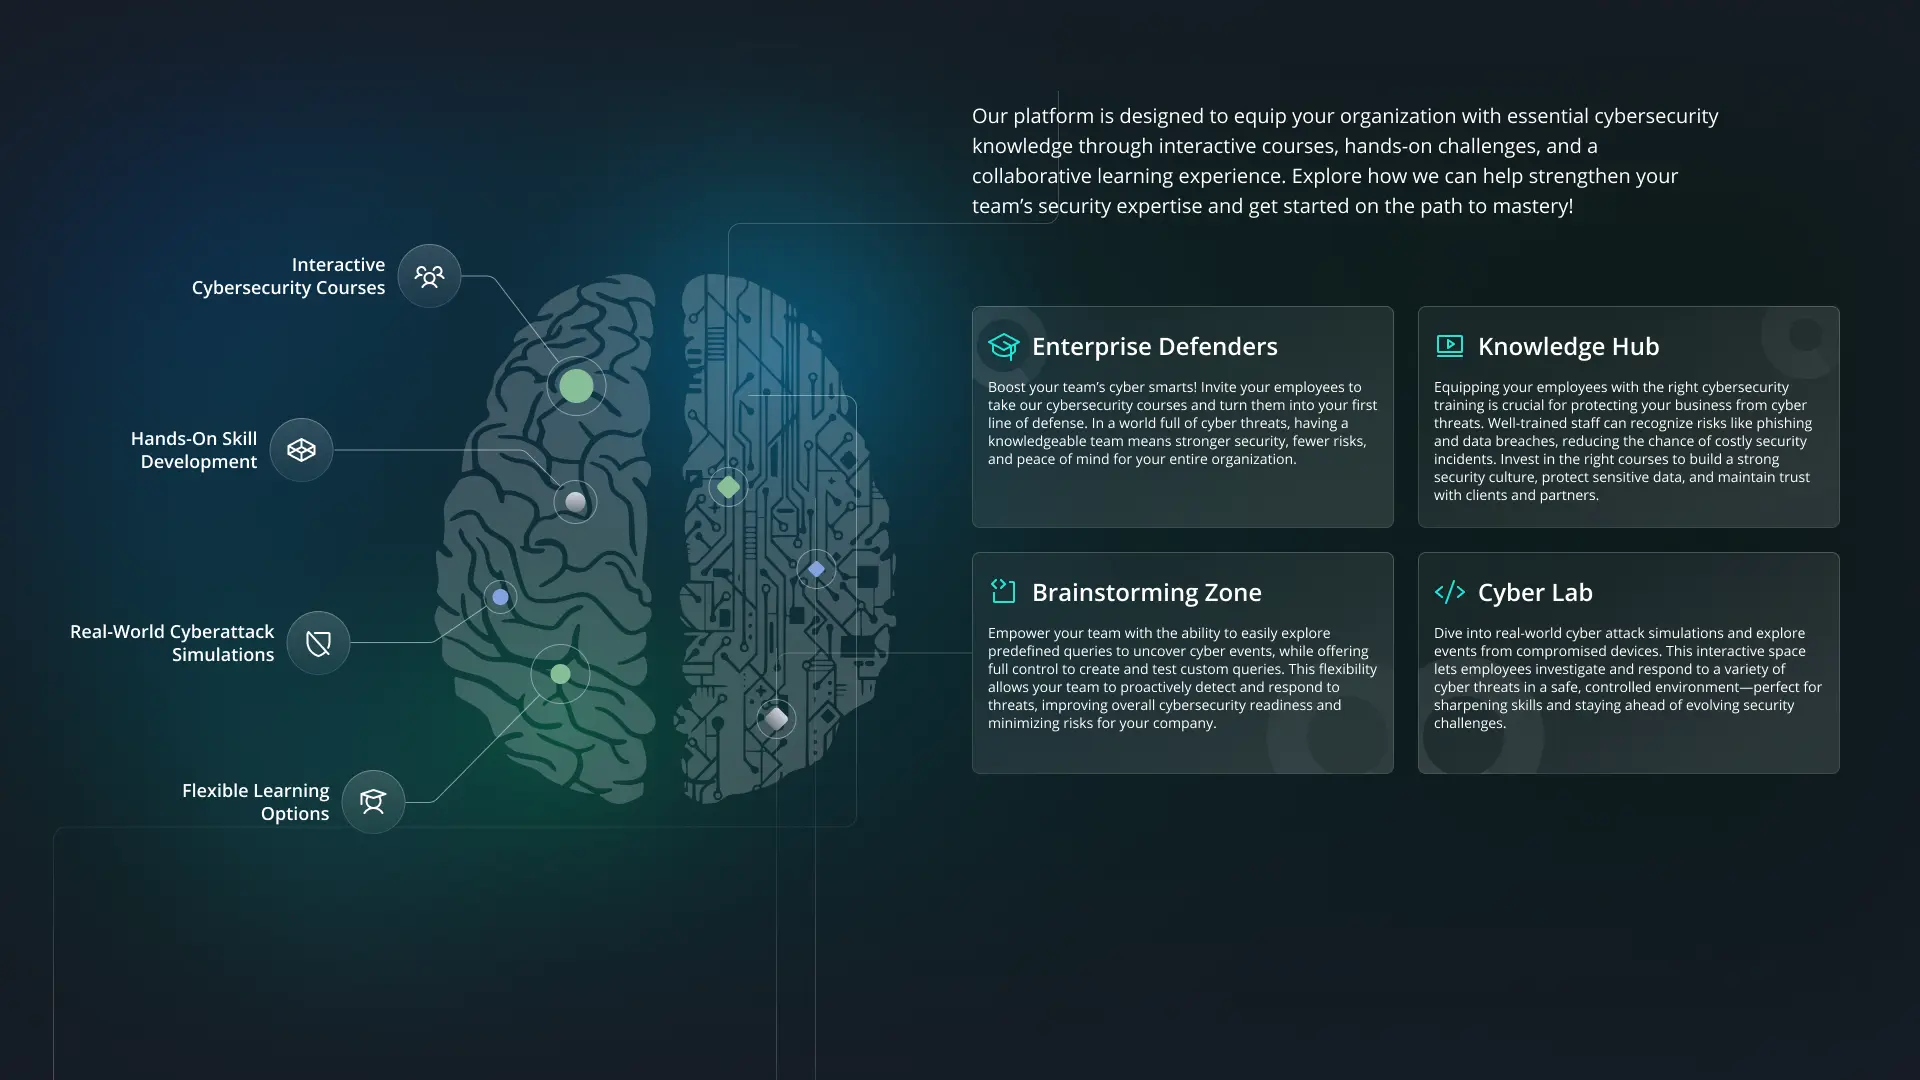
Entdecken Sie ein umfangreiches Portal mit kuratierten Abfragen, Datenströmen zur Bedrohungsaufklärung und Playbooks zur Erkennung – von Fachkollegen geprüft, wiederverwendbar und allgemein zugänglich. Eine Bestenliste stellt die wichtigsten Beitragenden vor und fördert Zusammenarbeit und Wissensaustausch.
Anpassbare Schulungen für Organisationen
Interaktive Labore und maßgeschneiderte Inhalte, abgestimmt auf den Reifegrad Ihres Teams. Jede Organisation erhält einen eigenen Bereich mit praktischen Übungen, anpassbaren Materialien und Fortschrittsverfolgung – für Lernpfade, die auf konkrete Ziele ausgerichtet sind.
Realistische und validierte Testumgebung
Simulieren Sie reale Bedrohungen mit hochwertigen, branchenübergreifenden Sicherheitsdaten. Ein Demo-Mandant und eine Standard-Pipeline bieten eine zuverlässige, realistische Umgebung für Schulung und Experimente – die echte SOC-Bedingungen widerspiegelt.
Forschung, Experimente & Veröffentlichung
Entwickeln, testen und teilen Sie neue Erkennungstechniken mit der Cybersicherheitsgemeinschaft. Organisationen können Simulationen durchführen, Reaktionen automatisieren und validierte Ergebnisse über die SIEMBIOT-Plattform teilen – und so Innovation in ganz Europa vorantreiben.
Modulares Schulungsportal

Das Schulungs- und Forschungsportal gliedert sich in zwei Hauptbereiche:

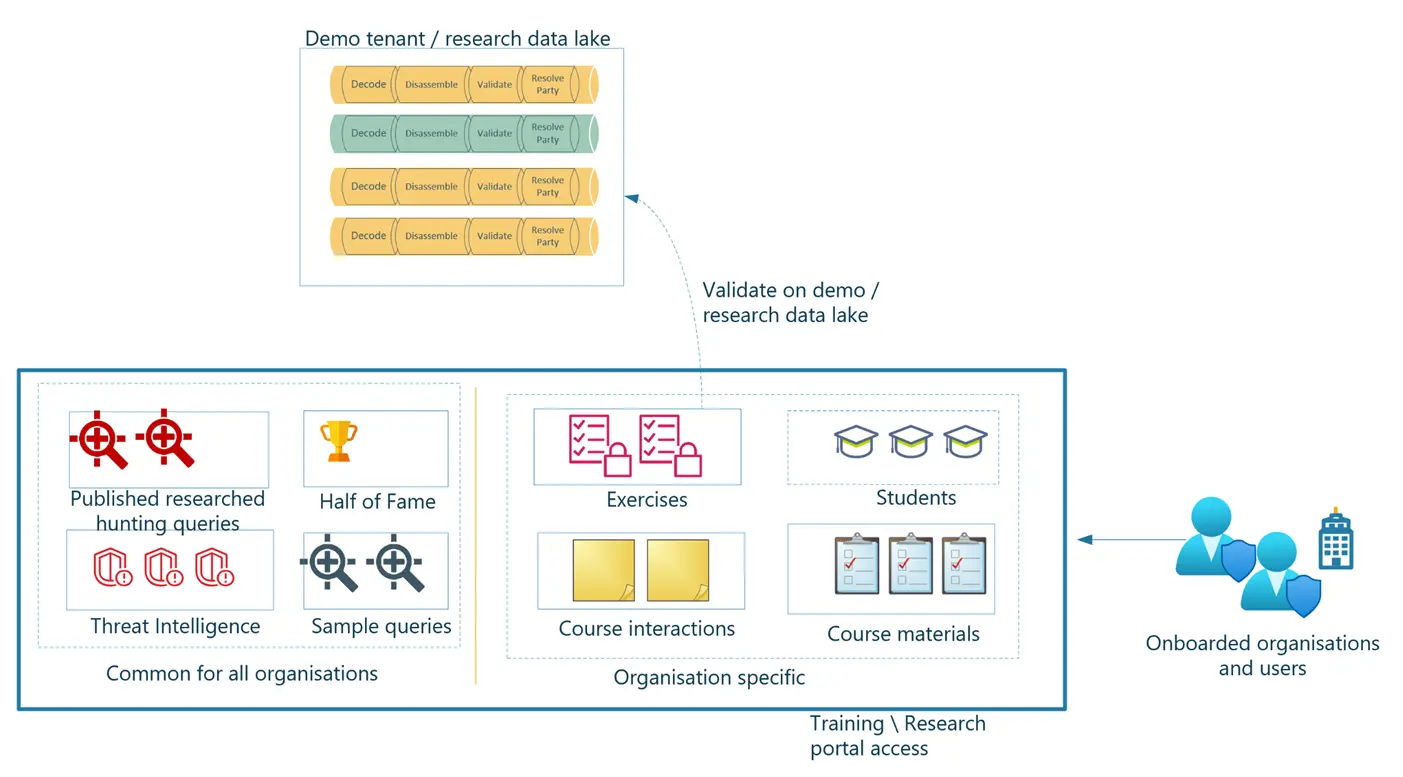
  • Gemeinsam für alle Organisationen:

    • Veröffentlichte, recherchierte Threat-Hunting-Abfragen: Kuratierte, von Fachleuten geprüfte Abfragen für reale Erkennungs-Anwendungsfälle.

    • Datenströme der Bedrohungsaufklärung: Anonymisierte und aggregierte CTI-Signale von allen Teilnehmenden.

    • Beispielabfragen & Playbooks: Wiederverwendbare Bausteine zur Entwicklung oder Anpassung von Erkennungsstrategien.

    • Bestenliste: Anerkennung herausragender Beiträge von Nutzern oder Institutionen, die wertvolle Erkennungsinhalte geliefert haben.

  • Organisationsspezifische Bereiche:

    • Übungen: Interaktive Labore, die Angriffe und Abwehrmaßnahmen mit tatsächlichen Daten aus dem Data Lake simulieren.

    • Kursinteraktionen & -materialien: Anpassbare Lerninhalte, zugeschnitten auf unterschiedliche Reifegrade oder Schwerpunktbereiche.

    • Studierende & Fortschrittsverfolgung: Überwachungswerkzeuge für Lehrende und Programmadministratoren.

Dieses Design stellt sicher, dass gemeinsame Ressourcen das kollektive Lernen beschleunigen, während jede Organisation weiterhin die Möglichkeit behält, ihren eigenen Lehr- und Forschungsbereich individuell zu gestalten.

Validierte, realistische Umgebung

Im Zentrum dieser Fähigkeit steht ein Demo-Mandant und Forschungs-Data-Lake, in dem Sicherheitsereignisse mehrerer eingebundener Organisationen zunächst über eine standardisierte Pipeline dekodiert, zerlegt, validiert und aufgelöst werden. Das gewährleistet die Qualität und Konsistenz der Daten, bevor sie in Forschung oder Schulung verwendet werden.

Diese Demo-Mandanten simulieren eine Vielzahl realer Umgebungen - sie erfassen Telemetrie aus verschiedenen Branchen, Technologien und Regionen - und schaffen so eine realistische Bedrohungslandschaft, die die operativen Herausforderungen moderner SOCs widerspiegelt.

Entwicklung und Erprobung von Erkennungen

Sobald eine Organisation verifiziert und eingebunden ist, können Nutzer frei innerhalb der Plattform experimentieren:

  • Erstellen und testen Sie IoC- und IoA-Erkennungsabfragen

  • Entwickeln und simulieren Sie automatisierte Reaktionsleitfäden für Sicherheitsvorfälle

  • Führen Sie Simulationen von Blue- und Red-Teams mit Datenströmen durch, die aus realen organisatorischen Kontexten stammen

Diese Experimente werden zunächst anhand des Demo-Data-Lakes validiert, bevor sie im breiteren SIEMBIOT-Ökosystem veröffentlicht werden, sodass nur korrekte und wirksame Inhalte verbreitet werden.

Kollaborative Forschung & Verbreitung

Der Trainings- und Forschungs-Data-Lake unterstützt nicht nur die Ausbildung, sondern fördert auch die organisationsübergreifende Zusammenarbeit. Indem er geprüften EU-Organisationen, CSIRTs und Forschungseinrichtungen ermöglicht:

  • Ihre Erkenntnisse zu teilen

  • Neuartige Erkennungsmethoden zu verbreiten

  • Zu offenem Wissen beizutragen

SIEMBIOT stellt sicher, dass modernste Forschung sofort umsetzbar ist, dank der automatisierten Mechanismen zum Veröffentlichen/Abonnieren. Das beschleunigt die Bereitstellung neuer Bedrohungsaufklärung, die Erkennung von Angriffsmustern und Behebungsstrategien in der gesamten Cybersicherheits-Gemeinschaft erheblich.

Weitere Anwendungsfälle

Siembiot ist eine modulare Cybersicherheitsplattform, die Echtzeit-SIEM-Überwachung, proaktives Schwachstellenmanagement und den globalen Austausch von Bedrohungsinformationen integriert. Sie ist darauf ausgelegt, die Zusammenarbeit zwischen europäischen und internationalen Partnern zu unterstützen. Ihr Demo-Mandant, Data Lake, Schulungsportal und ihre CTI-Austauschplattform ermöglichen Organisationen weltweit, Innovationen voranzutreiben, Wissen zu teilen und die Cyberabwehr im globalen Maßstab zu stärken.

Cloud image

30 Tage Cyberabwehr auf Unternehmensniveau

Machen Sie den Schritt in die Zukunft der Cybersicherheit mit vollem Zugriff auf eine einheitliche, intelligente Plattform — 30 Tage kostenlos. Stärken Sie Ihr Sicherheitsteam mit:

  • Fortschrittlichem SIEM für Echtzeit-Transparenz, intelligente Alarmierung und tiefgehende Forensik in Cloud-, On-Premises- und Hybridumgebungen

  • Kontinuierlichem Schwachstellenmanagement, um Risiken über alle IT-Ressourcen hinweg zu erkennen, zu priorisieren und zu beheben

  • Live-Cyber-Bedrohungsaufklärung, direkt in Ihre Arbeitsabläufe integriert, mit globalen Erkenntnissen und Angreiferprofilen

  • KI-gestützter Bedrohungserkennung, die aus Ihrer Umgebung lernt, Alarme in verständlicher Sprache erklärt und nächste Schritte vorschlägt

  • Integrierter Konformitätsbereitschaft für NIS2, DSGVO, ISO 27001 und mehr, mit automatisierter Berichterstellung und Audit-Werkzeugen

Ob Sie ein schlankes SOC oder ein umfassendes Sicherheitsteam auf Unternehmensebene leiten – diese Plattform gibt Ihnen die Werkzeuge an die Hand, um schneller zu erkennen, klüger zu reagieren und sich wandelnden Bedrohungen voraus zu bleiben – ganz ohne Komplexität.

Erleben Sie Schutz auf Unternehmensniveau, optimierte Arbeitsabläufe und vollständige Kontrolle.

Ihr 30-tägiger Vorsprung beginnt jetzt.

Schalten Sie Ihre 30-tägige kostenlose Testphase frei

