Kurz gefasst
Expertware, ein rumänisches Unternehmen für Cybersicherheit und IT, das Lösungen entwickelt, die Organisationen dabei helfen, ihre Sicherheit und digitale Resilienz zu stärken, weist auf die Verfügbarkeit eines kostenlosen Open-Source-Toolkits hin, das im Rahmen des EU-geförderten Projekts OCCTET entwickelt wurde, um die Vorbereitung auf den Cyber Resilience Act (CRA) zu unterstützen.
Das Toolkit deckt vier Phasen ab: Selbsteinschätzung, Inventarisierung von Open-Source-Komponenten, Prüfung und Dokumentation von Schwachstellen sowie Wiederverwendung bereits veröffentlichter Softwareinformationen.
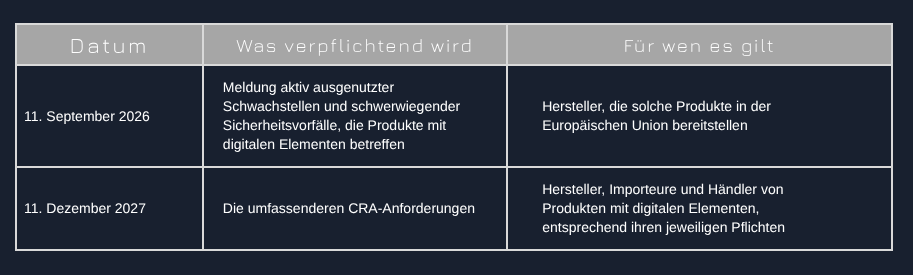
Die ersten Pflichten des CRA gelten ab dem 11. September 2026, die weitergehenden Anforderungen treten am 11. Dezember 2027 in Kraft.
Abschlusswebinar des OCCTET-Projekts
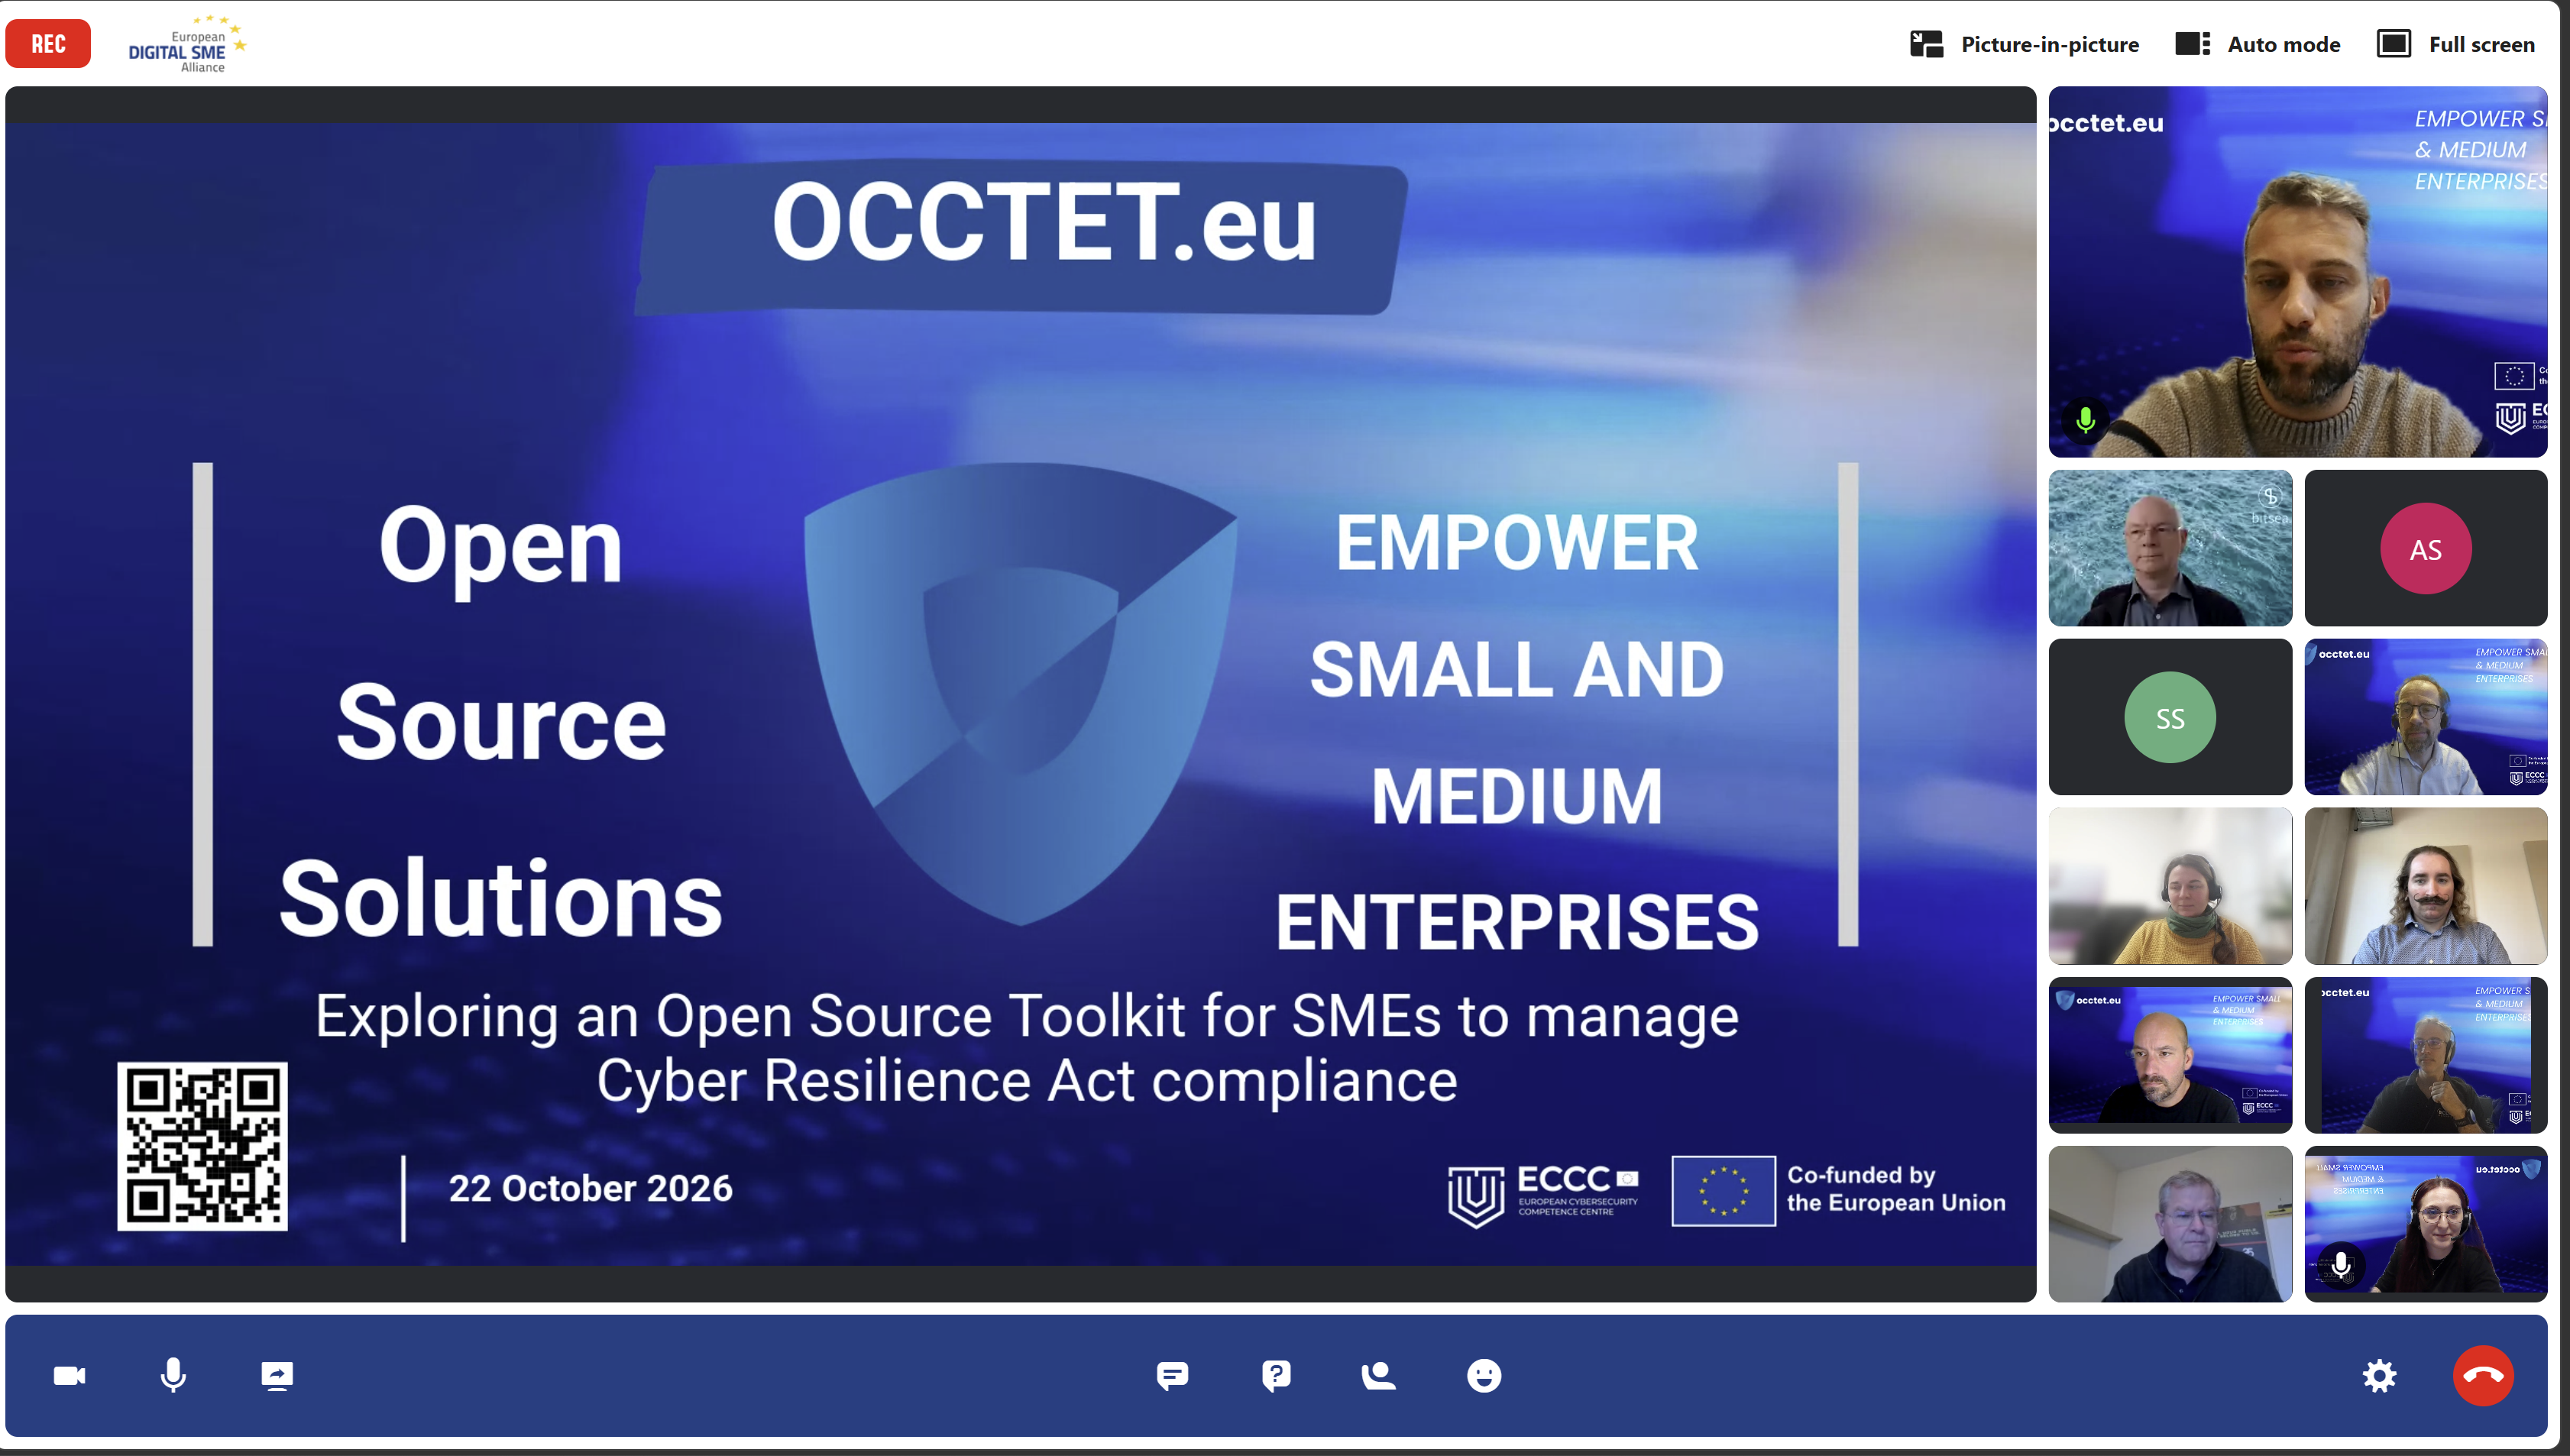
Im Abschlusswebinar des OCCTET-Projekts am 22. Oktober 2026 stellten Expertware und die Konsortialpartner ein kostenloses Open-Source-Toolkit vor, das kleine und mittlere Unternehmen (KMU) sowie Open-Source-Projekte bei der Vorbereitung auf den Cyber Resilience Act (CRA) der Europäischen Union unterstützt.
Das Toolkit übersetzt komplexe regulatorische Anforderungen in praktische Schritte, die Organisationen in ihre Softwareentwicklungs- und Sicherheitsprozesse integrieren können. Es hilft ihnen, ihre Bereitschaft zu bewerten, die in ihren Produkten eingesetzten Open-Source-Komponenten zu identifizieren, Schwachstellen zu verwalten und zu dokumentieren, wie Sicherheitsrisiken adressiert werden.
Das Konsortium präsentierte das Toolkit in einem kürzlich durchgeführten Webinar für KMU, Open-Source-Projekte, Produktteams und weitere Organisationen, die nach praktischen und aufwandsarmen Wegen suchen, sich auf den CRA vorzubereiten. In der Sitzung wurden die einzelnen Komponenten des Toolkits vorgestellt, es wurde gezeigt, wie Unternehmen sie nutzen können, und ein Unternehmen berichtete darüber, wie es das Toolkit künftig einsetzen wird.
Was erste Bewertungen gezeigt haben
Die ersten Nutzungen der OCCTET-Selbsteinschätzungsplattform haben eine verbreitete Herausforderung aufgezeigt: Viele KMU verfügen zwar über Sicherheitsmaßnahmen, es fehlen ihnen jedoch die Transparenz, die Dokumentation und die durchgängigen Prozesse, um nachzuweisen, wie Softwarerisiken gesteuert werden.
„OCCTET bietet KMU praktische Orientierung und Open-Source-Werkzeuge, die kostenlos verfügbar und einfach zu bedienen sind, um sich auf den CRA vorzubereiten und Software-Schwachstellen zu verwalten. Da die CRA-Fristen näher rücken und kritische Schwachstellen in hohem Tempo auftreten, ist die Fähigkeit, Risiken zu erkennen und schnell zu reagieren, von entscheidender Bedeutung.“
-Sebastien Heurtematte, Projektkoordinator von OCCTET
„Diese Werkzeuge durch aktive Communitys und die fortgesetzte Zusammenarbeit zwischen KMU, Entwicklerinnen und Entwicklern sowie Open-Source-Communitys langfristig zu erhalten, wird entscheidend sein, um auf diesen Ergebnissen aufzubauen und Softwaresicherheit zugänglicher zu machen“, ergänzte Heurtematte.
Ein praktischer Weg von der Bewertung zum Handeln
Das OCCTET-Toolkit vereint mehrere Services, die Organisationen von der ersten Bewertung über das Schwachstellenmanagement bis zur Dokumentation begleiten.
KMU und Open-Source-Projekte können ab sofort auf die folgenden Services zugreifen und sie testen.
1. Bereitschaft bewerten
Das CRA-Selbsteinschätzungsportal hilft KMU zu verstehen, wie der CRA auf sie anwendbar ist, ihre aktuelle Bereitschaft zu bewerten und Bereiche zu identifizieren, die Aufmerksamkeit erfordern. Die kostenlose, geführte Bewertung überführt die CRA-Bestimmungen in strukturierte Fragen, eine Bewertungslogik und praktische Empfehlungen.
2. Softwarekomponenten identifizieren
Eclipse Apoapsis (OCCTET-Instanz) identifiziert Open-Source-Komponenten, Abhängigkeiten und Lizenzen auf Basis des OSS Review Toolkit sowie bekannte Schwachstellen. Es kann zudem eine Reihe CRA-tauglicher Berichte und Compliance-Artefakte erzeugen, darunter Software Bills of Materials (SBOMs), die ein standardisiertes Verzeichnis der in einem Produkt enthaltenen Softwarekomponenten bereitstellen.
3. Ergebnisse prüfen und handeln
Bitsea Curator (OCCTET-Instanz) kombiniert automatisierte Analysen mit menschlicher Prüfung, damit Nutzerinnen und Nutzer Softwareinformationen verifizieren, beurteilen können, ob Schwachstellen ihre Produkte betreffen, Probleme priorisieren und ihre Entscheidungen dokumentieren können. Es unterstützt außerdem die Erstellung von Vulnerability-Exploitability-eXchange-(VEX-)Berichten, die festhalten, ob ein Produkt von einer bekannten Schwachstelle betroffen ist.
4. Gemeinsam genutzte Softwareinformationen wiederverwenden
VulnerableCode, eine föderierte und offene Schwachstellendatenbank, liefert wesentliche Informationen über Open-Source-Pakete, darunter ihre Herkunft, Lizenzen, Sicherheitshinweise, Schwachstellen und Referenz-SBOMs. VulnerableCode verknüpft Schwachstelleninformationen mit den betroffenen Softwarepaketen, während der öffentliche PurlDB-Demonstrator die Erstellung von Referenz-SBOMs für mehr als 20 Millionen Pakete unterstützt.
Wie es getestet wurde
Das Toolkit wurde anhand komplexer, realer Szenarien von Softwareabhängigkeiten in zehn verschiedenen Technologie-Ökosystemen validiert. Die Tests umfassten weit verbreitete Open-Source-Projekte, eine groß angelegte Analyse des gesamten Projektportfolios der Eclipse Foundation sowie eine wachsende Zahl realer Anwendungsfälle von KMU. Diese umfangreiche Validierung zeigt, dass das Toolkit über unterschiedliche Technologien, Projektgrößen und Software-Lieferketten hinweg einsetzbar ist.
Diese Tests haben gezeigt, dass es komplexe Abhängigkeitsstrukturen analysieren, Schwachstellen identifizieren, die menschliche Prüfung unterstützen und Sicherheitsprobleme über die Zeit überwachen kann.
Erste Schritte mit OCCTET
Das Projekt Open-Source Compliance: Comprehensive Techniques and Essential Tools (OCCTET) bringt Branchenführer, Cybersicherheitsexpertinnen und -experten, Vertreterinnen und Vertreter von KMU sowie Open-Source-Organisationen zusammen, um Softwaresicherheit und die Vorbereitung auf den CRA zugänglicher, transparenter und kostengünstiger zu machen.
Das Toolkit und seine Ressourcen - verfügbar unter occtet.eu.
Tests mit realen Produkten - Organisationen, die die Services mit realen Produkten und Entwicklungs-Workflows nutzen und Feedback für deren Weiterentwicklung geben möchten, finden Informationen auf der OCCTET-Seite „Get Engaged“.
OCCTET ergänzt die Arbeit der Projektpartner, Organisationen und Open-Source-Communitys bei der Vorbereitung auf den CRA zu unterstützen. In der Open Regulatory Compliance (ORC) Working Group entwickeln die Beteiligten gemeinschaftlich getragene Spezifikationen, Leitfäden, Schulungen und weitere Ressourcen, um die Umsetzung des CRA im gesamten Open-Source-Ökosystem zu unterstützen.
Zu diesen Ressourcen gehört der kostenlose ORC Learning Hub, der praxisnahe, rollenspezifische Schulungen bietet, damit Open-Source-Entwicklerinnen und -Entwickler, Maintainer, Project Stewards, Produktteams sowie Sicherheits- und Compliance-Fachleute verstehen, wie der CRA ihre Arbeit betrifft, und seine Anforderungen in die Praxis umsetzen können.
Über das OCCTET-Projekt
Open Source Compliance: Comprehensive Techniques and Essential Tools (OCCTET) ist eine EU-geförderte Initiative, die KMU und Open-Source-Projekte dabei unterstützt, die Cybersicherheits- und Compliance-Anforderungen des Cyber Resilience Act zu erfüllen. Koordiniert von der Eclipse Foundation entwickelt das Projekt eine integrierte Suite kostenloser Open-Source-Werkzeuge für Bereitschaftsbewertung, Analyse von Softwareabhängigkeiten, Schwachstellenmanagement, SBOM-Erstellung und Compliance-Dokumentation.
Mehr erfahren unter occtet.eu.
Das OCCTET-Projekt wird im Rahmen des Programms Digitales Europa unter der Finanzhilfevereinbarung Nr. 101190474 gefördert. Die Inhalte geben nicht notwendigerweise die Auffassung der Europäischen Kommission wieder. Die Europäische Kommission haftet nicht für die Verwendung der darin enthaltenen Informationen.
Über Expertware
Expertware ist ein 2006 gegründetes rumänisches IT- und Cybersicherheitsunternehmen mit umfangreicher Erfahrung in der Entwicklung von Technologielösungen und der Erbringung von Cybersicherheitsdienstleistungen in ganz Europa. Die Expertise umfasst Security Operations Center (SOC), Managed-Cybersecurity-Services, Cloud- und Hybrid-Infrastrukturen, Cybersicherheitsplattformen sowie komplexe Unternehmens-IT-Umgebungen.
Expertware ist das Unternehmen hinter SIEMBIOT, einer integrierten Cybersicherheitsplattform, die Sicherheitsüberwachung, Threat Intelligence, Schwachstellenmanagement und Incident Response vereint. Mit SIEMBIOT und seinen Cybersicherheitsberatungsleistungen hilft Expertware Organisationen, ihre Sicherheitslage zu stärken, Cyberrisiken zu steuern und regulatorische Anforderungen zu erfüllen – über das dedizierte Compliance-Modul, einschließlich der NIS2-Richtlinie und des Cyber Resilience Act (CRA).
Durch seine Beteiligung an europäischen Forschungs- und Innovationsinitiativen wie OCCTET trägt Expertware auch zur Entwicklung praktischer Werkzeuge bei, die Organisationen helfen, ihre Cybersicherheitsreife zu bewerten und sich auf sich wandelnde regulatorische Anforderungen vorzubereiten.
Mehr erfahren unter expertware.net

30 Tage Cyberabwehr auf Unternehmensniveau
Machen Sie den Schritt in die Zukunft der Cybersicherheit mit vollem Zugriff auf eine einheitliche, intelligente Plattform — 30 Tage kostenlos. Stärken Sie Ihr Sicherheitsteam mit:
Fortschrittlichem SIEM für Echtzeit-Transparenz, intelligente Alarmierung und tiefgehende Forensik in Cloud-, On-Premises- und Hybridumgebungen
Kontinuierlichem Schwachstellenmanagement, um Risiken über alle IT-Ressourcen hinweg zu erkennen, zu priorisieren und zu beheben
Live-Cyber-Bedrohungsaufklärung, direkt in Ihre Arbeitsabläufe integriert, mit globalen Erkenntnissen und Angreiferprofilen
KI-gestützter Bedrohungserkennung, die aus Ihrer Umgebung lernt, Alarme in verständlicher Sprache erklärt und nächste Schritte vorschlägt
Integrierter Konformitätsbereitschaft für NIS2, DSGVO, ISO 27001 und mehr, mit automatisierter Berichterstellung und Audit-Werkzeugen
Ob Sie ein schlankes SOC oder ein umfassendes Sicherheitsteam auf Unternehmensebene leiten – diese Plattform gibt Ihnen die Werkzeuge an die Hand, um schneller zu erkennen, klüger zu reagieren und sich wandelnden Bedrohungen voraus zu bleiben – ganz ohne Komplexität.
Erleben Sie Schutz auf Unternehmensniveau, optimierte Arbeitsabläufe und vollständige Kontrolle.
Ihr 30-tägiger Vorsprung beginnt jetzt.
Schalten Sie Ihre 30-tägige kostenlose Testphase frei