Demo Tenant (SOCaaS pour les PME)

En dotant les petites et moyennes entreprises d'une cybersécurité de niveau entreprise, le Demo Tenant SIEMBIOT propose une solution SOC en tant que service entièrement gérée. Conçu pour les secteurs à haut risque comme la santé, la finance, les infrastructures et le commerce de détail, il offre une détection des menaces en temps réel, une intégration fluide et une réponse aux incidents 24h/24 et 7j/7 - sans nécessiter d'équipes de sécurité internes ni de budgets importants.

Demo Tenant (SOCaaS pour les PME)

Cas d'usage : Demo Tenant (SOCaaS pour les PME)

Dans le paysage actuel des cybermenaces, en évolution rapide, s’appuyer uniquement sur des outils de sécurité de base tels que les antivirus et les pare-feu n’est plus suffisant. Les petites et moyennes entreprises (PME) sont souvent les plus vulnérables, car elles manquent à la fois de personnel spécialisé et de ressources financières pour déployer des défenses de cybersécurité complètes. Conscient de cette lacune, le cas d’usage Demo Tenant SIEMBIOT a été développé pour doter les PME de capacités de centre des opérations de sécurité en tant que service (SOCaaS) de niveau entreprise - accessibles, efficaces et évolutives.

À qui s'adresse-t-il ?

Cette initiative est conçue pour les organisations souhaitant améliorer leur maturité et leur posture de sécurité sans refonte massive de leur infrastructure. Nous ciblons en particulier les secteurs critiques et à haut risque tels que :

  • Les services et établissements de santé

  • Les fournisseurs d'infrastructures critiques (par ex. électricité, eau, transports)

  • Les services financiers et les établissements bancaires

  • Les entreprises de commerce de détail dont l'exposition numérique augmente

Pour ces organisations, les cybermenaces ne sont pas seulement des enjeux informatiques - elles représentent de véritables risques pour l'activité, la réputation et la conformité.

Le défi

La plupart des PME fonctionnent avec des ressources de cybersécurité limitées. Elles dépendent d'outils fragmentés et isolés - comme des antivirus, des correctifs manuels ou un pare-feu - sans approche globale de la surveillance et de la réponse aux incidents. Il n'y a souvent aucune supervision continue de la sécurité, aucune corrélation des menaces entre les systèmes et aucun processus formalisé pour répondre aux menaces actives.

Par conséquent, même si une menace est détectée, il est fréquemment trop tard pour réagir efficacement. Et avec des cyberattaques de plus en plus complexes et fréquentes, cela crée une lacune dangereuse.
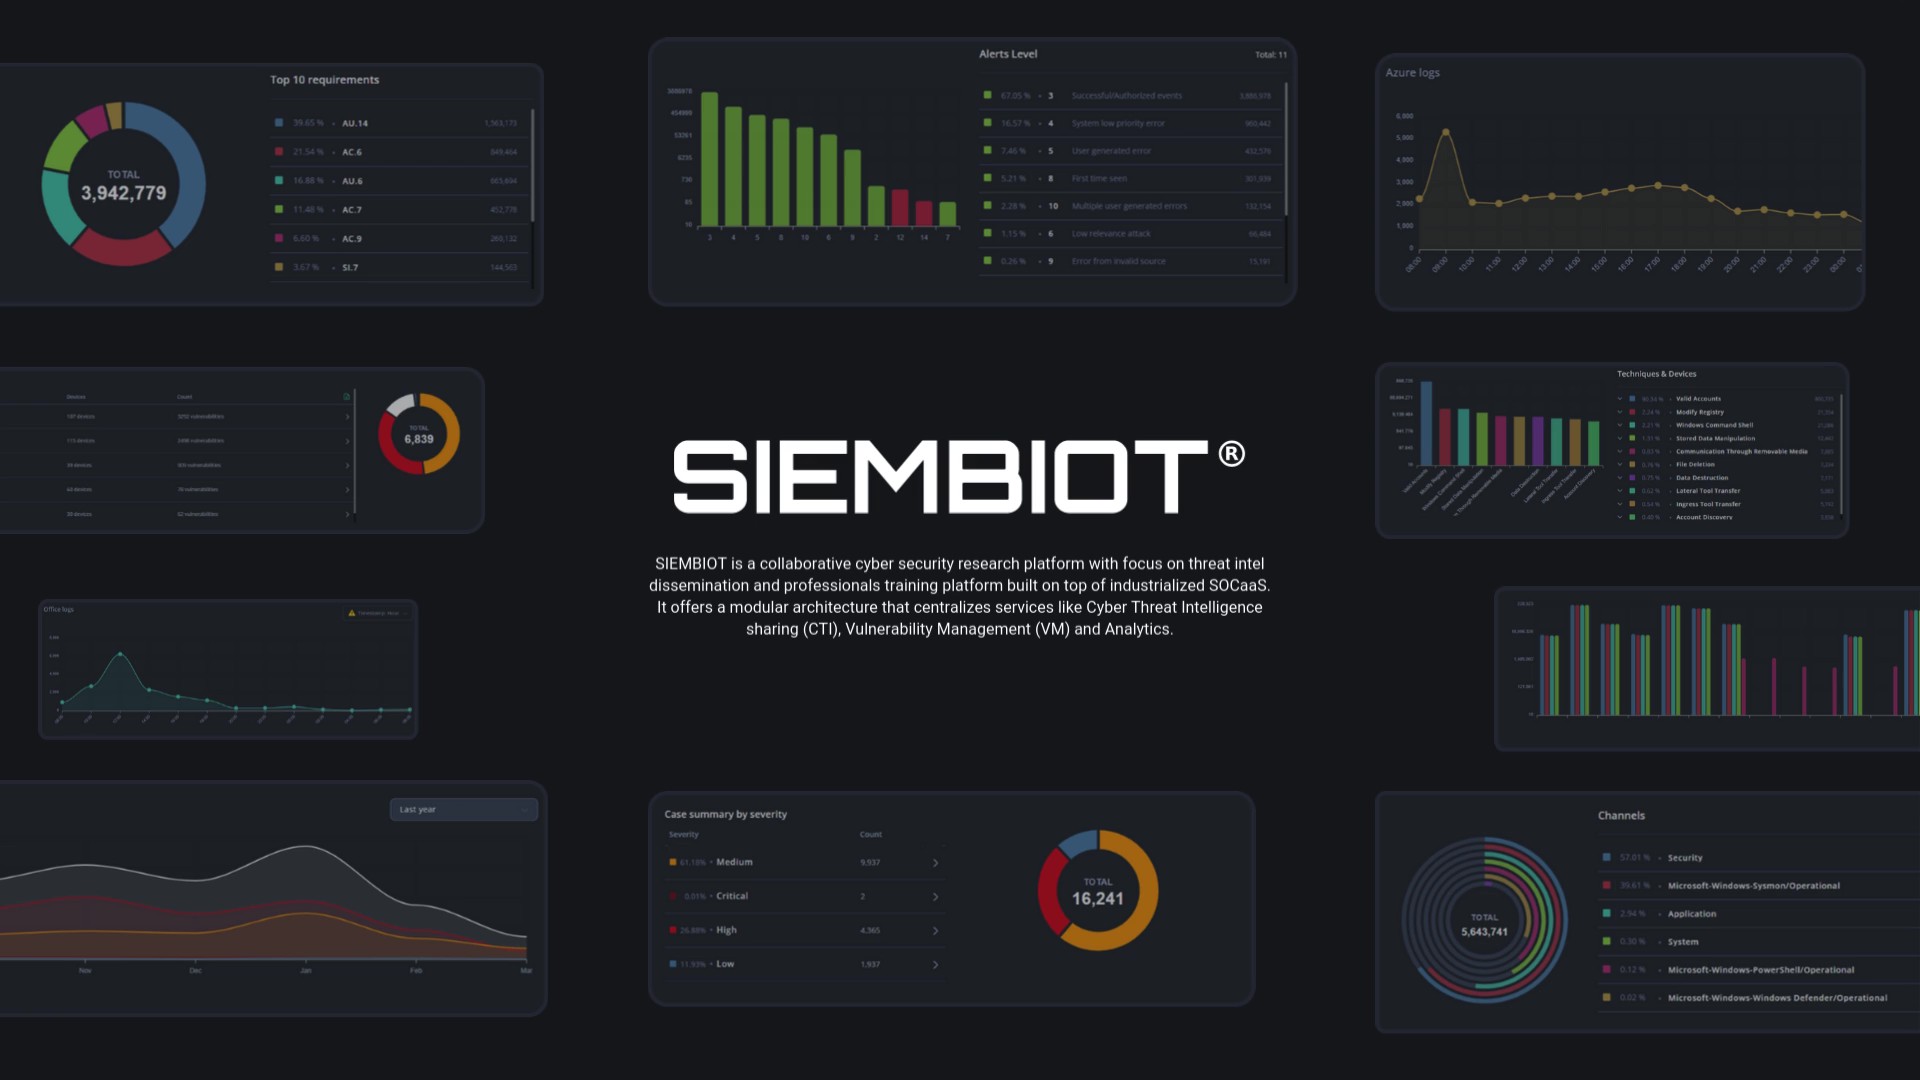
Notre solution : Demo Tenant SIEMBIOT

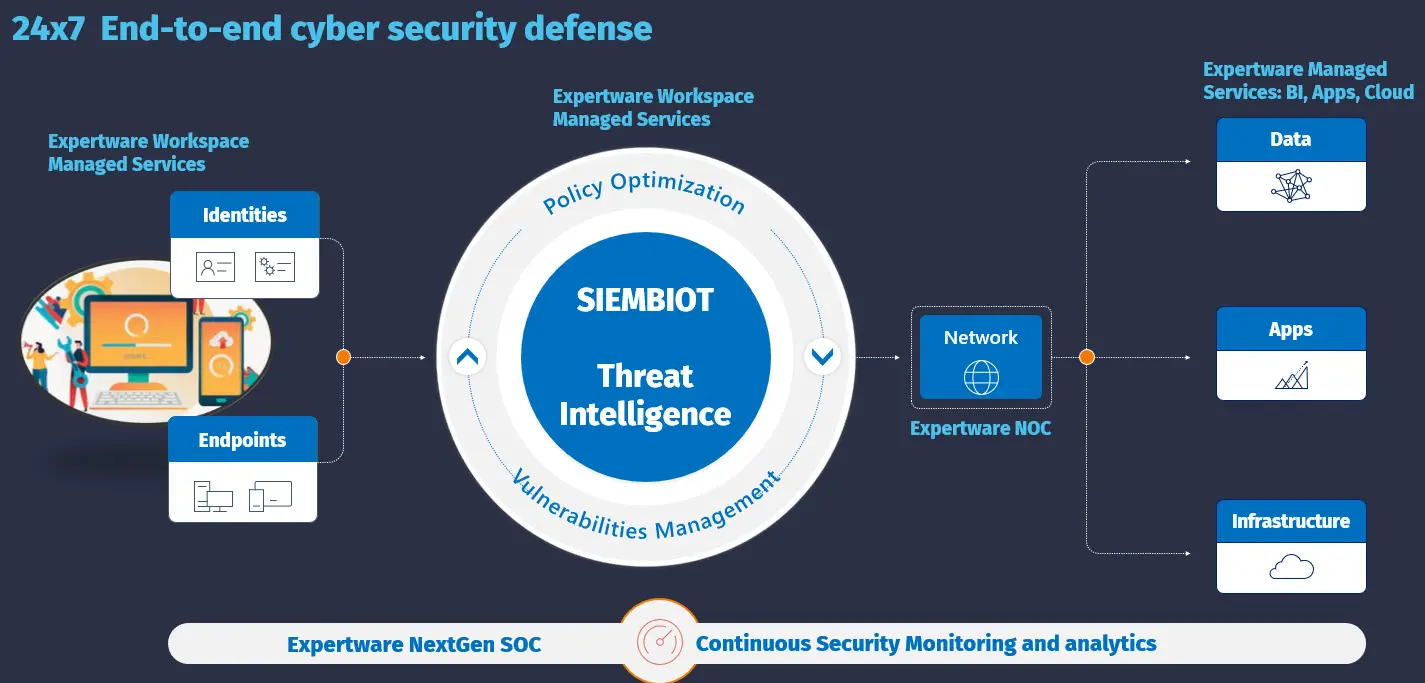
Le Demo Tenant SIEMBIOT propose une expérience SOCaaS entièrement gérée. Il s’intègre de manière transparente aux environnements informatiques existants et agit comme une extension de votre infrastructure. Il offre :

  • Un tenant SIEM préconfiguré, conçu spécialement pour les PME

  • Une intégration avec le renseignement partagé sur les menaces (CTI), la gestion des vulnérabilités (VM) et la cartographie de la surface d'attaque

  • La collecte et la corrélation en temps réel des journaux, métriques et événements de sécurité

  • Des règles de détection, des flux de travail d'escalade des incidents et une stratégie de réponse complète

  • Des définitions de cas d'usage alignées sur le référentiel MITRE ATT&CK pour une modélisation précise des menaces

Toutes ces capacités sont disponibles sans nécessiter d'équipe de cybersécurité interne dédiée - abaissant la barrière d'accès des organisations à une protection avancée de niveau entreprise contre les menaces.

SOCaaS de niveau entreprise pour les PME
Le Demo Tenant SIEMBIOT dote les PME de capacités SOC en tant que service avancées et évolutives, offrant une cybersécurité solide sans budgets importants ni équipes internes dédiées. Il contribue à combler le déficit de protection des petites organisations.
Axé sur les secteurs à haut risque
Cette solution cible les secteurs critiques, notamment la santé, les services financiers, les infrastructures critiques et le commerce de détail. Elle aide ces secteurs à gérer des risques réels en fournissant des défenses de cybersécurité adaptées aux exigences opérationnelles et de conformité.
Intégration fluide et surveillance en temps réel
Le Demo Tenant entièrement géré se connecte aux environnements informatiques et analyse les journaux et événements de sécurité en temps réel. Il assure une protection proactive grâce à la détection automatisée, à l'escalade et au renseignement partagé sur les menaces.
Déploiement sans effort et partenariat continu
SIEMBIOT gère l'ensemble de la mise en place, de l'approvisionnement à la surveillance et à la réponse aux incidents 24h/24 et 7j/7. Des bilans réguliers optimisent les performances, et une formation optionnelle prépare votre équipe à une cybersécurité durable.
Modèle de déploiement et d'accompagnement

Une fois que votre organisation rejoint SIEMBIOT, nous nous occupons du reste :

  • Nous déployons un tenant SIEMBIOT personnalisé et le connectons à votre infrastructure.

  • Nous configurons vos paramètres d'audit de sécurité et vos sources d'événements.

  • Nous raccordons votre tenant aux services de sécurité partagés, notamment la CTI, les flux VM et les flux de travail d'automatisation de la réponse.

  • Nous commençons la surveillance et la réponse aux incidents 24h/24 et 7j/7 dès le premier jour.

  • Après six mois - ou une fois deux millions d'événements de sécurité journalisés - nous effectuons un bilan conjoint et affinons davantage l'environnement.

  • En option, vos équipes internes (IT, sécurité, recherche) peuvent être formées à partir de vos propres données et scénarios pour une préparation à long terme.

Les avantages pour vous

En vous inscrivant à ce cas d'usage, votre organisation bénéficiera immédiatement de :

  • Une visibilité complète de bout en bout sur les événements et les risques de sécurité

  • Une protection en temps réel contre le phishing, les ransomwares et l'usurpation d'identité

  • Des alertes automatisées, des flux de travail de réponse priorisés et un soutien d'analystes

  • Un accès à des flux CTI continuellement mis à jour et à des recommandations de correction des vulnérabilités

  • Un alignement réglementaire avec les directives européennes NIS2

Ce qui n'était autrefois accessible qu'aux entreprises à plusieurs milliards est désormais à votre portée - pour un coût et une complexité minimes.

Ce dont nous avons besoin de votre part

Se lancer est simple :

  • Manifestez votre intérêt et inscrivez-vous comme partenaire SIEMBIOT

  • Notre équipe vous contactera pour lancer l'approvisionnement et la configuration du tenant

  • Nous gérons la complexité technique - pour que vous puissiez vous concentrer sur votre activité

Remarque : la capacité gratuite est limitée et l'intégration se fait dans l'ordre d'arrivée des demandes. Ne manquez pas l'occasion de rejoindre un écosystème européen de cybersécurité en pleine croissance.

Autres cas d’usage

Siembiot est une plateforme de cybersécurité modulaire qui intègre la surveillance SIEM en temps réel, la gestion proactive des vulnérabilités et le partage mondial de renseignements sur les menaces. Conçue pour soutenir la collaboration entre partenaires européens et internationaux, son tenant de démonstration, son lac de données, son portail de formation et sa plateforme d’échange CTI permettent aux organisations du monde entier d’innover, de partager leurs connaissances et de renforcer la cyberdéfense à l’échelle mondiale.

Cloud image

30 jours de cyberdéfense de niveau entreprise

Entrez dans le futur de la cybersécurité avec un accès complet à une plateforme unifiée et intelligente — gratuit pendant 30 jours. Donnez à votre équipe de sécurité les moyens de :

  • Un SIEM avancé pour une visibilité en temps réel, des alertes intelligentes et une analyse forensique approfondie dans les environnements cloud, sur site et hybrides

  • Une gestion continue des vulnérabilités pour identifier, prioriser et remédier aux risques sur l'ensemble des actifs

  • Un renseignement sur les cybermenaces en direct intégré à vos flux de travail, avec des analyses mondiales et des profils d'attaquants

  • Une détection des menaces pilotée par l'IA qui apprend de votre environnement, explique les alertes en langage clair et suggère les prochaines étapes

  • Une préparation intégrée à la conformité pour NIS2, le RGPD, ISO 27001 et plus encore, avec des rapports automatisés et des outils d'audit

Que vous gériez un SOC léger ou une équipe de sécurité d’entreprise à grande échelle, cette plateforme vous donne les outils pour détecter plus vite, réagir plus intelligemment et garder une longueur d’avance sur l’évolution des menaces, sans la complexité.

Profitez d'une protection de niveau entreprise, de flux de travail optimisés et d'un contrôle total.

Votre avance de 30 jours commence maintenant.

Débloquez votre essai gratuit de 30 jours

