Principales couches d'architecture
1. Couche d'infrastructure physique et virtuelle
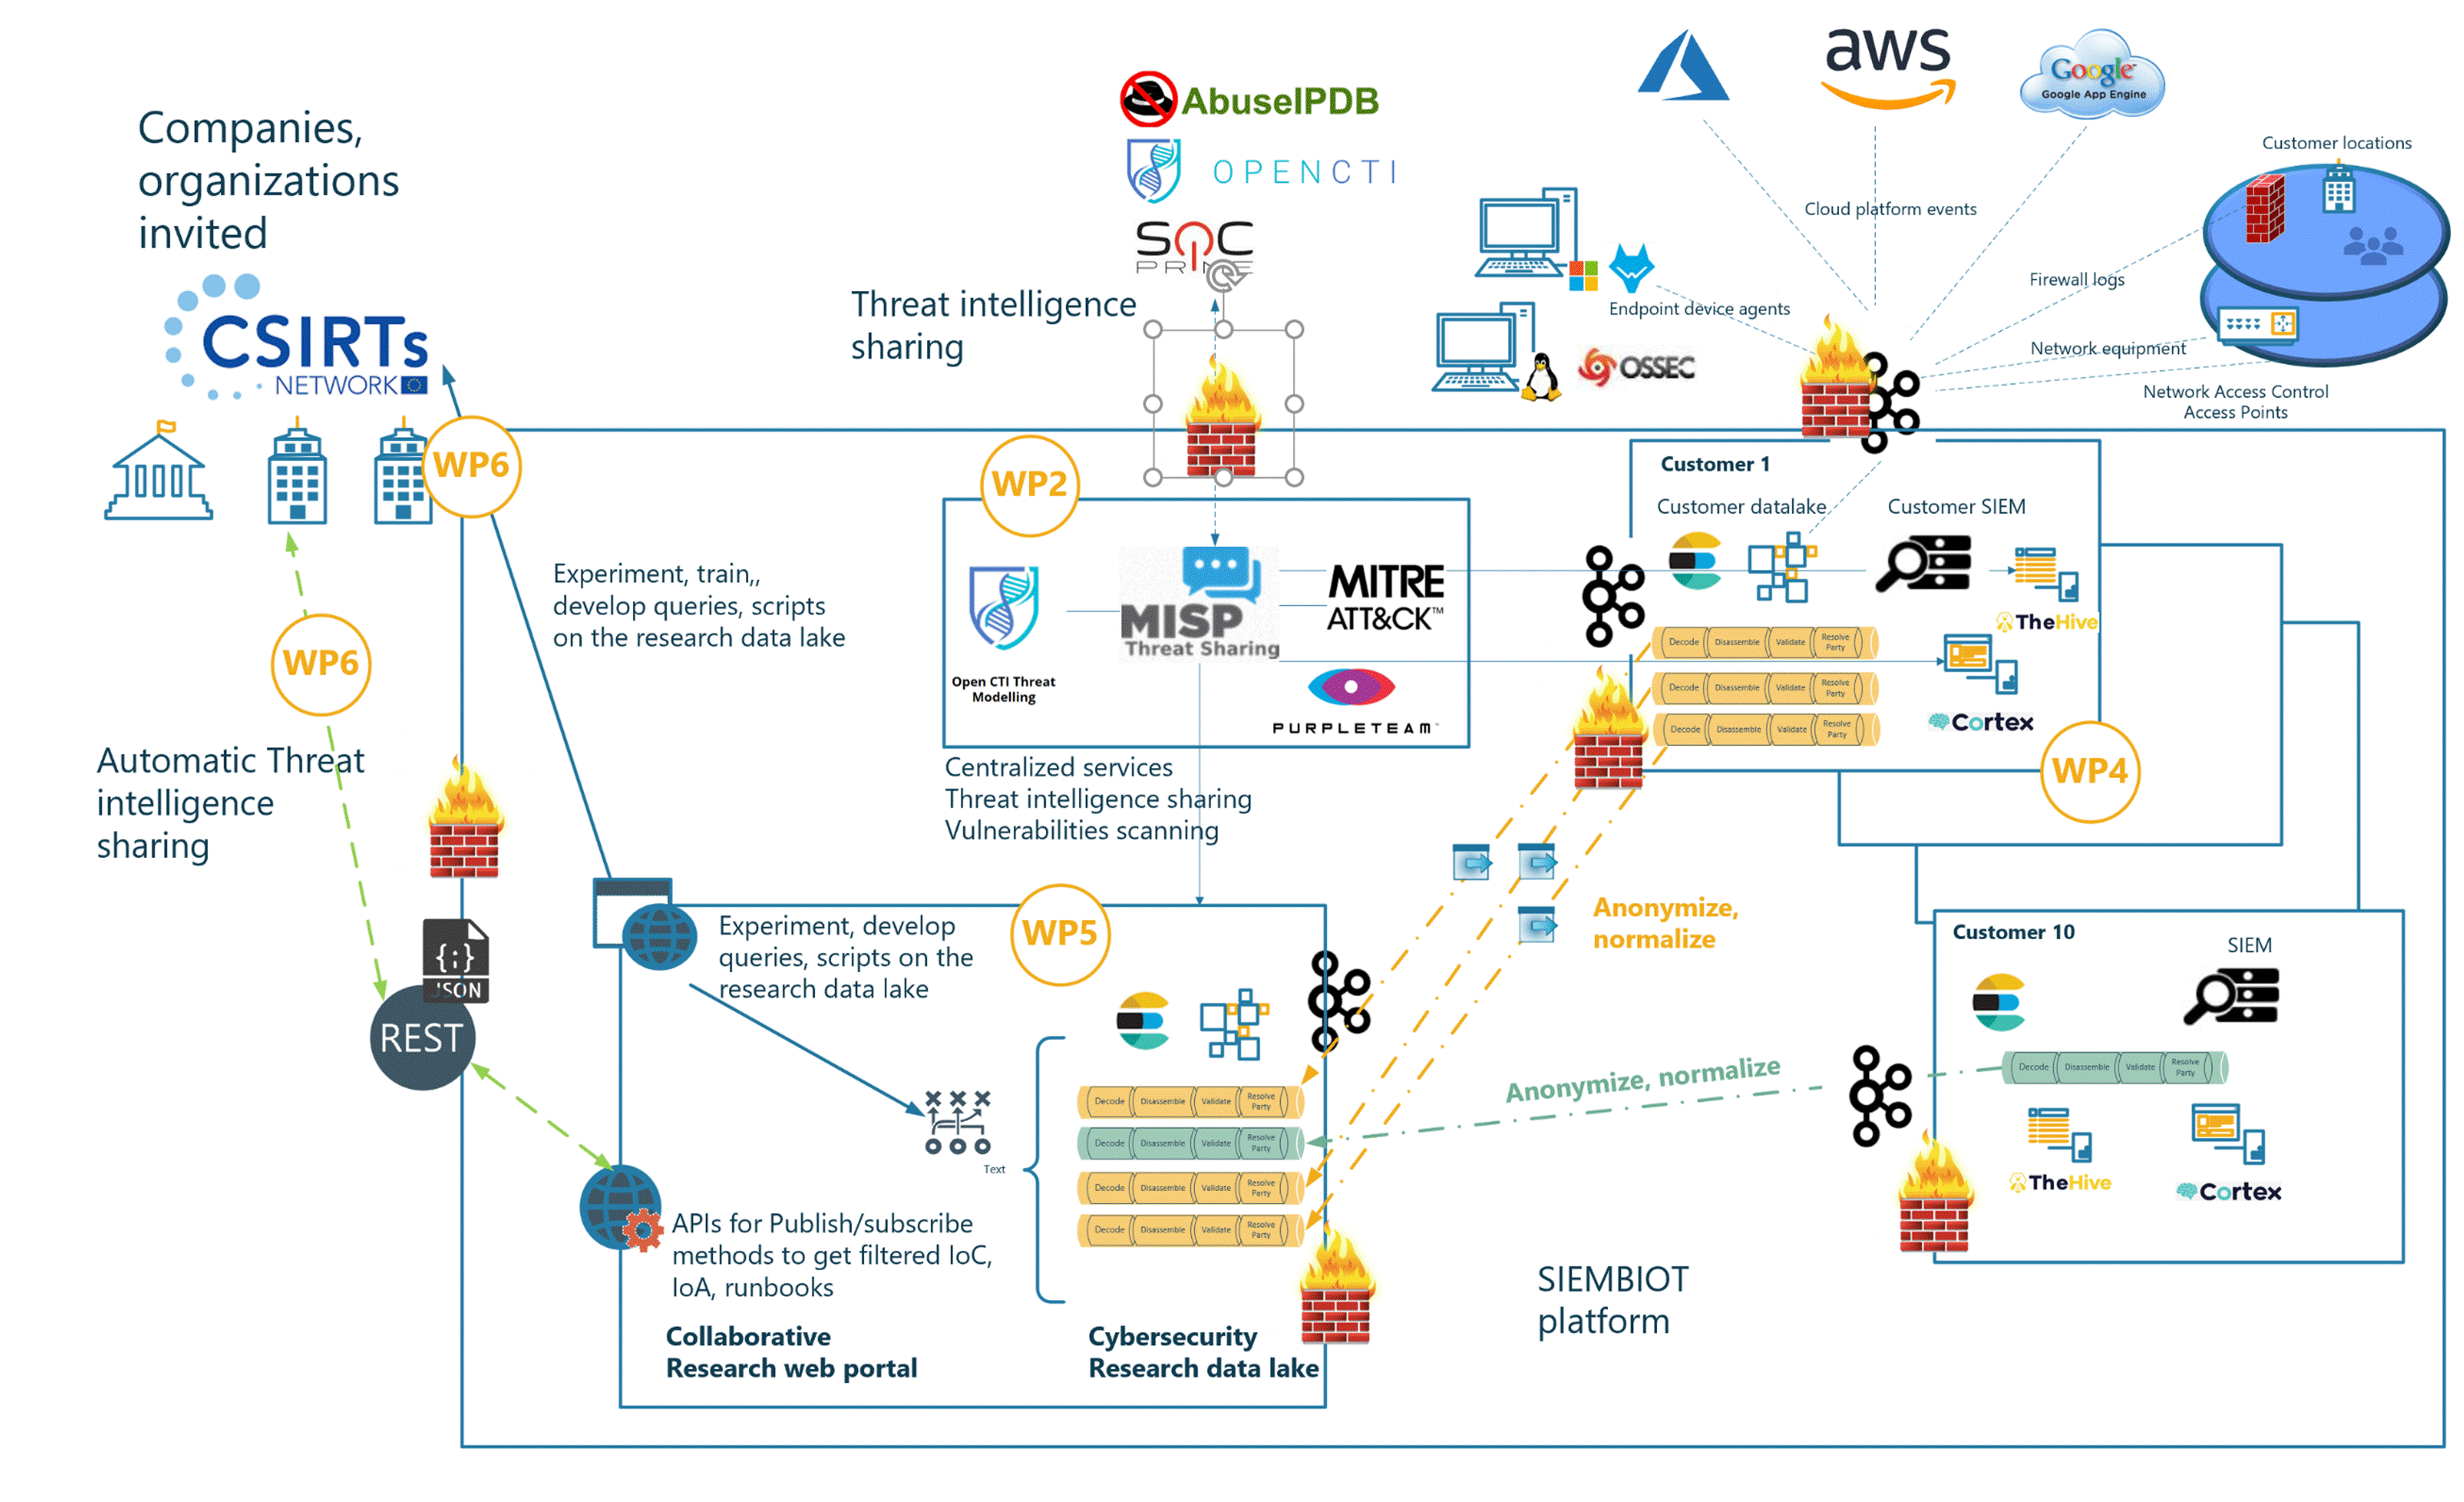
La plateforme repose sur des grappes à haute disponibilité utilisant des nœuds de traitement hybrides, un stockage redondant (SAN + vSAN) ainsi que des équipements réseau et de sécurité redondants. Tous les environnements virtuels sont segmentés au moyen de VLAN, de pare-feu virtuels (VDOM) et de commutateurs virtuels (vSwitches) afin d'isoler les tenants et les services. Toutes les communications se font en TLS avec authentification par certificats client/serveur (RSA 2048/4096 avec SHA256 ).
2. Environnements logiques :
Modules SOCaaS par tenant : environnements isolés simulant des SIEM et SOC réels pour les PME et les organismes publics.
Plateforme de services partagés : héberge la CTI centrale, MISP, le moteur de corrélation et les scanners de vulnérabilités utilisés par tous les tenants.
POD de recherche et de formation : un lac de données anonymisé et un portail de recherche pour l'analyse des schémas de menaces et les simulations en cyber range.
3. Couche de renseignement sur les menaces et d'analyse
Les instances OpenCTI (v6.0.5), MISP et Cortex assurent l'ingestion, l'analyse et l'enrichissement structurés de la CTI.
Des connecteurs d'API REST alimentent les données de plus de 10 sources (AlienVault, MITRE, AnyRun, etc.).
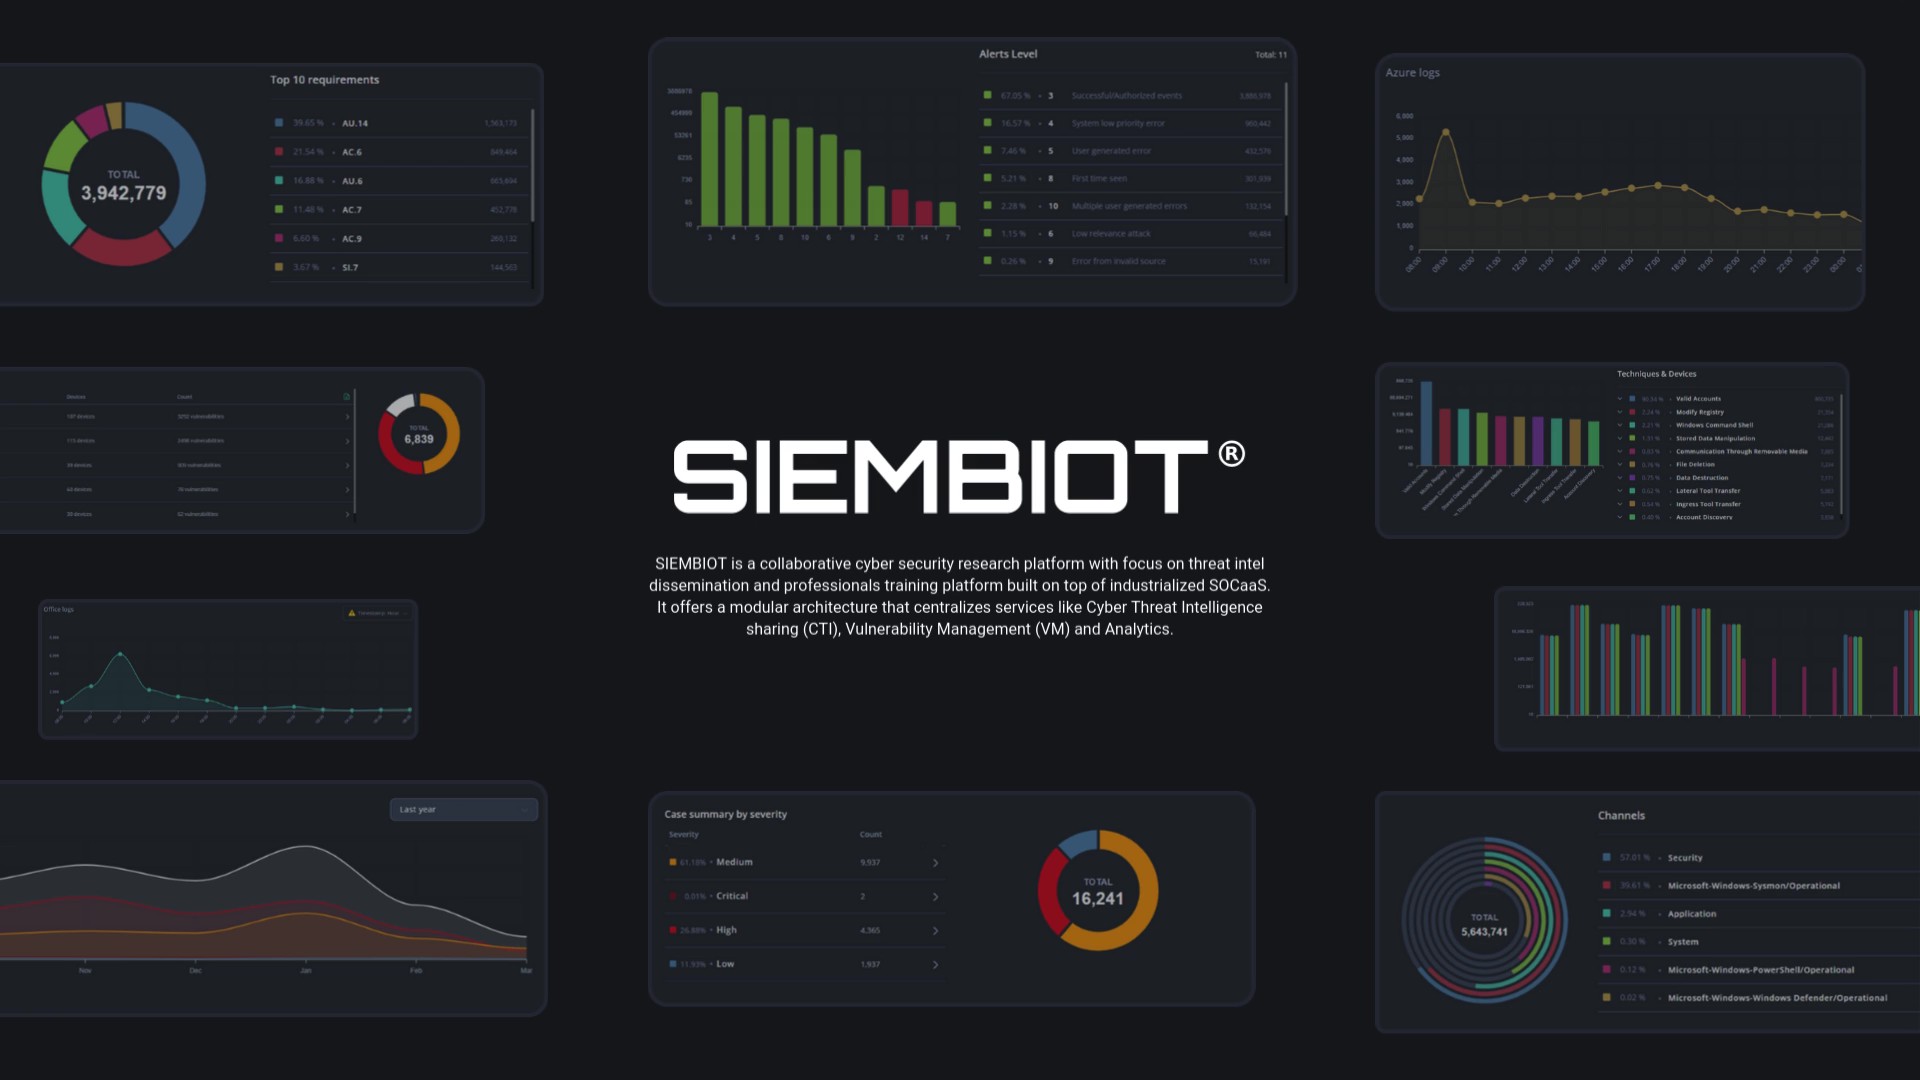
Les tableaux de bord SOC visualisent la notation de confiance, les indicateurs et les métriques de réponse aux incidents.
4. Couche d'accès et d'orchestration
Les services DNS, LDAP, PAM et NTP gèrent l'authentification et l'orchestration.
Accès web via un portail sécurisé utilisant des certificats TLS 4096 bits.
Des VLAN de gestion isolent les services d'administration des plans de données et d'utilisateurs.