Lac de données de formation et de recherche SIEMBIOT

Un pilier de la plateforme SIEMBIOT est son lac de données de formation et de recherche, un environnement spécialisé conçu pour faciliter à la fois l'enseignement de la cybersécurité et la recherche de pointe en détection des menaces. Ce cas d'usage permet aux praticiens, analystes, étudiants et chercheurs de travailler avec des données de sécurité réelles et anonymisées dans un cadre sécurisé, organisé et flexible.

Lac de données de formation et de recherche SIEMBIOT
Cas d'usage : lac de données de formation et de recherche

Une pierre angulaire de la plateforme SIEMBIOT est son lac de données de formation et de recherche, un levier essentiel pour la formation pratique en cybersécurité, le développement de la détection des menaces et la recherche collaborative. Conçu pour fonctionner au-dessus de l’infrastructure SOCaaS industrialisée de la plateforme, cet environnement offre un cadre réaliste et sécurisé où des organisations vérifiées peuvent expérimenter avec des données de sécurité anonymisées en temps réel, collectées auprès de plusieurs tenants de différents secteurs et zones géographiques.

En simulant divers scénarios opérationnels et en agrégeant la télémétrie issue de technologies et de surfaces d'attaque variées, le lac de données permet :

  • Développement et validation pratiques de requêtes de détection, de corrélation CTI et de modèles de détection d’anomalies

  • Formation de professionnels et d’étudiants en cybersécurité à partir de données réalistes et anonymisées

  • Collaboration inter-organisationnelle grâce à des ressources partagées et à une recherche évaluée par les pairs

  • Expérimentation de playbooks et de stratégies de remédiation automatisées

  • Combler le fossé entre théorie et pratique dans un environnement sûr et modulaire

Il constitue une interface essentielle où la connaissance théorique rencontre l'expérimentation pratique, accélérant à la fois le développement des compétences et l'innovation en cybersécurité au sein de la communauté SIEMBIOT.
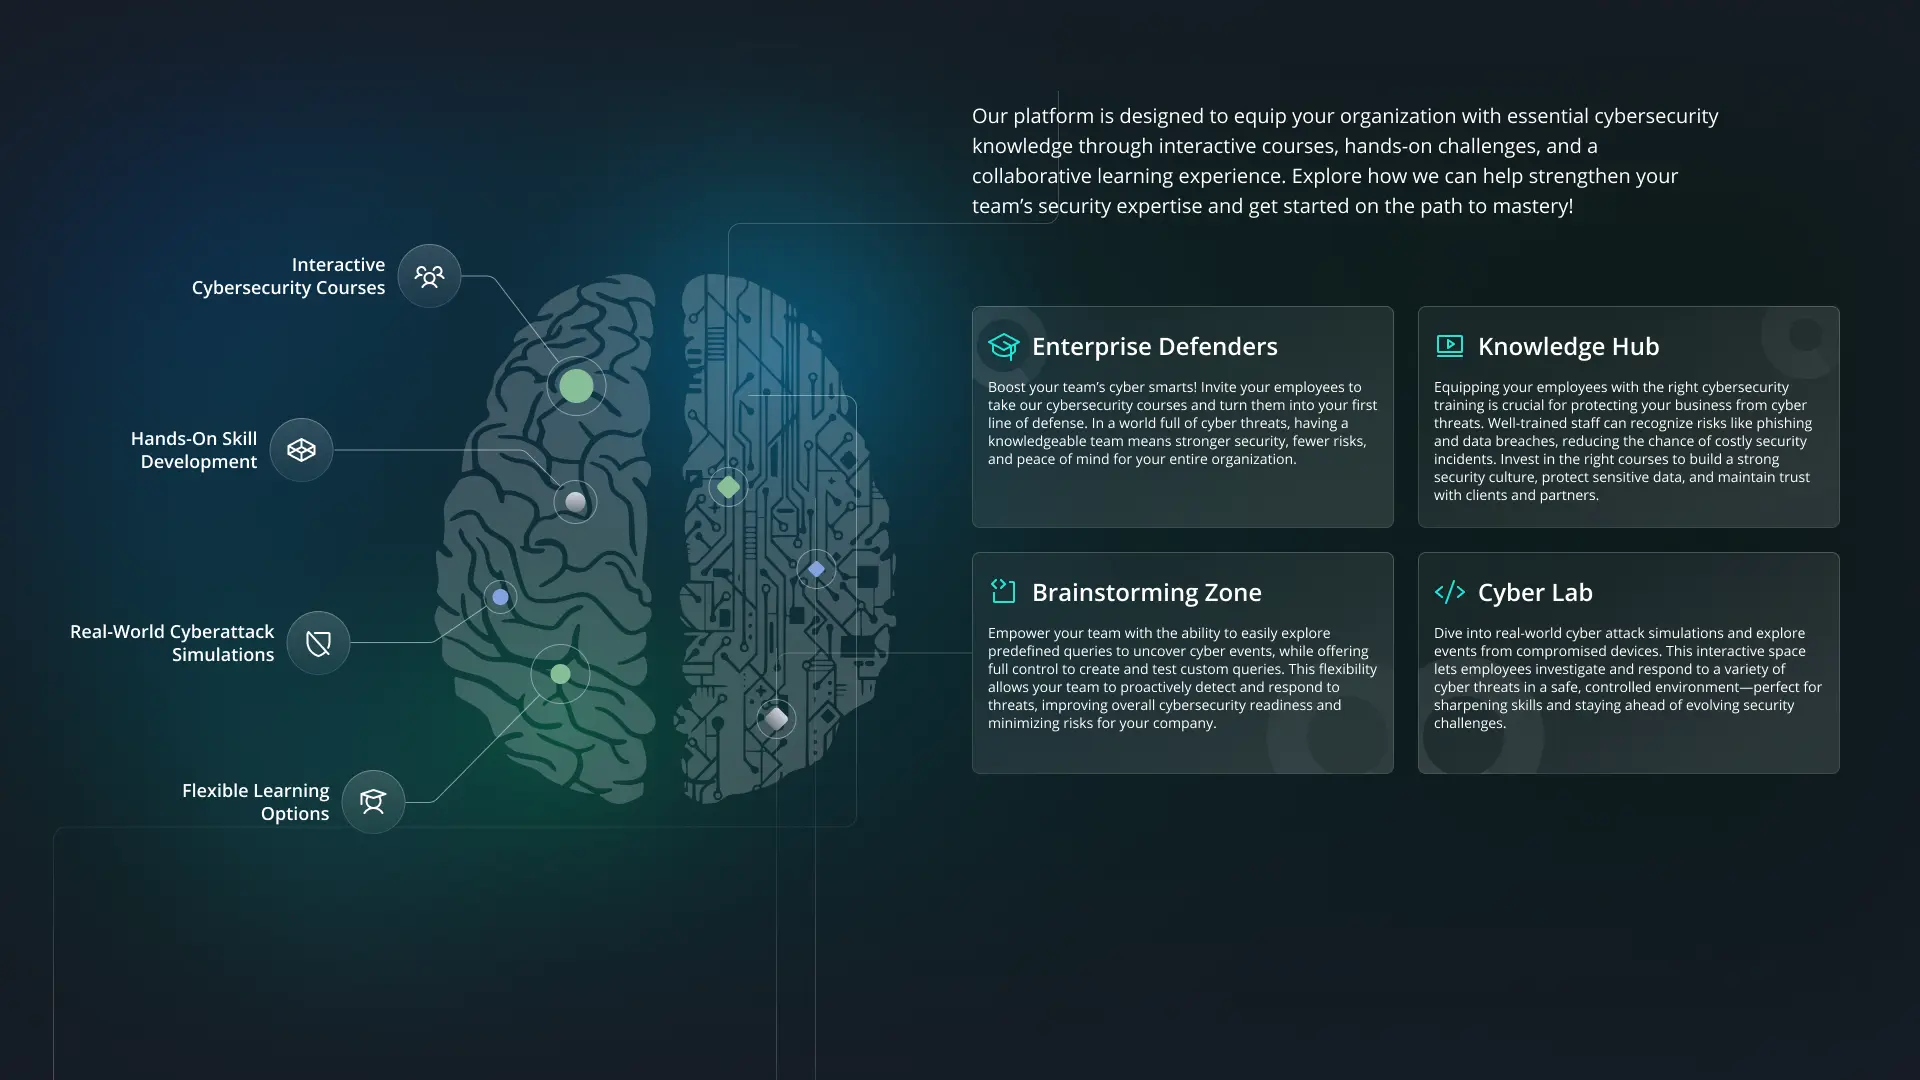
Ressources d'apprentissage partagées
Explorez un portail riche en requêtes sélectionnées, flux de renseignement sur les menaces et guides de détection - évalués par les pairs, réutilisables et accessibles à tous. Un palmarès met à l'honneur les principaux contributeurs, favorisant la collaboration et le partage des connaissances.
Formation personnalisable pour les organisations
Laboratoires interactifs et contenu sur mesure adaptés au niveau de maturité de votre équipe. Chaque organisation dispose d'un espace dédié avec des exercices pratiques, des supports personnalisables et un suivi de la progression - permettant des parcours d'apprentissage alignés sur des objectifs précis.
Environnement de test réaliste et validé
Simulez des menaces réelles avec des données de sécurité de haute qualité, issues de plusieurs secteurs. Un tenant de démonstration et un pipeline standard offrent un environnement fiable et réaliste pour la formation et l'expérimentation - reproduisant les conditions réelles d'un SOC.
Recherche, expérimentation et publication
Développez, testez et partagez de nouvelles techniques de détection avec la communauté de la cybersécurité. Les organisations peuvent exécuter des simulations, automatiser les réponses et partager des résultats validés via la plateforme SIEMBIOT - stimulant l'innovation à travers l'Europe.
Portail de formation modulaire

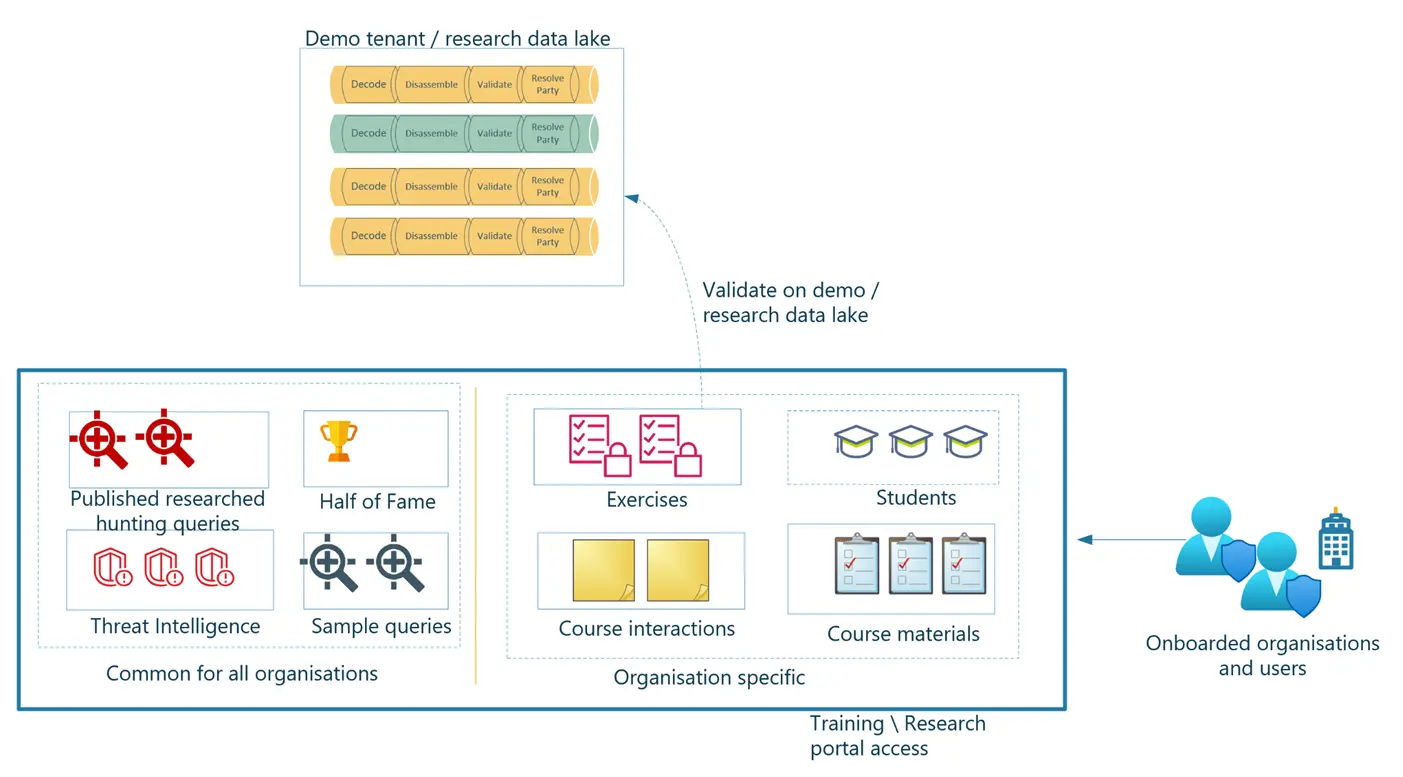
Le portail de formation et de recherche est divisé en deux grands domaines :

  • Communs à toutes les organisations :

    • Requêtes de recherche de menaces publiées et étudiées : requêtes sélectionnées et évaluées par des pairs, reflétant de véritables cas d’usage de détection.

    • Flux de renseignement sur les menaces : signaux CTI anonymisés et agrégés provenant de l’ensemble des participants.

    • Exemples de requêtes et playbooks : éléments réutilisables pour développer ou personnaliser des stratégies de détection.

    • Palmarès : reconnaissance des contributions remarquables d’utilisateurs ou d’institutions ayant fourni un contenu de détection de valeur.

  • Espaces propres à chaque organisation :

    • Exercices : laboratoires interactifs simulant des attaques et des réponses défensives à partir de données réelles du lac de données.

    • Interactions et supports de cours : contenu pédagogique personnalisable, adapté à différents niveaux de maturité ou domaines d’intérêt.

    • Étudiants et suivi de progression : outils de suivi pour les formateurs et les administrateurs de programme.

Cette conception garantit que, tandis que les ressources partagées accélèrent l’apprentissage collectif, chaque organisation conserve la possibilité de personnaliser son propre espace de formation et de recherche.

Environnement validé et réaliste

Au cœur de cette capacité se trouve un tenant de démonstration et lac de données de recherche, où les événements de sécurité collectés auprès de plusieurs organisations intégrées sont d’abord décodés, désassemblés, validés et résolus via un pipeline standardisé. Cela garantit la qualité et la cohérence des données avant leur utilisation en recherche ou en formation.

Ces tenants de démonstration simulent une variété d’environnements réels - en capturant la télémétrie de différents secteurs, technologies et zones géographiques - et créent un paysage de menaces réaliste qui reflète les défis opérationnels auxquels les SOC modernes sont confrontés.

Développement et expérimentation de la détection

Une fois qu’une organisation est vérifiée et intégrée, les utilisateurs peuvent expérimenter librement au sein de la plateforme :

  • Créez et testez des requêtes de détection d’IoC et d’IoA

  • Développez et simulez des procédures automatisées de réponse aux incidents

  • Réalisez des simulations équipe bleue/équipe rouge à partir de flux de données issus de contextes organisationnels réels

Ces expérimentations sont d’abord validées sur le lac de données de démonstration avant d’être publiées dans l’écosystème SIEMBIOT au sens large, afin que seul un contenu exact et efficace soit diffusé.

Recherche collaborative et diffusion

Le lac de données de formation et de recherche ne soutient pas seulement la formation, il favorise aussi la collaboration inter-organisationnelle. En permettant aux organisations européennes vérifiées, aux CSIRT et aux institutions de recherche de :

  • Partager leurs conclusions

  • Diffuser de nouvelles méthodes de détection

  • Contribuer à la connaissance ouverte

SIEMBIOT garantit que la recherche de pointe est immédiatement exploitable, grâce à ses mécanismes de publication/abonnement automatisés. Cela accélère considérablement le déploiement de nouveaux renseignements sur les menaces, la reconnaissance des schémas d’attaque et les stratégies de remédiation au sein de la communauté de la cybersécurité.

Autres cas d’usage

Siembiot est une plateforme de cybersécurité modulaire qui intègre la surveillance SIEM en temps réel, la gestion proactive des vulnérabilités et le partage mondial de renseignements sur les menaces. Conçue pour soutenir la collaboration entre partenaires européens et internationaux, son tenant de démonstration, son lac de données, son portail de formation et sa plateforme d’échange CTI permettent aux organisations du monde entier d’innover, de partager leurs connaissances et de renforcer la cyberdéfense à l’échelle mondiale.

Cloud image

30 jours de cyberdéfense de niveau entreprise

Entrez dans le futur de la cybersécurité avec un accès complet à une plateforme unifiée et intelligente — gratuit pendant 30 jours. Donnez à votre équipe de sécurité les moyens de :

  • Un SIEM avancé pour une visibilité en temps réel, des alertes intelligentes et une analyse forensique approfondie dans les environnements cloud, sur site et hybrides

  • Une gestion continue des vulnérabilités pour identifier, prioriser et remédier aux risques sur l'ensemble des actifs

  • Un renseignement sur les cybermenaces en direct intégré à vos flux de travail, avec des analyses mondiales et des profils d'attaquants

  • Une détection des menaces pilotée par l'IA qui apprend de votre environnement, explique les alertes en langage clair et suggère les prochaines étapes

  • Une préparation intégrée à la conformité pour NIS2, le RGPD, ISO 27001 et plus encore, avec des rapports automatisés et des outils d'audit

Que vous gériez un SOC léger ou une équipe de sécurité d’entreprise à grande échelle, cette plateforme vous donne les outils pour détecter plus vite, réagir plus intelligemment et garder une longueur d’avance sur l’évolution des menaces, sans la complexité.

Profitez d'une protection de niveau entreprise, de flux de travail optimisés et d'un contrôle total.

Votre avance de 30 jours commence maintenant.

Débloquez votre essai gratuit de 30 jours

