Expertware rejoint MoonShotX 3.0 avec SIEMBIOT

Expertware est l'une des 20 entreprises roumaines de MoonShotX 3.0 et apporte SIEMBIOT au programme.

Expertware rejoint MoonShotX 3.0 avec SIEMBIOT

MoonShotX : pourquoi ce programme compte

MoonShotX s'adresse à des entreprises qui ont déjà fait leurs preuves sur leur marché d'origine. Développé par Raiffeisen Bank România avec InnovX, il sélectionne des entreprises roumaines réalisant un chiffre d'affaires annuel compris entre 5 et 50 millions d'euros et s'attaque au problème qui suit la réussite locale : la reproduire là où l'entreprise est inconnue.

Vingt entreprises ont été retenues pour la troisième édition, pour un chiffre d'affaires cumulé de 345 millions d'euros, issues de la production alimentaire, de la logistique, des infrastructures énergétiques, de la transformation des métaux, du commerce de détail, du logiciel et de la cybersécurité.

L'édition se déroule comme une séquence, ouverte par la MoonShotX Opening Gala le 2 novembre 2026 et poursuivie par un bootcamp intensif, des ateliers en ligne et un mentorat personnalisé jusqu'en janvier 2027. Dix entreprises passent ensuite à la mise en relation avec les écosystèmes économiques de l'Autriche, du Royaume-Uni, des États-Unis et du Japon.

Les éditions précédentes donnent son poids à la sélection : 43 entreprises accompagnées lors des deux premières, dont 15 ont franchi des étapes concrètes à l'international. Les entreprises roumaines exportent depuis longtemps plus facilement des compétences techniques que des produits portant leur propre nom, et l'accès aux décideurs a toujours été la partie la plus difficile.
MoonShotX : pourquoi ce programme compte
Pourquoi Expertware a été sélectionnée : ce que SIEMBIOT apporte

Pourquoi Expertware a été sélectionnée : ce que SIEMBIOT apporte

Expertware travaille dans l'informatique depuis 2006, avec des activités en Roumanie et en Belgique et des clients parmi lesquels figurent de grandes organisations multinationales à travers l'Europe. L'entreprise emploie 115 spécialistes et coordonne plus de 7 millions d'euros de recherche européenne en cybersécurité et en intelligence artificielle.

Elle rejoint le programme avec une activité internationale déjà établie. MoonShotX répond à un type particulier d'expansion : passer de la prestation de services pour des clients internationaux à la commercialisation, sur des marchés internationaux, d'un produit développé en Roumanie, où il doit être positionné, tarifé et accompagné face à des fournisseurs déjà en place.

La cybersécurité a ici une portée plus large, car se développer à l'étranger signifie davantage de systèmes, davantage de données franchissant les frontières et davantage de fournisseurs dont il faut répondre. La directive NIS2 et le Cyber Resilience Act ont élargi ce que les organisations doivent pouvoir démontrer en matière de gestion des risques, de notification des incidents et de sécurité de la chaîne d'approvisionnement. Démontrer que la sécurité est maîtrisée fait désormais partie des conditions pour être retenu comme fournisseur.

Expertware apporte au groupe une plateforme construite en Roumanie avec la Direction nationale de la cybersécurité (DNSC) et cofinancée par l'Union européenne, ainsi que l'expérience de l'exploitation quotidienne de services de sécurité. Du programme, elle entend retirer un positionnement plus net pour SIEMBIOT à l'étranger et des écosystèmes où éprouver ce positionnement.

Ce que SIEMBIOT apporte à la cybersécurité

Les équipes de sécurité choisissent rarement un dispositif fragmenté. Elles y arrivent par accumulation. Un SIEM collecte les journaux, un scanner distinct détecte les vulnérabilités, un flux de renseignement sur les menaces arrive ailleurs, et les incidents sont suivis dans un système qui ignore tout du reste. Le contexte se perd d'une console à l'autre, et un actif exposé peut figurer dans un rapport que personne ne rapproche de l'activité observée dans le SIEM.

SIEMBIOT réunit ces fonctions au sein d'une seule plateforme SIEMBIOT SIEM Platform.

Le SIEM collecte et corrèle les événements issus d'applications sur site, cloud et hybrides. Cyber Threat Intelligence confronte un indicateur aux comportements connus des attaquants, et la gestion des vulnérabilités fournit le reste du contexte, de sorte qu'une détection peut être lue au regard de ce qui est réellement exposé. SOAR transforme la décision qui en découle en action, en exécutant les étapes de confinement sous forme de workflows définis plutôt qu'en travail manuel réalisé dans l'urgence, sur les environnements IT et OT à la fois.

La surveillance SOC 24/7 et la réponse aux incidents couvrent les organisations dépourvues d'équipe de sécurité interne, ou dont l'équipe est trop réduite pour l'assurer. Les modèles de détection apprennent le comportement de chaque environnement, et OXI, l'agent d'IA de la plateforme, explique pourquoi quelque chose constitue une menace et recommande les étapes suivantes. Parce que la surveillance, la détection et la réponse partagent un même système, les éléments de preuve réclamés par les auditeurs découlent de l'exploitation quotidienne, ce qui compte dans le cadre de NIS2.

Cinq jours à MoonShotX : ce que le bootcamp a apporté

Cinq jours à MoonShotX : ce que le bootcamp a apporté

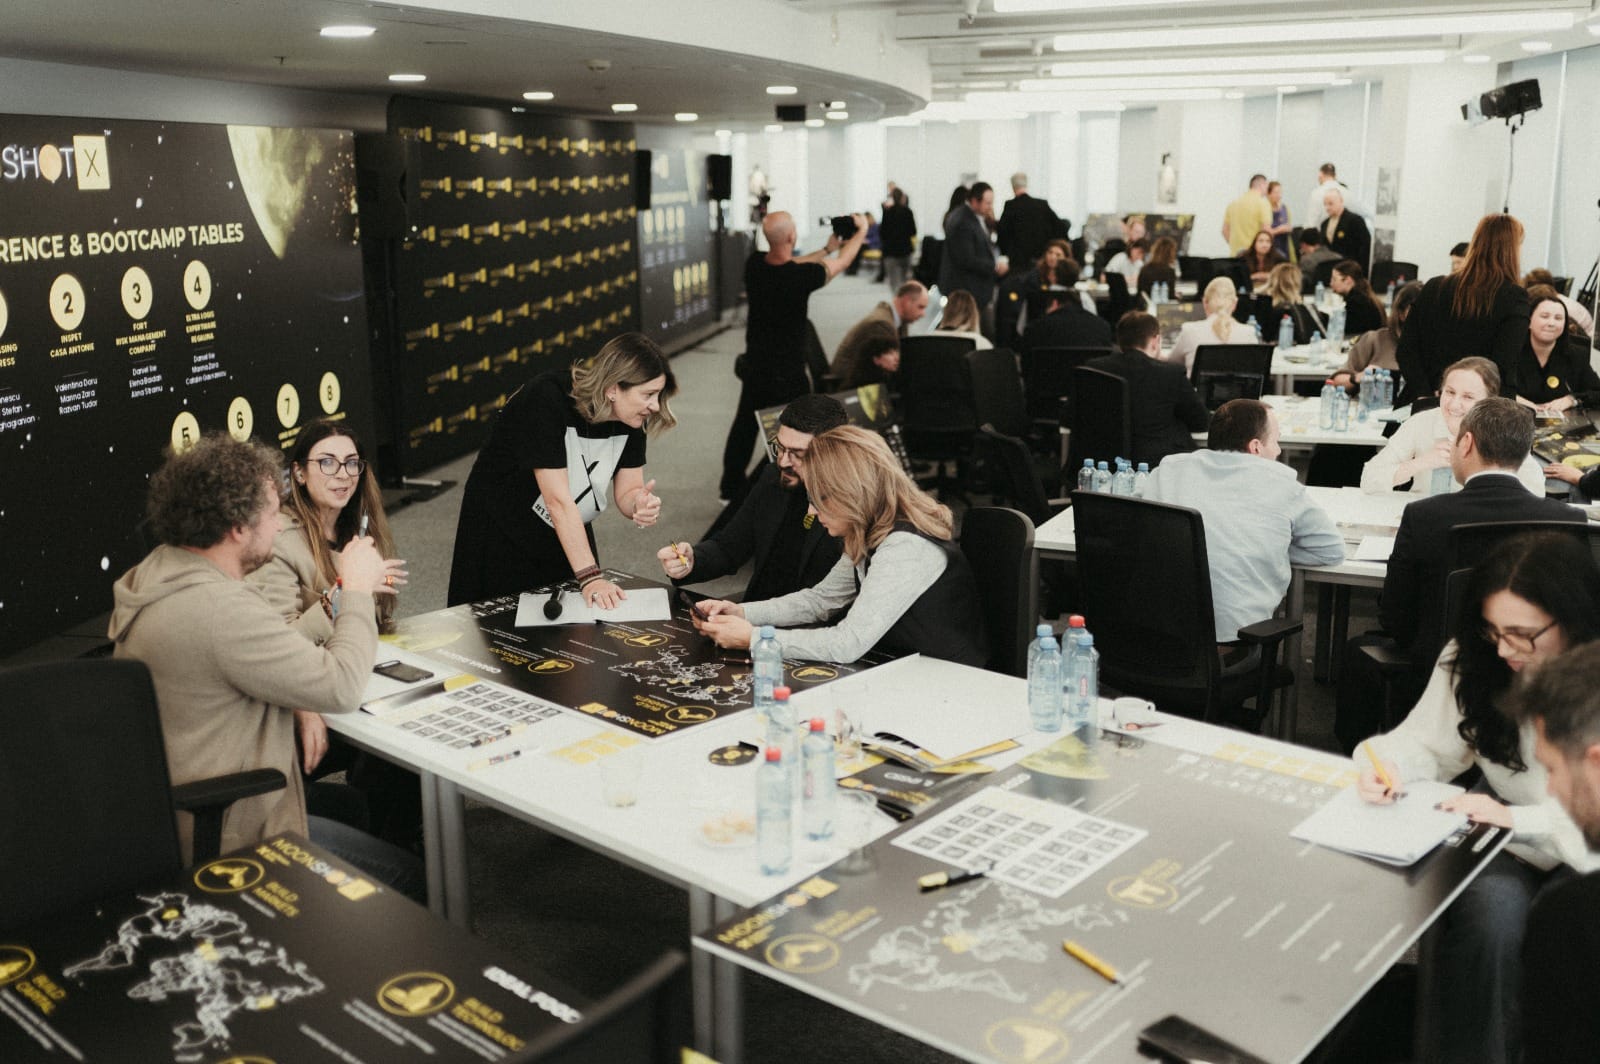
Du 9 au 13 novembre 2026, les entreprises sélectionnées ont suivi un bootcamp intensif réunissant plus de 100 experts, articulé autour de la stratégie de croissance, du financement, du positionnement et de l'accès à de nouveaux marchés.

Le dernier jour, l'ambassadeur des États-Unis en Roumanie, Darryl Nirenberg, est revenu sur l'intérêt des investisseurs américains pour le marché roumain. Pour une entreprise qui doit choisir les marchés à aborder en premier, c'est plus utile qu'un encouragement général à se développer.

Pour l'équipe d'Expertware, l'essentiel de la valeur est venu de la composition de la salle. Les conversations sur la cybersécurité se tiennent d'ordinaire entre personnes qui savent déjà ce qu'est un SIEM. À MoonShotX, on y trouvait un transporteur logistique, un producteur alimentaire et une entreprise de transformation des métaux, dont aucun ne veut d'une plateforme de sécurité. Ils veulent des opérations qui ne s'arrêtent pas, des données clients qui restent à leur place et des contrats qui ne se perdent pas sur un questionnaire de sécurité fournisseur.

Expliquer SIEMBIOT en ces termes se rapproche de la conversation qui décide la plupart des achats. L'échange a fonctionné dans les deux sens, car les mêmes questions de communication de la valeur et de maturité organisationnelle revenaient dans des secteurs sans rapport entre eux.

"Nous avons passé cinq jours à expliquer ce que nous faisons à des gens qui ne travaillent pas dans la sécurité, et c'est ce qui a été le plus utile. Si vous n'arrivez pas à rendre la valeur claire pour une entreprise de logistique, vous ne la rendrez pas claire non plus pour un acheteur sur un nouveau marché."

Quelles sont les prochaines étapes pour Expertware et SIEMBIOT ?

Les conditions pour lesquelles SIEMBIOT a été conçu s'intensifient sur son marché d'origine. Le DNSC a traité 256 incidents majeurs de rançongiciel en 2025, soit plus de 153 % de plus que l'année précédente. La conformité est devenue mesurable plutôt que déclarative : l'arrêté DNSC 1/2026 a transformé les obligations générales de NIS2 en contrôles définis assortis d'une auto-évaluation annuelle de maturité, et la première amende pour enregistrement tardif a suivi en septembre 2026. Dans le même temps, il manque à la Roumanie plus de 5 000 spécialistes en cybersécurité.

Cette combinaison façonne la phase suivante du produit. Une étude de 2026 sur le marché roumain de la cybersécurité a constaté que les organisations se tournent vers des plateformes intégrées et des services managés, freinées par cette même pénurie et par des portefeuilles fragmentés d'outils et de fournisseurs. Elle décrit la position pour laquelle SIEMBIOT est conçu : des organisations qui portent les obligations d'une grande entreprise sans en avoir les effectifs de sécurité. Le développement se poursuit dans cette ligne, OXI s'étendant de la détection vers l'explication, la recommandation et l'évaluation de maturité NIS2, de sorte que le travail de conformité s'appuie sur le système qui assure déjà la surveillance.

La recherche nourrit le même produit. aSIEMmetry, coordonné avec le DNSC et la Vrije Universiteit Brussel, entraîne des modèles fondés sur l'entropie qui font apparaître de nouveaux risques avant qu'une règle n'existe pour les décrire. OCCTET développe des outils open source pour la conformité au Cyber Resilience Act, Expertware pilotant les travaux sur les exigences du CRA.

Le mentorat se poursuit jusqu'en janvier 2027, suivi de la phase internationale du programme, dont l'objectif est d'introduire SIEMBIOT sur des marchés qui ne le connaissent pas encore.

"La croissance internationale commence par savoir clairement où votre expertise fait la différence. MoonShotX a affiné la façon dont nous parlons de SIEMBIOT et les marchés auxquels nous voulons parler en premier."

Pour les organisations qu'elle sert, SIEMBIOT offre une seule exploitation au lieu de plusieurs et une position de conformité qui tient sans équipe plus nombreuse. Des équipes de sécurité débordées, des outils fragmentés et des exigences réglementaires qui arrivent plus vite que les organisations ne peuvent y répondre se ressemblent beaucoup à Vienne, à Londres ou à Tokyo. MoonShotX ouvre à Expertware la voie vers ces organisations, avec une plateforme construite en Roumanie et l'expertise qui la porte.

Cloud image

30 jours de cyberdéfense de niveau entreprise

Entrez dans le futur de la cybersécurité avec un accès complet à une plateforme unifiée et intelligente — gratuit pendant 30 jours. Donnez à votre équipe de sécurité les moyens de :

  • Un SIEM avancé pour une visibilité en temps réel, des alertes intelligentes et une analyse forensique approfondie dans les environnements cloud, sur site et hybrides

  • Une gestion continue des vulnérabilités pour identifier, prioriser et remédier aux risques sur l'ensemble des actifs

  • Un renseignement sur les cybermenaces en direct intégré à vos flux de travail, avec des analyses mondiales et des profils d'attaquants

  • Une détection des menaces pilotée par l'IA qui apprend de votre environnement, explique les alertes en langage clair et suggère les prochaines étapes

  • Une préparation intégrée à la conformité pour NIS2, le RGPD, ISO 27001 et plus encore, avec des rapports automatisés et des outils d'audit

Que vous gériez un SOC léger ou une équipe de sécurité d’entreprise à grande échelle, cette plateforme vous donne les outils pour détecter plus vite, réagir plus intelligemment et garder une longueur d’avance sur l’évolution des menaces, sans la complexité.

Profitez d'une protection de niveau entreprise, de flux de travail optimisés et d'un contrôle total.

Votre avance de 30 jours commence maintenant.

Débloquez votre essai gratuit de 30 jours