En bref
Expertware, société roumaine de cybersécurité et d’informatique qui développe des solutions aidant les organisations à renforcer leur sécurité et leur résilience numérique, met en avant la disponibilité d’une boîte à outils gratuite et open source développée dans le cadre du projet OCCTET, financé par l’UE, pour accompagner la préparation au règlement sur la cyberrésilience (CRA).
La boîte à outils couvre quatre étapes : l’auto-évaluation, l’inventaire des composants open source, l’examen et la documentation des vulnérabilités, ainsi que la réutilisation d’informations logicielles déjà publiées.
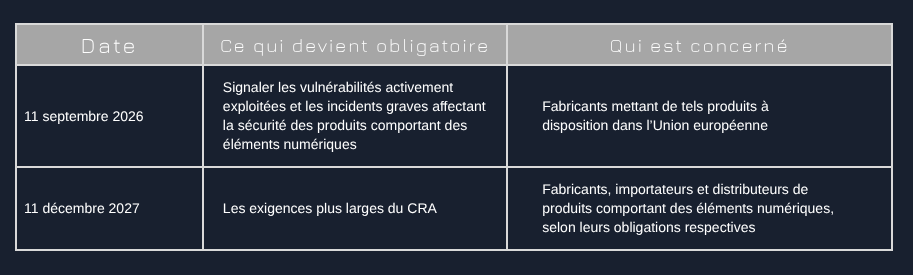
Les premières obligations du CRA s’appliquent à partir du 11 septembre 2026, ses exigences plus larges entrant en vigueur le 11 décembre 2027.
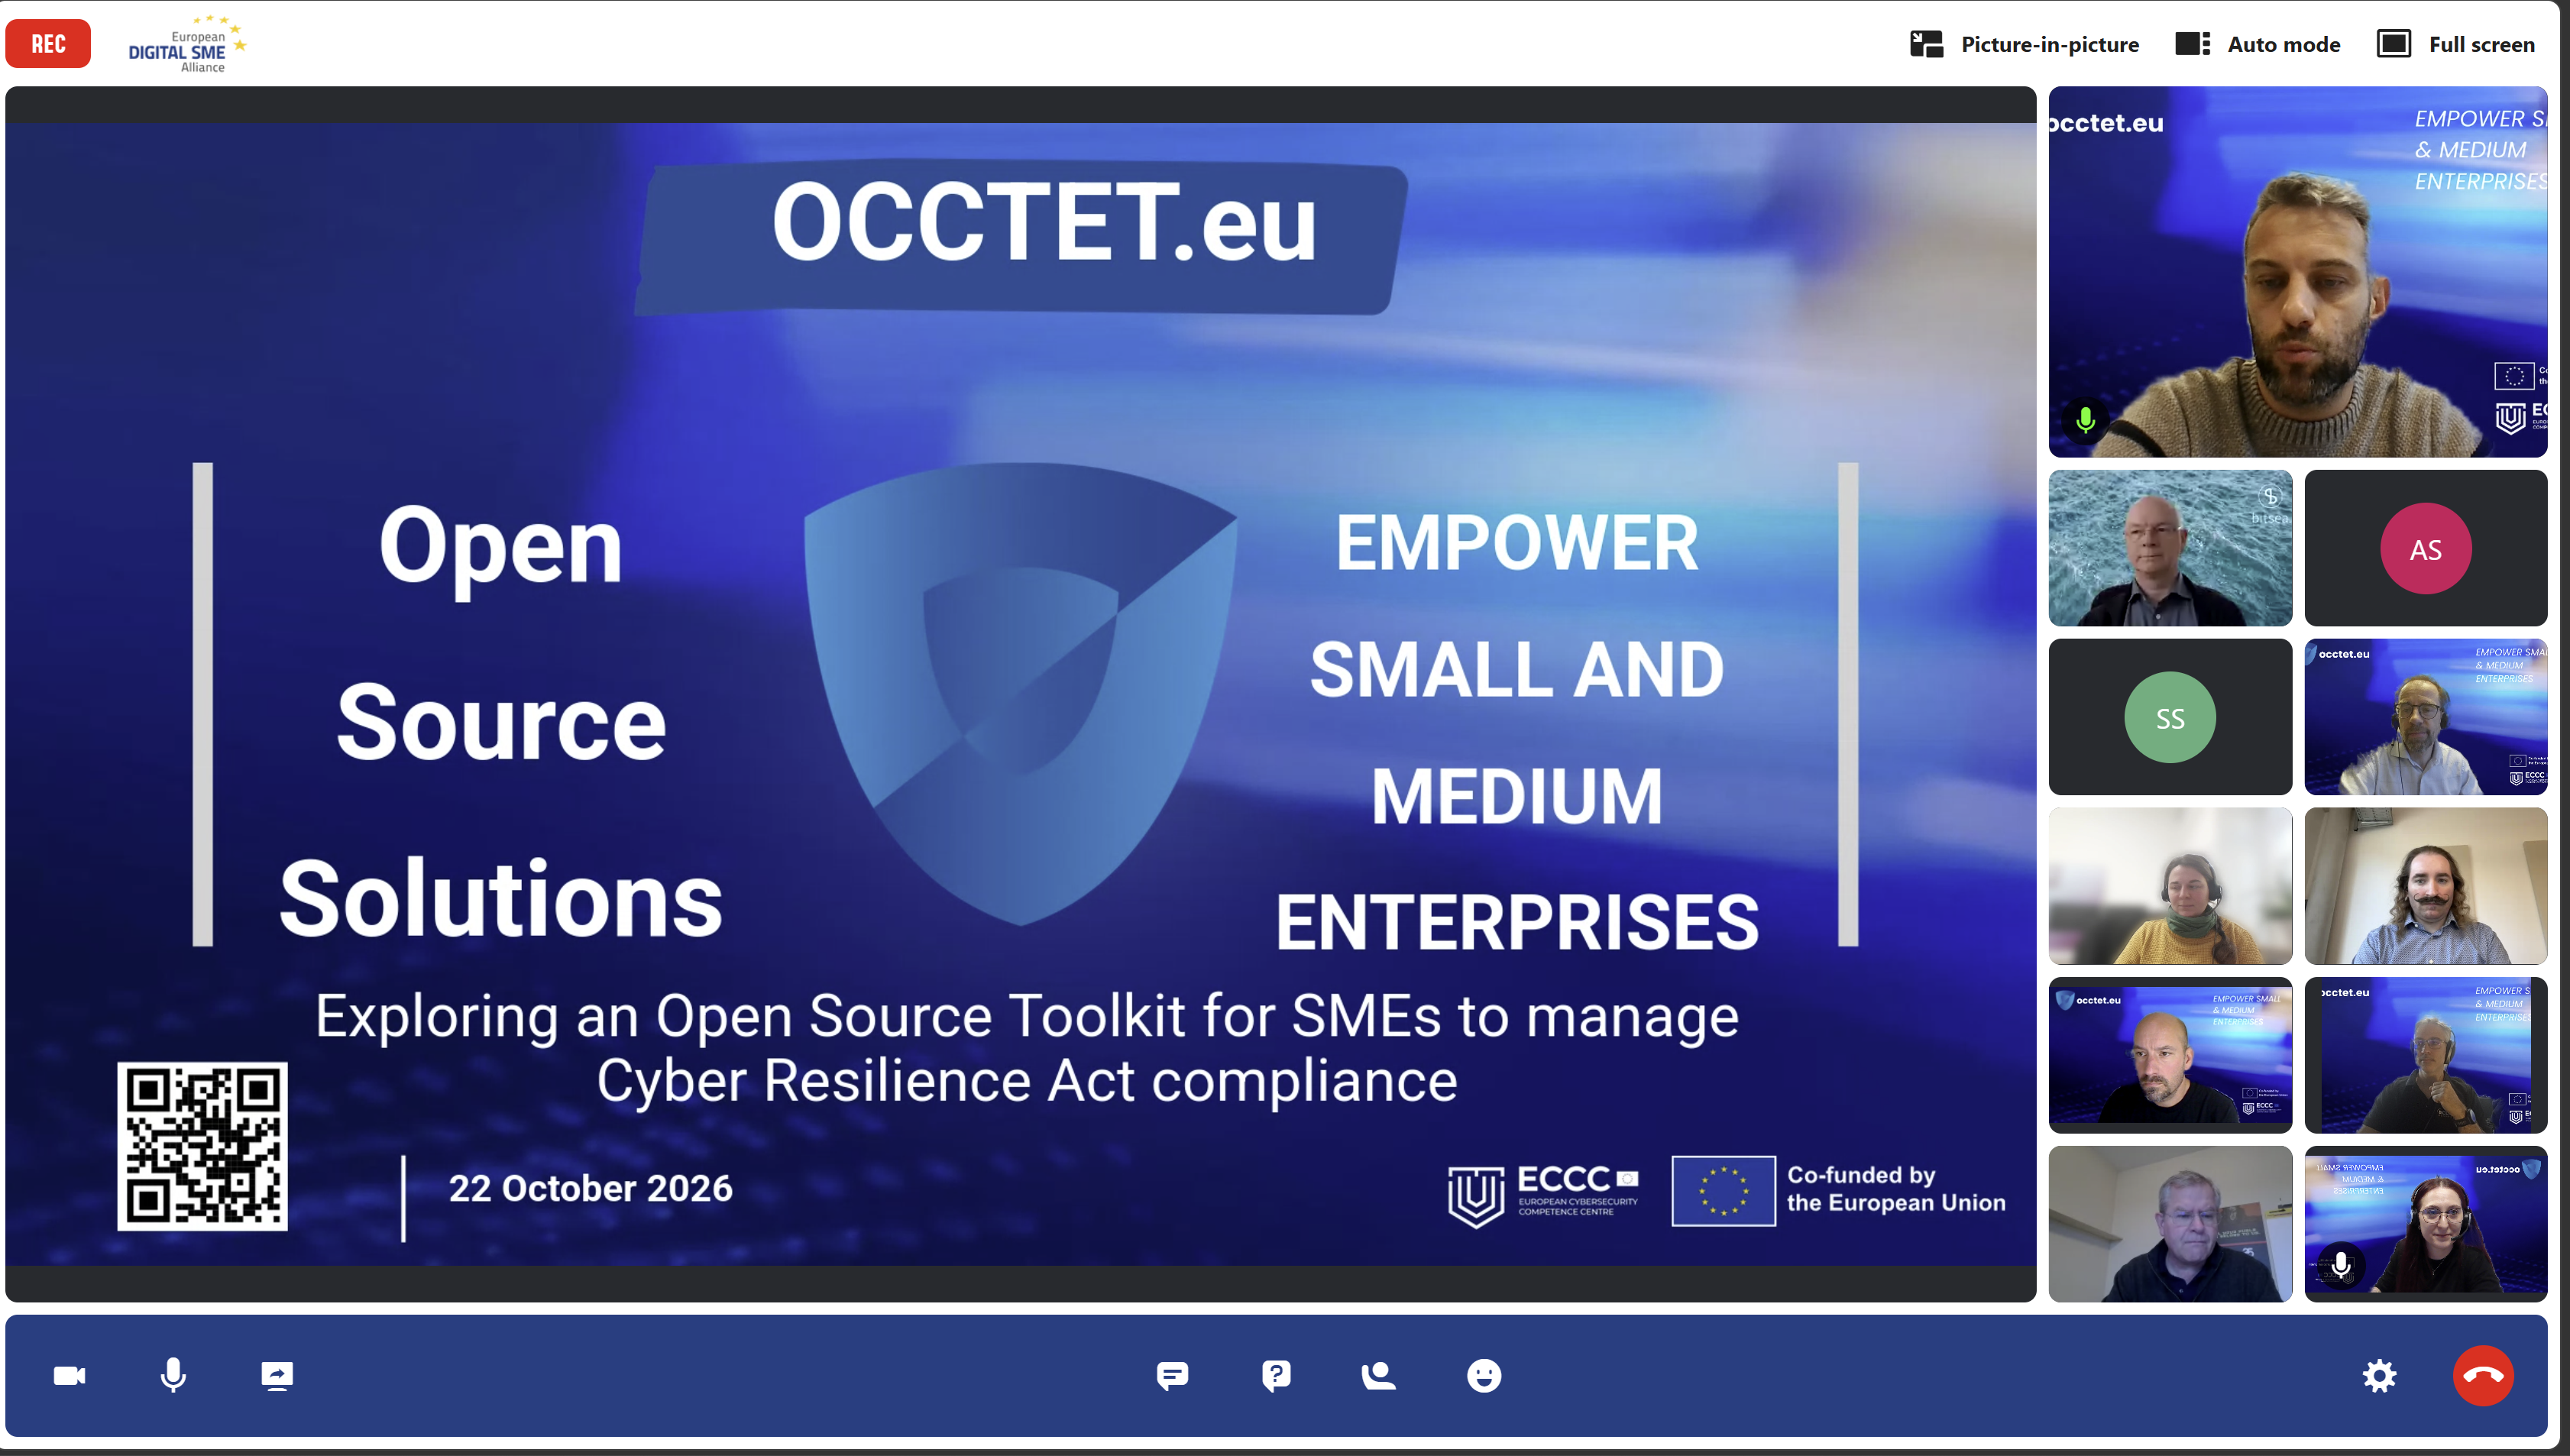
Webinaire final du projet OCCTET
Lors du webinaire final du projet OCCTET, organisé le 22 octobre 2026, Expertware et ses partenaires du consortium ont présenté une boîte à outils gratuite et open source conçue pour aider les petites et moyennes entreprises (PME) et les projets open source à se préparer au règlement sur la cyberrésilience (CRA) de l’Union européenne.
La boîte à outils traduit des exigences réglementaires complexes en étapes concrètes que les organisations peuvent intégrer à leurs processus de développement logiciel et de sécurité. Elle les aide à évaluer leur niveau de préparation, à identifier les composants open source utilisés dans leurs produits, à gérer les vulnérabilités et à documenter la manière dont les risques de sécurité sont traités.
Le consortium a présenté la boîte à outils lors d’un récent webinaire destiné aux PME, aux projets open source, aux équipes produit et à d’autres organisations à la recherche de moyens pratiques et peu coûteux de se préparer au CRA. La session a présenté les différents composants de la boîte à outils, montré comment les entreprises peuvent l’utiliser et donné la parole à une entreprise sur la façon dont elle compte s’en servir à l’avenir.
Ce qu’ont révélé les premières évaluations
Les premières utilisations de la plateforme d’auto-évaluation OCCTET ont mis en évidence un défi récurrent : de nombreuses PME disposent de mesures de sécurité, mais manquent de la visibilité, de la documentation et des processus cohérents nécessaires pour démontrer la façon dont les risques logiciels sont gérés.
« OCCTET offre aux PME des conseils pratiques et des outils open source, gratuits et conçus pour être faciles à utiliser, afin de les aider à se préparer au CRA et à gérer les vulnérabilités logicielles. Alors que les échéances du CRA approchent et que des vulnérabilités critiques apparaissent à un rythme soutenu, la capacité à identifier les risques et à réagir rapidement est essentielle. »
-Sebastien Heurtematte, coordinateur du projet OCCTET
« Pérenniser ces outils grâce à des communautés actives et à une collaboration continue entre les PME, les développeurs et les communautés open source sera essentiel pour capitaliser sur ces résultats et rendre la sécurité logicielle plus accessible », a ajouté Heurtematte.
Un parcours concret, de l’évaluation à l’action
La boîte à outils OCCTET réunit plusieurs services qui accompagnent les organisations, de l’évaluation initiale à la gestion des vulnérabilités et à la documentation.
Les PME et les projets open source peuvent dès à présent accéder aux services suivants et les tester.
1. Évaluer sa préparation
Le portail d’auto-évaluation CRA aide les PME à comprendre comment le CRA s’applique à elles, à évaluer leur niveau de préparation actuel et à identifier les points nécessitant une attention particulière. Cette évaluation guidée et gratuite traduit les dispositions du CRA en questions structurées, en scores et en recommandations concrètes.
2. Identifier les composants logiciels
Eclipse Apoapsis (instance OCCTET) identifie les composants open source, les dépendances et les licences, sur la base de l’OSS Review Toolkit et des vulnérabilités connues. Il peut également générer une gamme de rapports et d’artefacts de conformité adaptés au CRA, dont des nomenclatures logicielles (SBOM), qui fournissent un inventaire normalisé des composants logiciels contenus dans un produit.
3. Examiner les résultats et agir
Bitsea Curator (instance OCCTET) associe analyse automatisée et revue humaine pour aider les utilisateurs à vérifier les informations logicielles, à déterminer si des vulnérabilités affectent leurs produits, à prioriser les problèmes et à documenter leurs décisions. Il permet aussi de créer des rapports VEX (Vulnerability Exploitability eXchange), qui indiquent si un produit est affecté par une vulnérabilité connue.
4. Réutiliser les informations logicielles partagées
VulnerableCode, base de données de vulnérabilités fédérée et ouverte, fournit des informations essentielles sur les paquets open source, notamment leur origine, leurs licences, les avis de sécurité, les vulnérabilités et des SBOM de référence. VulnerableCode relie les informations de vulnérabilité aux paquets logiciels concernés, tandis que le démonstrateur public PurlDB permet de générer des SBOM de référence pour plus de 20 millions de paquets.
Comment la boîte à outils a été testée
La boîte à outils a été validée sur des scénarios de dépendances logicielles complexes et issus du terrain, dans dix écosystèmes technologiques différents. Les tests ont porté sur des projets open source largement utilisés, sur une analyse à grande échelle de l’ensemble du portefeuille de projets de l’Eclipse Foundation, ainsi que sur un nombre croissant de cas d’usage réels de PME. Cette validation approfondie démontre sa capacité à fonctionner avec des technologies, des tailles de projet et des chaînes d’approvisionnement logicielles très diverses.
Ces tests ont démontré sa capacité à analyser des structures de dépendances complexes, à identifier des vulnérabilités, à soutenir la revue humaine et à surveiller les problèmes de sécurité dans la durée.
Premiers pas avec OCCTET
Le projet Open-Source Compliance: Comprehensive Techniques and Essential Tools (OCCTET) réunit des acteurs majeurs du secteur, des experts en cybersécurité, des représentants de PME et des organisations open source afin de rendre la sécurité logicielle et la préparation au CRA plus accessibles, plus transparentes et moins coûteuses.
La boîte à outils et ses ressources - disponibles sur occtet.eu
Tests sur des produits réels - les organisations souhaitant utiliser ces services avec de vrais produits et flux de développement, et faire part de leurs retours pour contribuer à leur amélioration continue, peuvent consulter la page d’OCCTET
OCCTET complète le travail des partenaires du projet visant à aider les organisations et les communautés open source à se préparer au CRA. Au sein de l’Open Regulatory Compliance (ORC) Working Group les participants élaborent des spécifications, des guides, des formations et d’autres ressources portés par la communauté pour accompagner la mise en œuvre du CRA dans l’ensemble de l’écosystème open source.
Parmi ces ressources figure l’ORC Learning Hub gratuit, qui propose des formations pratiques et adaptées à chaque rôle pour aider les développeurs open source, les mainteneurs, les responsables de projets, les équipes produit et les professionnels de la sécurité et de la conformité à comprendre comment le CRA s’applique à leur travail et à en mettre en œuvre les exigences.
À propos du projet OCCTET
Open Source Compliance: Comprehensive Techniques and Essential Tools (OCCTET) est une initiative financée par l’UE qui vise à aider les PME et les projets open source à répondre aux exigences de cybersécurité et de conformité du règlement sur la cyberrésilience. Coordonné par l’Eclipse Foundation, le projet développe une suite intégrée d’outils gratuits et open source pour l’évaluation de la préparation, l’analyse des dépendances logicielles, la gestion des vulnérabilités, la génération de SBOM et la documentation de conformité. En savoir plus sur occtet.eu
Le projet OCCTET a bénéficié d’un financement du programme pour une Europe numérique au titre de la convention de subvention n° 101190474. Son contenu ne reflète pas nécessairement la position de la Commission européenne. La Commission européenne n’est pas responsable de l’usage qui pourrait être fait des informations qu’il contient.
À propos d’Expertware
Expertware est une société roumaine d’informatique et de cybersécurité fondée en 2006, forte d’une solide expérience dans le développement de solutions technologiques et la fourniture de services de cybersécurité à travers l’Europe. Son expertise couvre les centres opérationnels de sécurité (SOC), les services managés de cybersécurité, les infrastructures cloud et hybrides, les plateformes de cybersécurité et les environnements informatiques d’entreprise complexes.
Expertware est l’entreprise à l’origine de SIEMBIOT, une plateforme de cybersécurité intégrée qui réunit supervision de la sécurité, renseignement sur les menaces, gestion des vulnérabilités et réponse aux incidents. Grâce à SIEMBIOT et à ses services de conseil en cybersécurité, Expertware aide les organisations à renforcer leur posture de sécurité, à maîtriser leurs cyber-risques et à répondre aux exigences réglementaires via son module de conformité dédié, notamment la directive NIS2 et le règlement sur la cyberrésilience (CRA).
Par son implication dans des initiatives européennes de recherche et d’innovation telles qu’OCCTET, Expertware contribue également à développer des outils concrets qui aident les organisations à évaluer leur maturité en cybersécurité et à se préparer à l’évolution des exigences réglementaires.
En savoir plus sur expertware.net

30 jours de cyberdéfense de niveau entreprise
Entrez dans le futur de la cybersécurité avec un accès complet à une plateforme unifiée et intelligente — gratuit pendant 30 jours. Donnez à votre équipe de sécurité les moyens de :
Un SIEM avancé pour une visibilité en temps réel, des alertes intelligentes et une analyse forensique approfondie dans les environnements cloud, sur site et hybrides
Une gestion continue des vulnérabilités pour identifier, prioriser et remédier aux risques sur l'ensemble des actifs
Un renseignement sur les cybermenaces en direct intégré à vos flux de travail, avec des analyses mondiales et des profils d'attaquants
Une détection des menaces pilotée par l'IA qui apprend de votre environnement, explique les alertes en langage clair et suggère les prochaines étapes
Une préparation intégrée à la conformité pour NIS2, le RGPD, ISO 27001 et plus encore, avec des rapports automatisés et des outils d'audit
Que vous gériez un SOC léger ou une équipe de sécurité d’entreprise à grande échelle, cette plateforme vous donne les outils pour détecter plus vite, réagir plus intelligemment et garder une longueur d’avance sur l’évolution des menaces, sans la complexité.
Profitez d'une protection de niveau entreprise, de flux de travail optimisés et d'un contrôle total.
Votre avance de 30 jours commence maintenant.
Débloquez votre essai gratuit de 30 jours