Demo Tenant (SOCaaS per le PMI)

Offrendo alle piccole e medie imprese una cybersicurezza di livello aziendale, il SIEMBIOT Demo Tenant fornisce una soluzione SOC come servizio completamente gestita. Progettato per settori ad alto rischio come sanità, finanza, infrastrutture e retail, offre rilevamento delle minacce in tempo reale, integrazione fluida e risposta agli incidenti 24/7, senza bisogno di team di sicurezza interni né di grandi budget.

Demo Tenant (SOCaaS per le PMI)

Caso d'uso: Demo Tenant (SOCaaS per le PMI)

Nell’attuale scenario di minacce informatiche in rapida evoluzione, affidarsi esclusivamente a strumenti di sicurezza di base come antivirus e firewall non è più sufficiente. Le piccole e medie imprese (PMI) sono spesso le più vulnerabili, in quanto prive sia di personale specializzato sia delle risorse finanziarie per implementare difese di cybersicurezza complete. Riconoscendo questa lacuna, è stato sviluppato il caso d’uso SIEMBIOT Demo Tenant per dotare le PMI di funzionalità di centro operativo di sicurezza come servizio (SOCaaS) di livello aziendale - accessibili, efficaci e scalabili.

A chi è rivolto?

Questa iniziativa è pensata per le organizzazioni che desiderano migliorare la propria maturità e postura di sicurezza senza interventi infrastrutturali di grande portata. Ci concentriamo in particolare su settori critici e ad alto rischio come:

  • Servizi e istituzioni sanitarie

  • Fornitori di infrastrutture critiche (ad es. energia elettrica, acqua, trasporti)

  • Servizi finanziari e istituti bancari

  • Attività di vendita al dettaglio con una crescente esposizione digitale

Per queste organizzazioni, le minacce informatiche non sono solo questioni IT: rappresentano rischi concreti per le operazioni, la reputazione e la conformità.

La sfida

La maggior parte delle PMI opera con risorse di cybersicurezza limitate. Dipendono da strumenti frammentati e isolati, come programmi antivirus, patch manuali o un firewall, senza un approccio olistico al monitoraggio e alla risposta agli incidenti. Spesso manca una supervisione continua della sicurezza, una correlazione delle minacce tra i sistemi e un processo formalizzato per rispondere alle minacce attive.

Di conseguenza, anche quando una minaccia viene rilevata, spesso è troppo tardi per reagire in modo efficace. E con attacchi informatici sempre più complessi e frequenti, si crea una pericolosa lacuna.
La nostra soluzione: SIEMBIOT Demo Tenant

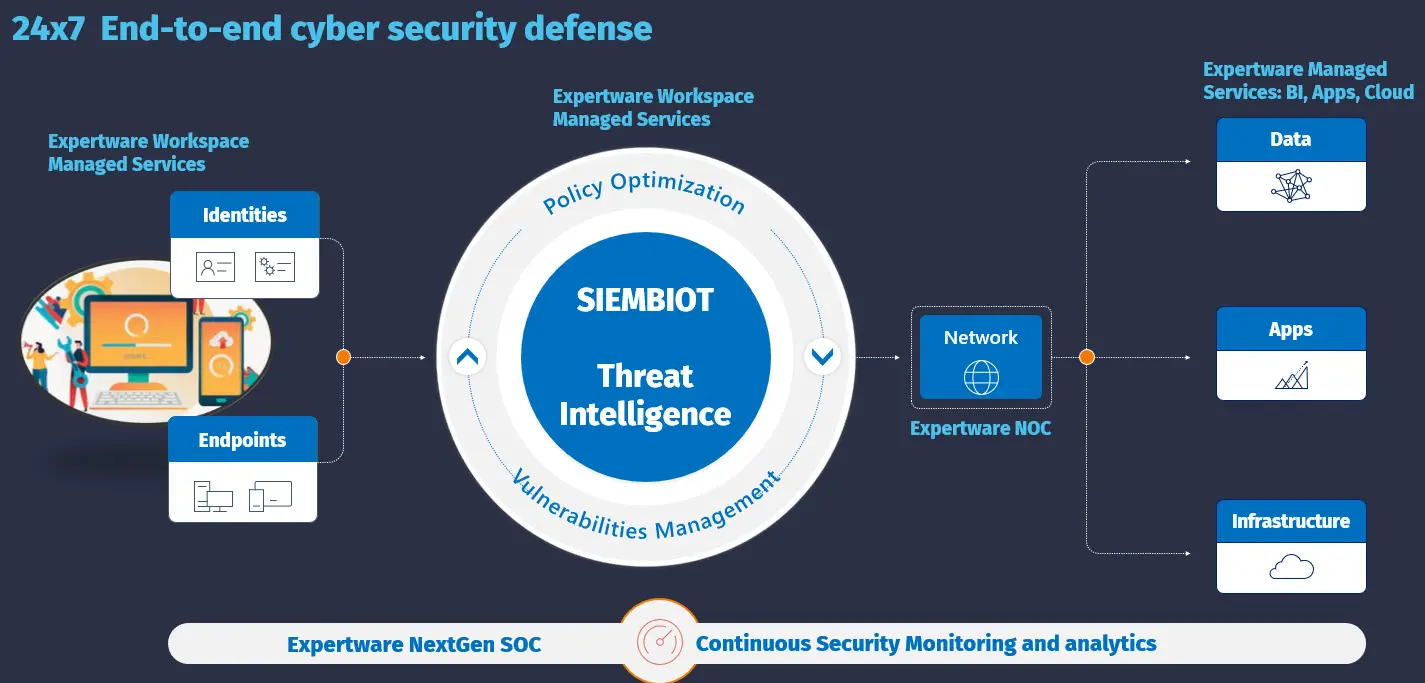
Il SIEMBIOT Demo Tenant offre un’esperienza SOCaaS completamente gestita. Si integra perfettamente negli ambienti IT esistenti e agisce come estensione della sua infrastruttura. Fornisce:

  • Un tenant SIEM preconfigurato, progettato specificamente per le PMI

  • Integrazione con intelligence condivisa sulle minacce (CTI), gestione delle vulnerabilità (VM) e mappatura della superficie di attacco

  • Raccolta e correlazione in tempo reale di log, metriche ed eventi di sicurezza

  • Regole di rilevamento, flussi di escalation degli incidenti e una strategia di risposta completa

  • Definizioni di casi d'uso allineate al framework MITRE ATT&CK per una modellazione accurata delle minacce

Tutte queste funzionalità sono rese disponibili senza richiedere un team di cybersicurezza interno dedicato, abbassando la barriera per le organizzazioni che vogliono accedere a una protezione avanzata dalle minacce di livello aziendale.

SOCaaS di livello aziendale per le PMI
Il SIEMBIOT Demo Tenant dota le PMI di funzionalità SOC come servizio avanzate e scalabili, offrendo una solida cybersicurezza senza grandi budget né team interni dedicati. Contribuisce a colmare il divario di protezione per le organizzazioni più piccole.
Focalizzato sui settori ad alto rischio
Questa soluzione si rivolge a settori critici tra cui sanità, servizi finanziari, infrastrutture critiche e retail. Aiuta questi settori a gestire i rischi reali fornendo difese di cybersicurezza su misura, allineate alle esigenze operative e di conformità.
Integrazione fluida e monitoraggio in tempo reale
Il Demo Tenant completamente gestito si collega agli ambienti IT, analizzando log ed eventi di sicurezza in tempo reale. Garantisce una protezione proattiva con rilevamento automatizzato, escalation e intelligence condivisa sulle minacce.
Distribuzione senza sforzo e partenariato continuo
SIEMBIOT gestisce l'intera configurazione, dal provisioning al monitoraggio e alla risposta agli incidenti 24/7. Revisioni periodiche ottimizzano le prestazioni e la formazione facoltativa prepara il Suo team a una cybersicurezza duratura.
Modello di distribuzione e coinvolgimento

Una volta che la Sua organizzazione aderisce a SIEMBIOT, ci occupiamo noi del resto:

  • Distribuiamo un tenant SIEMBIOT personalizzato e lo colleghiamo alla Sua infrastruttura.

  • Configuriamo i parametri di audit della sicurezza e le fonti di eventi.

  • Colleghiamo il Suo tenant ai servizi di sicurezza condivisi, tra cui CTI, feed VM e flussi di automazione della risposta.

  • Avviamo il monitoraggio e la risposta agli incidenti 24/7 fin dal primo giorno.

  • Dopo sei mesi, o una volta registrati due milioni di eventi di sicurezza, effettuiamo una revisione congiunta e perfezioniamo ulteriormente l'ambiente.

  • Facoltativamente, i Suoi team interni (IT, sicurezza, ricerca) possono essere formati utilizzando i Suoi dati e scenari per una preparazione a lungo termine.

I vantaggi per Lei

Aderendo a questo caso d'uso, la Sua organizzazione otterrà immediatamente:

  • Visibilità completa end-to-end su eventi e rischi di sicurezza

  • Protezione in tempo reale da phishing, ransomware e furto di identità

  • Alert automatizzati, flussi di risposta prioritizzati e supporto di analisti

  • Accesso a feed CTI costantemente aggiornati e a raccomandazioni per la correzione delle vulnerabilità

  • Allineamento normativo con le direttive UE NIS2

Ciò che un tempo era disponibile solo per aziende da miliardi di dollari è ora alla Sua portata, con costi e complessità minimi.

Cosa ci serve da Lei

Iniziare è semplice:

  • Manifesti il Suo interesse e si registri come partner SIEMBIOT

  • Il nostro team La contatterà per avviare il provisioning e la configurazione del tenant

  • Ci occuperemo noi della complessità tecnica, così Lei potrà concentrarsi sulla Sua attività

Nota: la capacità gratuita è limitata e l'onboarding viene gestito in ordine di arrivo. Non perda l'opportunità di unirsi a un ecosistema europeo di cybersicurezza in crescita.

Altri casi d’uso

Siembiot è una piattaforma di cybersicurezza modulare che integra monitoraggio SIEM in tempo reale, gestione proattiva delle vulnerabilità e condivisione globale di intelligence sulle minacce. Progettata per favorire la collaborazione tra partner europei e internazionali, il suo tenant demo, il data lake, il portale di formazione e la piattaforma di scambio CTI consentono alle organizzazioni di tutto il mondo di innovare, condividere conoscenze e rafforzare la difesa informatica su scala globale.

Cloud image

30 giorni di difesa informatica di livello aziendale

Entri nel futuro della cybersicurezza con accesso completo a una piattaforma unificata e intelligente — gratis per 30 giorni. Potenzi il suo team di sicurezza con:

  • SIEM avanzato per visibilità in tempo reale, alert intelligenti e analisi forense approfondita in ambienti cloud, on-premise e ibridi

  • Gestione continua delle vulnerabilità per identificare, assegnare priorità e risolvere i rischi su tutti gli asset

  • Intelligence sulle minacce informatiche in tempo reale integrata direttamente nei suoi flussi di lavoro, con informazioni globali e profili degli attaccanti

  • Rilevamento delle minacce basato su IA che apprende dal suo ambiente, spiega gli alert in linguaggio semplice e suggerisce i passi successivi

  • Preparazione alla conformità integrata per NIS2, GDPR, ISO 27001 e altro, con reportistica automatizzata e strumenti di audit

Che gestisca un SOC snello o un team di sicurezza aziendale su larga scala, questa piattaforma le offre gli strumenti per rilevare più velocemente, rispondere in modo più intelligente e restare un passo avanti alle minacce in evoluzione, senza la complessità.

Scopra una protezione di livello aziendale, flussi di lavoro ottimizzati e controllo totale.

Il suo vantaggio di 30 giorni inizia ora.

Sblocchi la sua prova gratuita di 30 giorni

