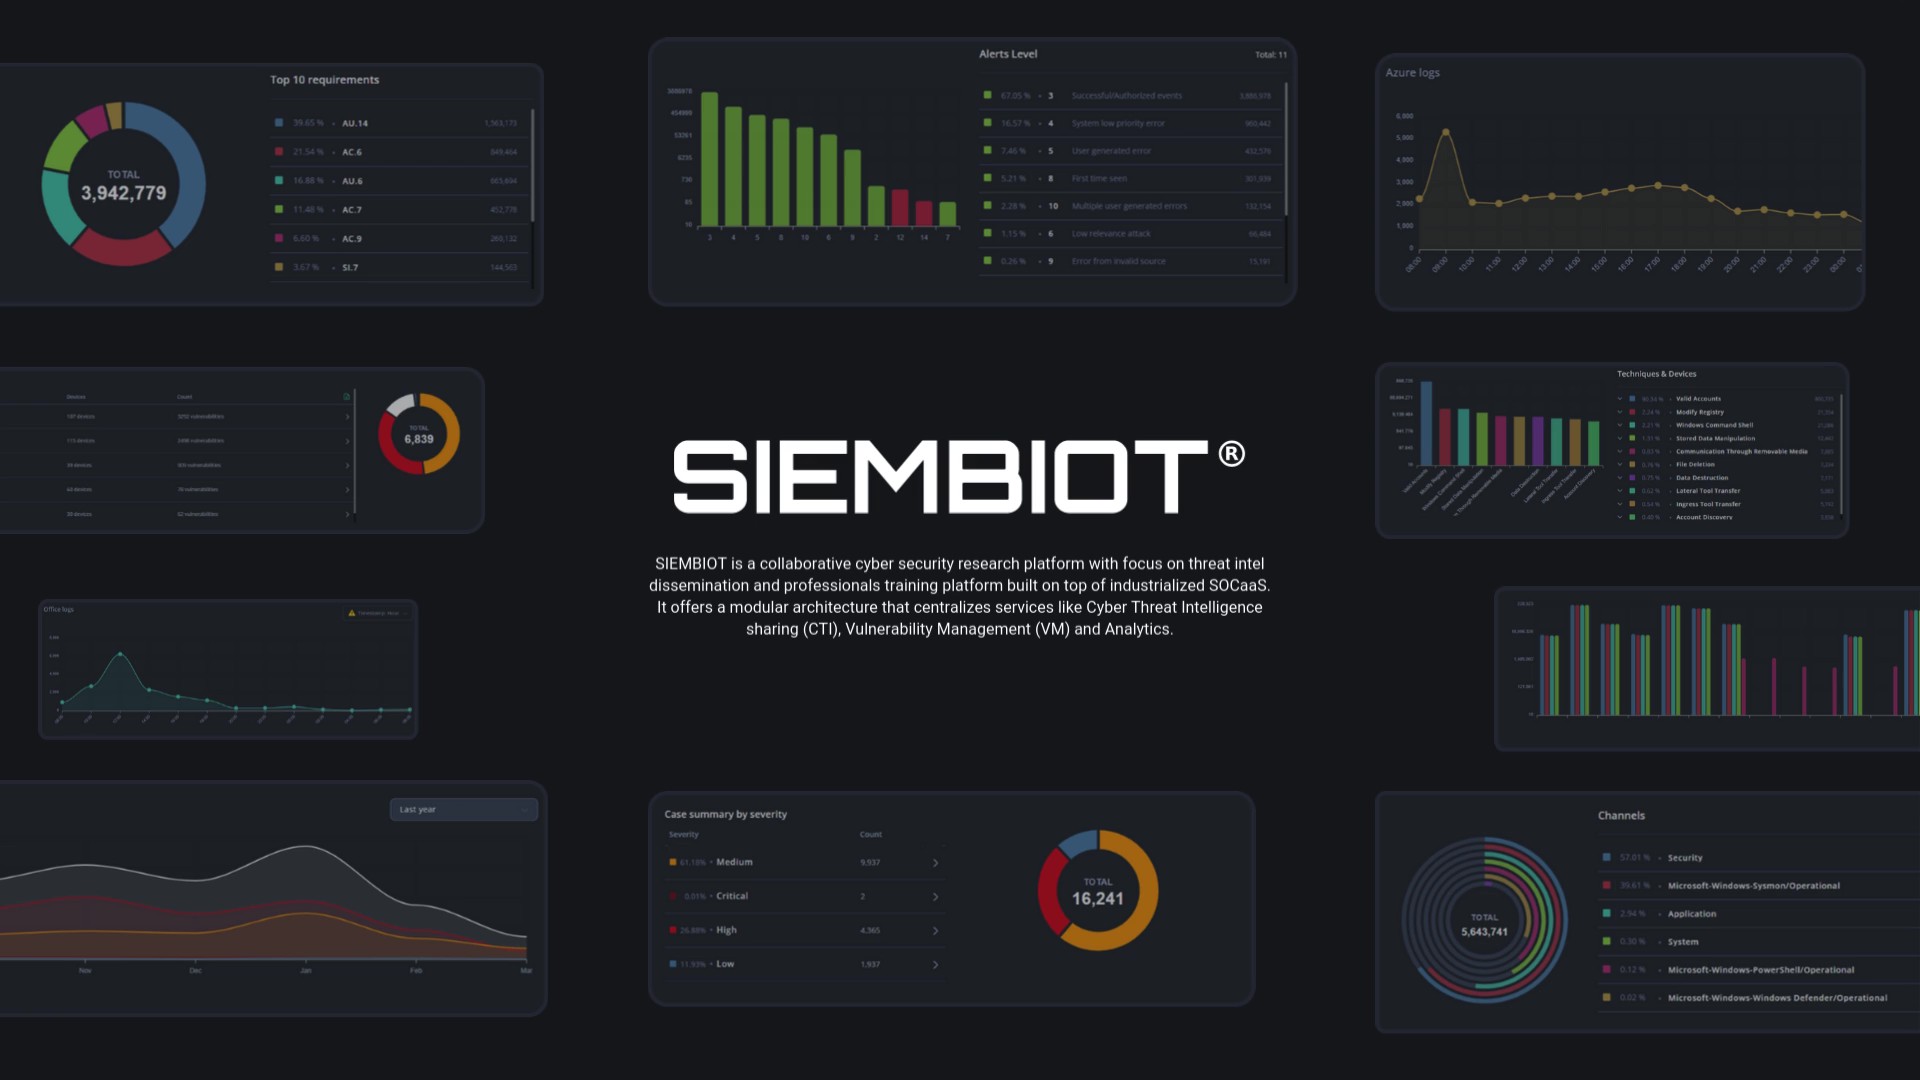
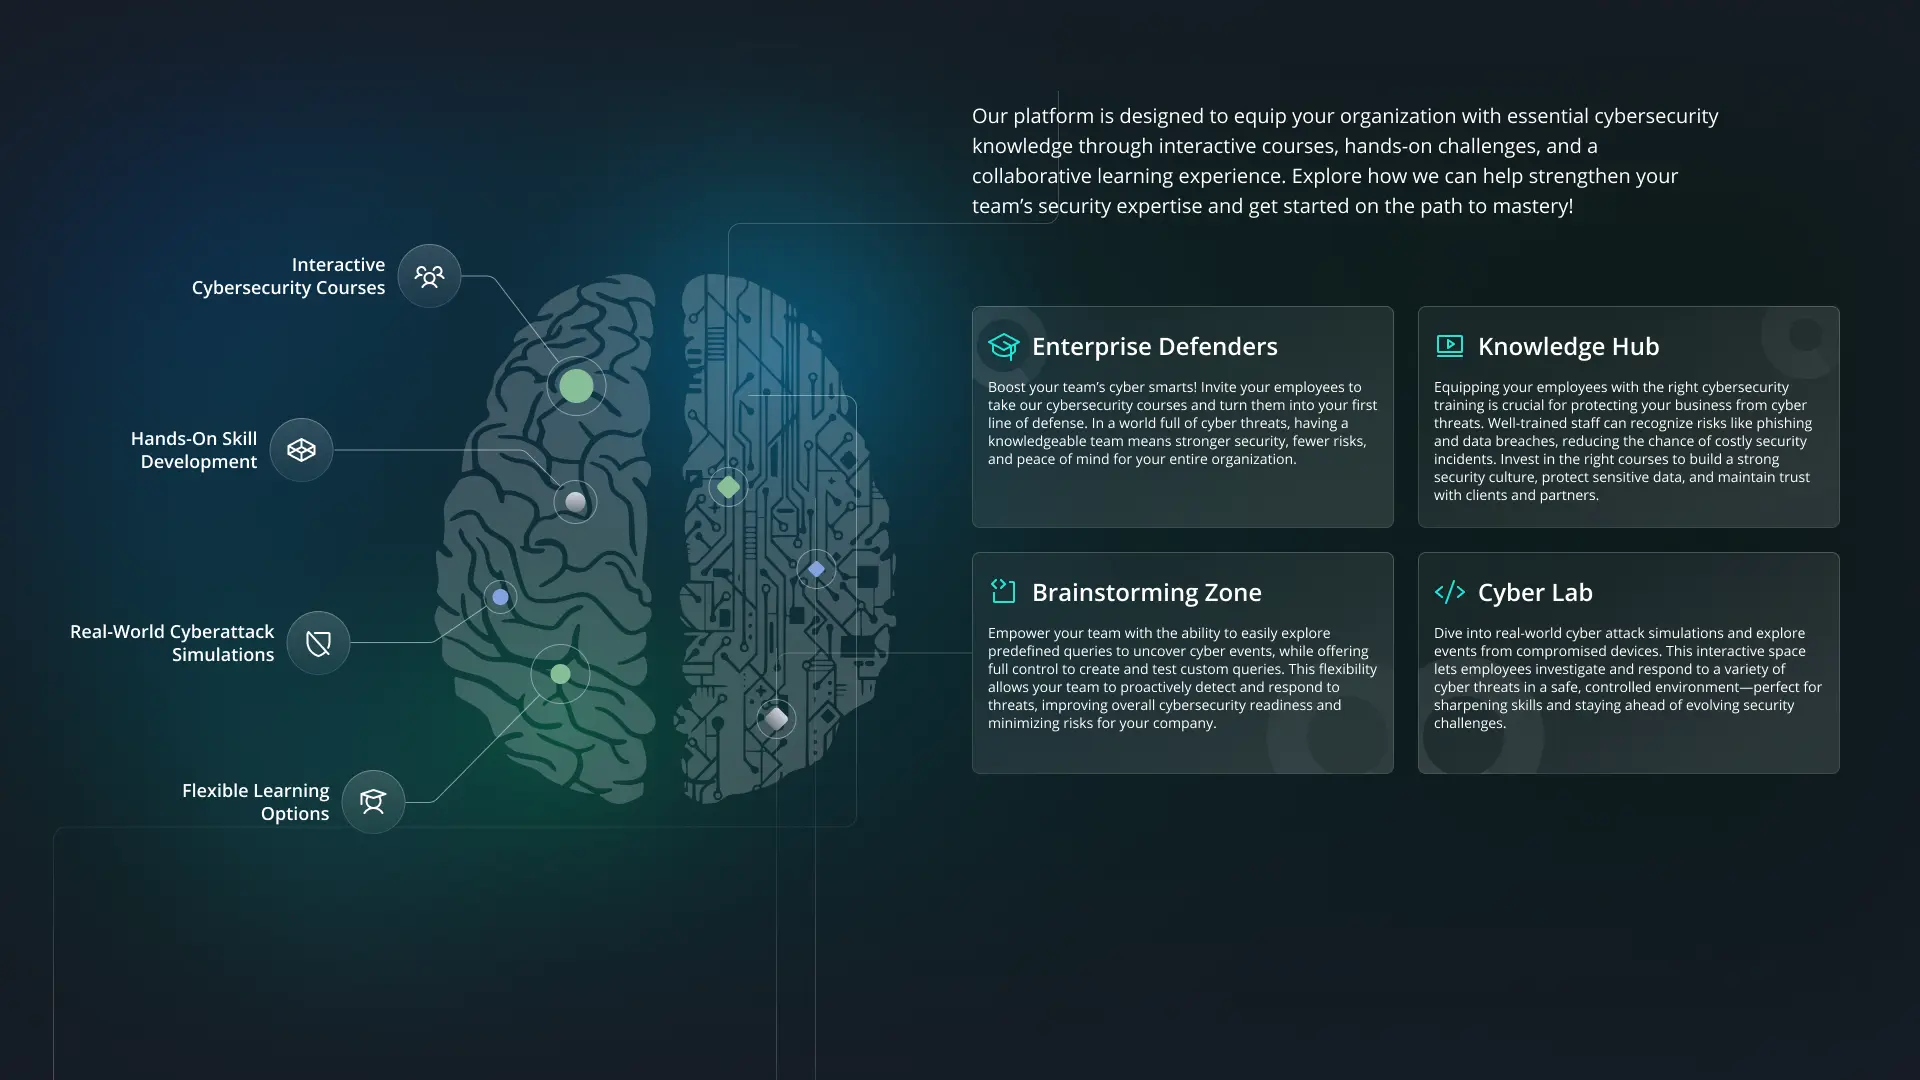
SIEMBIOT è una piattaforma collaborativa di ricerca sulla cybersicurezza incentrata sulla diffusione dell’intelligence sulle minacce e sulla formazione dei professionisti, costruita su un SOCaaS industrializzato.

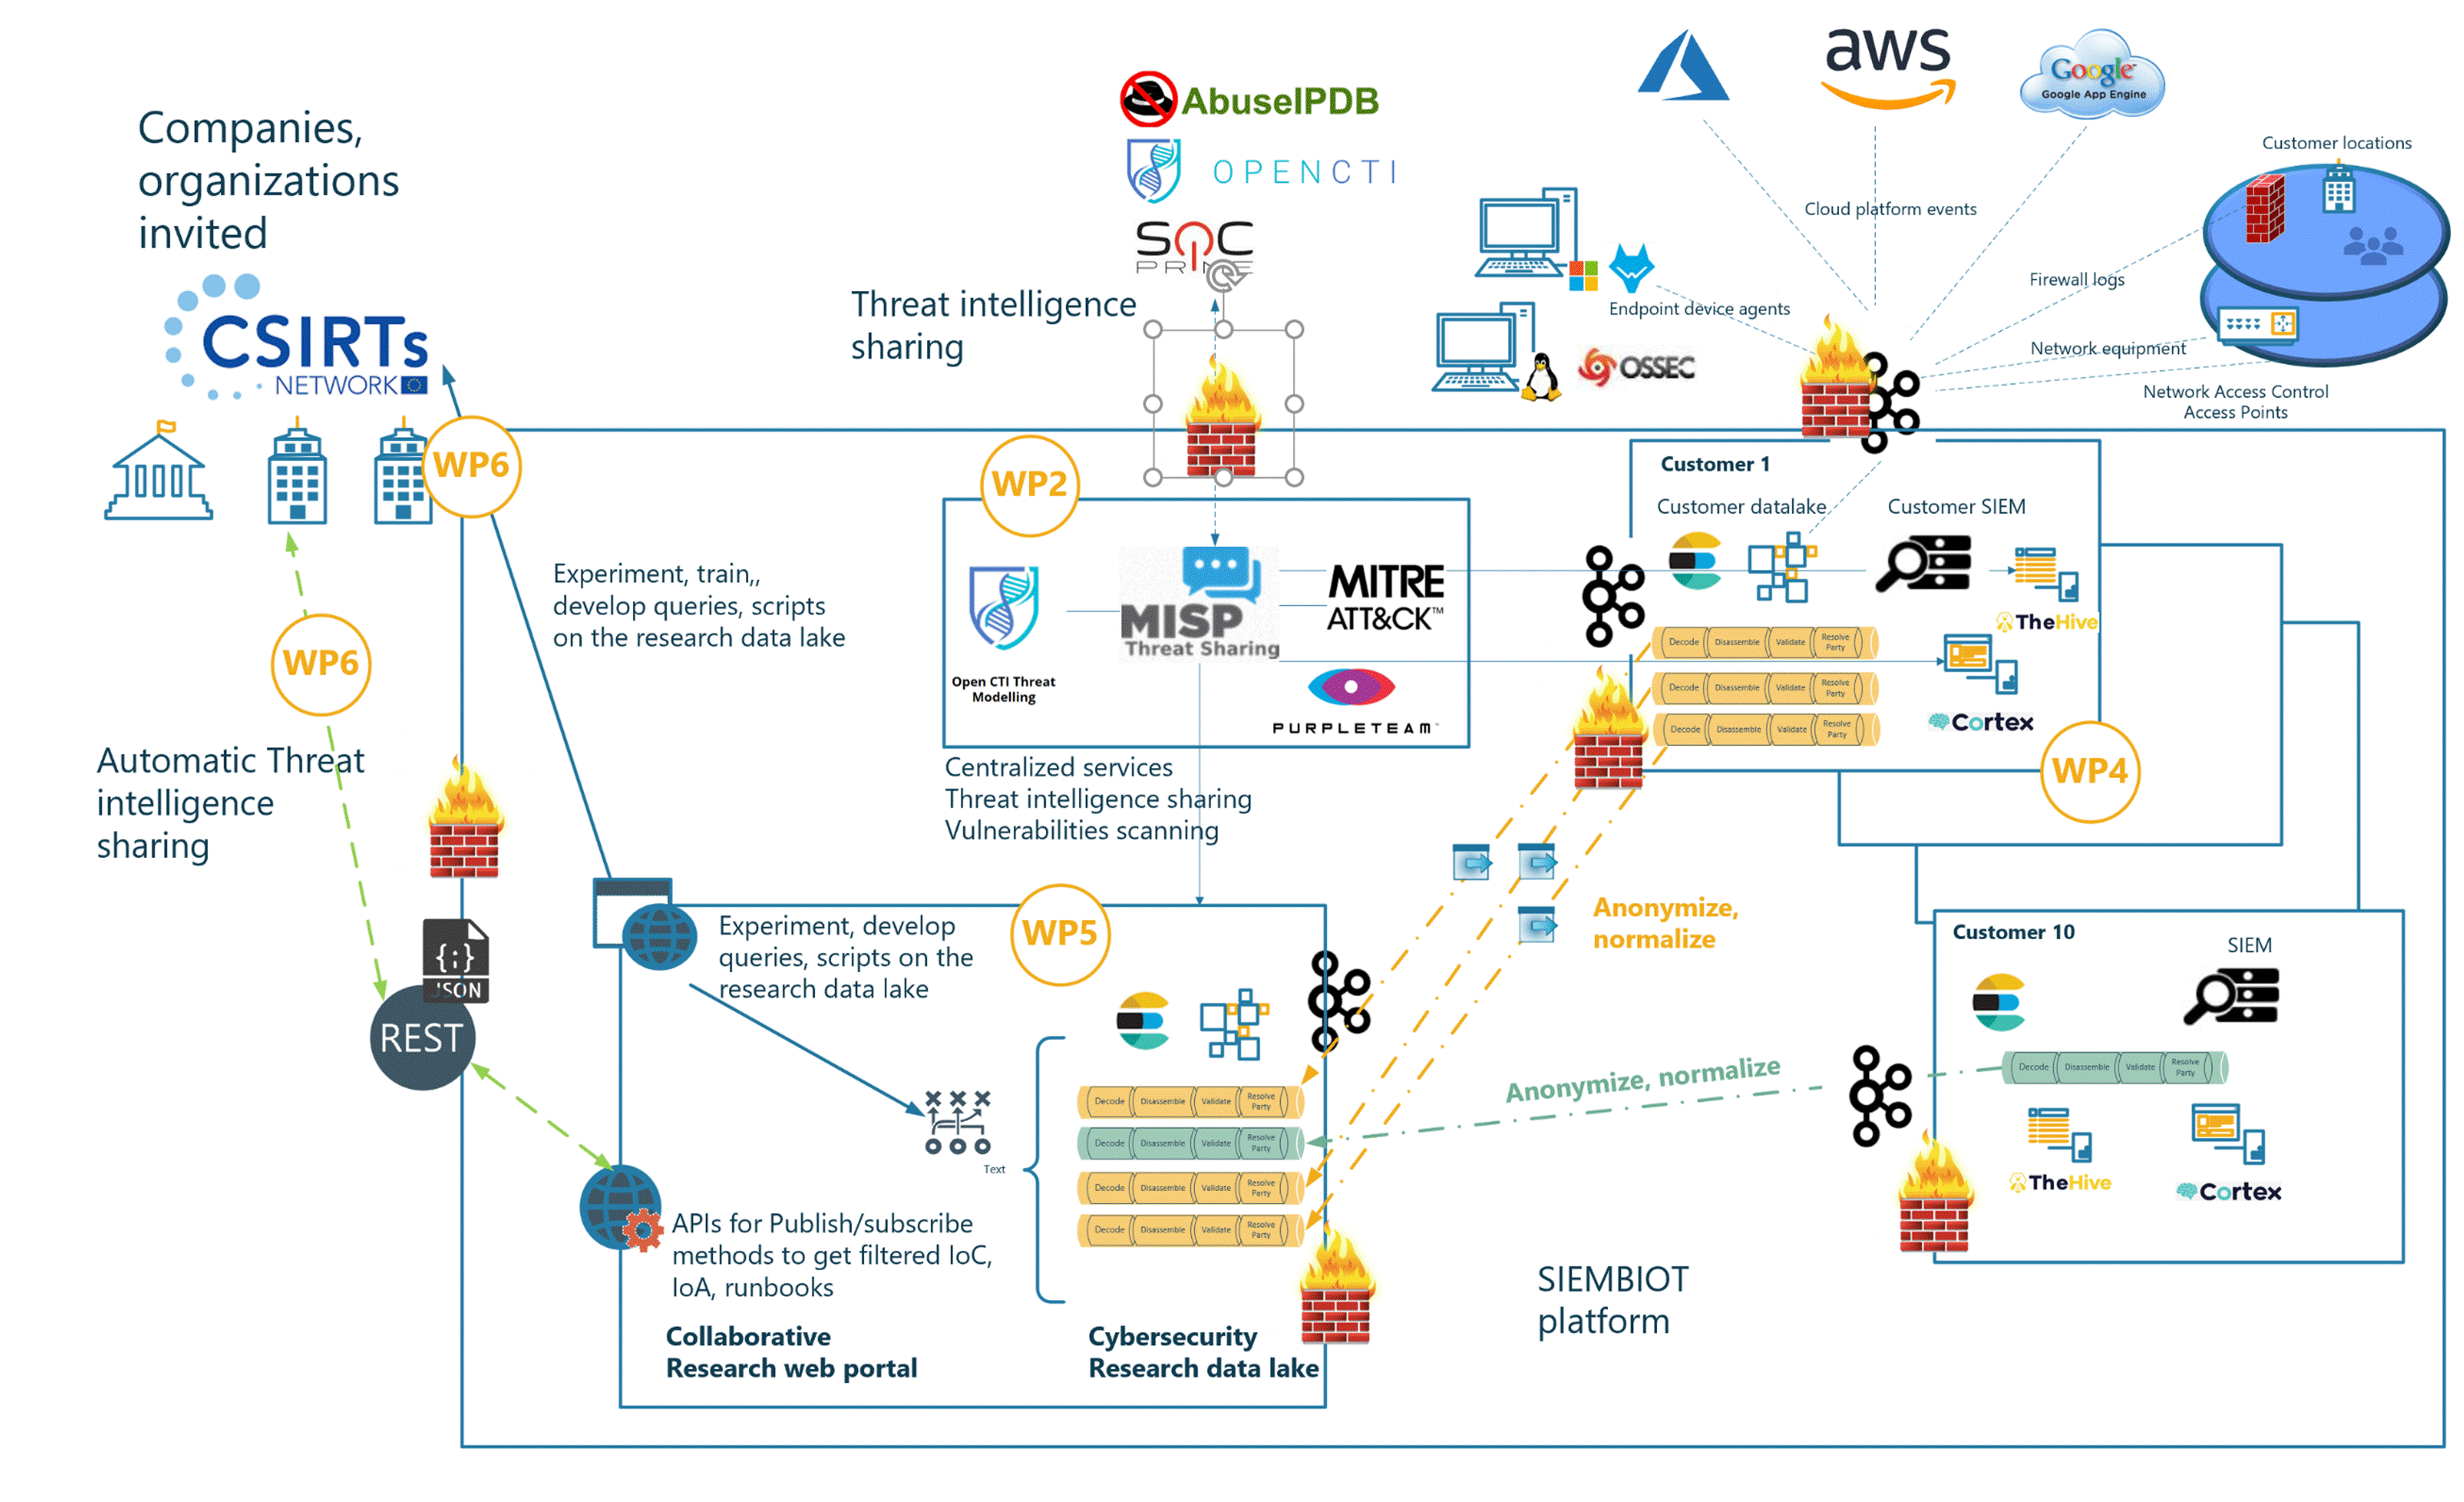
La piattaforma SIEMBIOT offre un'architettura modulare e scalabile, pensata per il monitoraggio avanzato della cybersicurezza, la condivisione di intelligence sulle minacce e la formazione in ambienti complessi e multi-tenant. Combina SOC come servizio (SOCaaS), intelligence sulle minacce informatiche (CTI) ed elaborazione di dati di ricerca in un'unica infrastruttura federata.

Livelli architetturali principali

1. Livello di infrastruttura fisica e virtuale

La piattaforma è costruita su cluster ad alta disponibilità con nodi di elaborazione ibridi, archiviazione ridondante (SAN + vSAN) e dispositivi di rete e sicurezza ridondanti. Tutti gli ambienti virtuali sono segmentati tramite VLAN, firewall virtuali (VDOM) e switch virtuali (vSwitches) per isolare tenant e servizi. Tutte le comunicazioni avvengono tramite TLS con autenticazione basata su certificati client/server (RSA 2048/4096 con SHA256 ).

2. Ambienti logici:
  • Pod SOCaaS per tenant: ambienti isolati che simulano SIEM e SOC reali per PMI ed enti pubblici.

  • Piattaforma dei servizi condivisi: ospita CTI centrale, MISP, motore di correlazione e scanner di vulnerabilità per tutti i tenant.

  • POD di ricerca e formazione: data lake anonimizzato e portale di ricerca per l'analisi degli schemi di minaccia e le simulazioni di cyber range.

3. Livello di intelligence sulle minacce e analisi
  • Le istanze OpenCTI (v6.0.5), MISP e Cortex forniscono acquisizione, analisi e arricchimento strutturati della CTI.

  • I connettori API REST alimentano i dati di oltre 10 fonti (AlienVault, MITRE, AnyRun, ecc.).

  • Le dashboard SOC visualizzano il punteggio di affidabilità, gli indicatori e le metriche di risposta agli incidenti.

4. Livello di accesso e orchestrazione
  • I servizi DNS, LDAP, PAM e NTP gestiscono l'autenticazione e l'orchestrazione.

  • Accesso web tramite un portale protetto con certificati TLS a 4096 bit.

  • Le VLAN di gestione isolano i servizi amministrativi dai piani dati e utente.
Cloud image

30 giorni di difesa informatica di livello aziendale

Entri nel futuro della cybersicurezza con accesso completo a una piattaforma unificata e intelligente — gratis per 30 giorni. Potenzi il suo team di sicurezza con:

  • SIEM avanzato per visibilità in tempo reale, alert intelligenti e analisi forense approfondita in ambienti cloud, on-premise e ibridi

  • Gestione continua delle vulnerabilità per identificare, assegnare priorità e risolvere i rischi su tutti gli asset

  • Intelligence sulle minacce informatiche in tempo reale integrata direttamente nei suoi flussi di lavoro, con informazioni globali e profili degli attaccanti

  • Rilevamento delle minacce basato su IA che apprende dal suo ambiente, spiega gli alert in linguaggio semplice e suggerisce i passi successivi

  • Preparazione alla conformità integrata per NIS2, GDPR, ISO 27001 e altro, con reportistica automatizzata e strumenti di audit

Che gestisca un SOC snello o un team di sicurezza aziendale su larga scala, questa piattaforma le offre gli strumenti per rilevare più velocemente, rispondere in modo più intelligente e restare un passo avanti alle minacce in evoluzione, senza la complessità.

Scopra una protezione di livello aziendale, flussi di lavoro ottimizzati e controllo totale.

Il suo vantaggio di 30 giorni inizia ora.

Sblocchi la sua prova gratuita di 30 giorni