Data lake di formazione e ricerca SIEMBIOT

Un pilastro della piattaforma SIEMBIOT è il suo Training & Research Data Lake, un ambiente specializzato progettato per favorire sia la formazione in cybersicurezza sia la ricerca all'avanguardia sul rilevamento delle minacce. Questo caso d'uso consente a professionisti, analisti, studenti e ricercatori di lavorare con dati di sicurezza reali e anonimizzati in un contesto sicuro, organizzato e flessibile.

Data lake di formazione e ricerca SIEMBIOT
Caso d'uso: Training & Research Data Lake

Una pietra angolare della piattaforma SIEMBIOT è il suo Training & Research Data Lake, un elemento chiave per la formazione pratica in cybersicurezza, lo sviluppo del rilevamento delle minacce e la ricerca collaborativa. Progettato per operare sopra l’infrastruttura SOCaaS industrializzata della piattaforma, questo ambiente offre un contesto realistico e sicuro in cui organizzazioni verificate possono sperimentare con dati di sicurezza anonimizzati in tempo reale, raccolti da più tenant di diversi settori e aree geografiche.

Simulando diversi scenari operativi e aggregando la telemetria di tecnologie e superfici di attacco eterogenee, il data lake consente:

  • Sviluppo e validazione pratici di query di rilevamento, correlazione CTI e modelli di rilevamento delle anomalie

  • Formazione di professionisti e studenti di cybersicurezza con dati realistici e anonimizzati

  • Collaborazione tra organizzazioni attraverso risorse condivise e ricerca sottoposta a revisione paritaria

  • Sperimentazione con playbook di risposta e strategie di correzione automatizzate

  • Colmare il divario tra teoria e pratica in un ambiente sicuro e modulare

Funge da interfaccia fondamentale in cui la conoscenza teorica incontra la sperimentazione pratica, accelerando sia lo sviluppo delle competenze sia l'innovazione nella cybersicurezza in tutta la comunità SIEMBIOT.
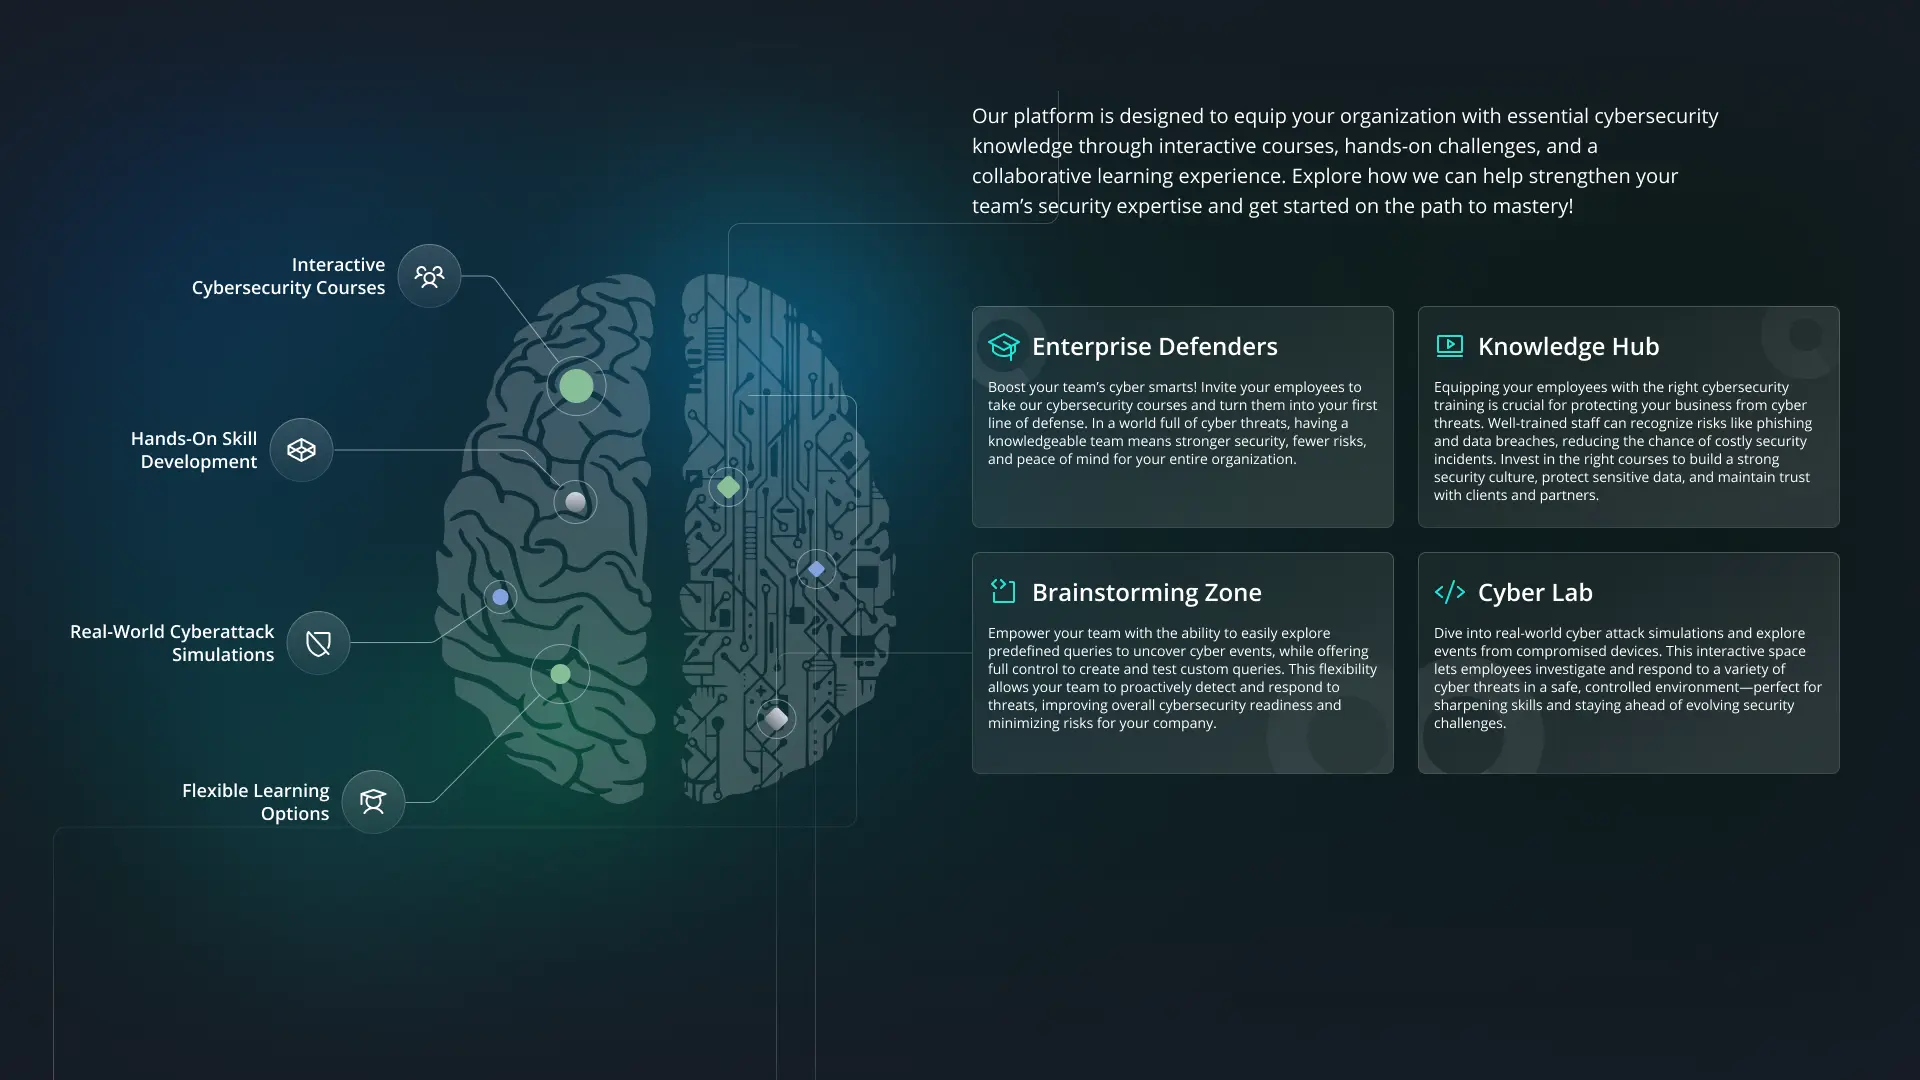
Risorse di apprendimento condivise
Esplori un ricco portale di query selezionate, feed di intelligence sulle minacce e playbook di rilevamento, sottoposti a revisione paritaria, riutilizzabili e accessibili a tutti. Un albo d'onore mette in evidenza i principali contributori, favorendo la collaborazione e la condivisione delle conoscenze.
Formazione personalizzabile per le organizzazioni
Laboratori interattivi e contenuti su misura, adeguati al livello di maturità del Suo team. Ogni organizzazione dispone di uno spazio dedicato con esercitazioni pratiche, materiali personalizzabili e monitoraggio dei progressi, per percorsi di apprendimento allineati a obiettivi specifici.
Ambiente di test realistico e convalidato
Simuli minacce reali con dati di sicurezza di alta qualità provenienti da più settori. Un tenant demo e una pipeline standard offrono un ambiente affidabile e realistico per formazione e sperimentazione, che rispecchia le condizioni reali di un SOC.
Ricerca, sperimentazione e pubblicazione
Sviluppi, testi e condivida nuove tecniche di rilevamento con la comunità della cybersicurezza. Le organizzazioni possono eseguire simulazioni, automatizzare le risposte e condividere risultati convalidati tramite la piattaforma SIEMBIOT, favorendo l'innovazione in tutta Europa.
Portale di formazione modulare

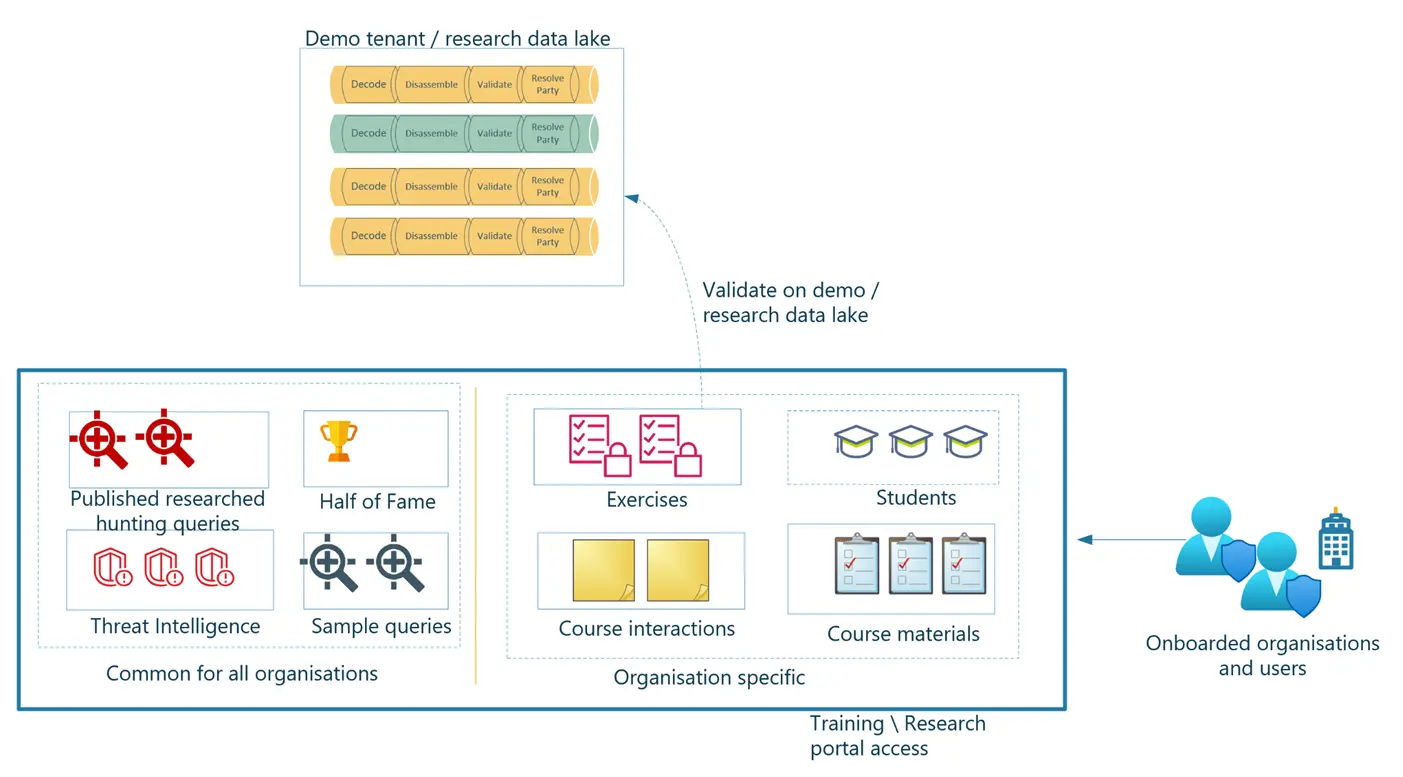
Il portale Training & Research è suddiviso in due domini principali:

  • Comuni a tutte le organizzazioni:

    • Query di threat hunting pubblicate e analizzate: query selezionate e revisionate tra pari, basate su casi d’uso reali.

    • Feed di intelligence sulle minacce: segnali CTI anonimizzati e aggregati provenienti da tutti i partecipanti.

    • Query e playbook di esempio: elementi riutilizzabili per sviluppare o personalizzare strategie di rilevamento.

    • Albo d'onore: riconoscimento dei contributi eccezionali di utenti o istituzioni che hanno fornito contenuti di rilevamento di valore.

  • Aree specifiche per ciascuna organizzazione:

    • Esercitazioni: laboratori interattivi che simulano attacchi e risposte difensive utilizzando dati reali del data lake.

    • Interazioni e materiali dei corsi: contenuti formativi personalizzabili, adatti a diversi livelli di maturità o aree di interesse.

    • Studenti e monitoraggio dei progressi: strumenti di monitoraggio per istruttori e amministratori di programma.

Questa impostazione garantisce che, mentre le risorse condivise accelerano l’apprendimento collettivo, ogni organizzazione conservi la possibilità di personalizzare il proprio spazio formativo e di ricerca.

Ambiente convalidato e realistico

Al centro di questa funzionalità c’è un tenant demo e data lake di ricerca, in cui gli eventi di sicurezza raccolti da più organizzazioni integrate vengono prima decodificati, scomposti, convalidati e risolti attraverso una pipeline standardizzata. Ciò garantisce la qualità e la coerenza dei dati prima del loro utilizzo nella ricerca o nella formazione.

Questi tenant demo simulano una varietà di ambienti reali - acquisendo telemetria da settori, tecnologie e aree geografiche diversi - e creano un panorama di minacce realistico che riflette le sfide operative dei SOC moderni.

Sviluppo e sperimentazione del rilevamento

Una volta verificata e integrata un’organizzazione, gli utenti possono sperimentare liberamente all’interno della piattaforma:

  • Crei e testi query di rilevamento di IoC e IoA

  • Sviluppi e simuli playbook automatizzati di risposta agli incidenti

  • Esegua simulazioni di blue team/red team utilizzando flussi di dati derivati da contesti organizzativi reali

Questi esperimenti vengono prima convalidati sul data lake demo prima di essere pubblicati nell’ecosistema SIEMBIOT più ampio, in modo che vengano diffusi solo contenuti accurati ed efficaci.

Ricerca collaborativa e diffusione

Il Training & Research Data Lake non supporta solo la formazione, ma incoraggia anche la collaborazione tra organizzazioni. Consentendo a organizzazioni UE verificate, CSIRT e istituzioni di ricerca di:

  • Condividere i propri risultati

  • Distribuire nuovi metodi di rilevamento

  • Contribuire alla conoscenza aperta

SIEMBIOT garantisce che la ricerca all’avanguardia sia immediatamente applicabile, grazie ai suoi meccanismi automatizzati di pubblicazione/sottoscrizione. Ciò accelera notevolmente la diffusione di nuova intelligence sulle minacce, il riconoscimento degli schemi di attacco e le strategie di correzione nella comunità della cybersicurezza.

Altri casi d’uso

Siembiot è una piattaforma di cybersicurezza modulare che integra monitoraggio SIEM in tempo reale, gestione proattiva delle vulnerabilità e condivisione globale di intelligence sulle minacce. Progettata per favorire la collaborazione tra partner europei e internazionali, il suo tenant demo, il data lake, il portale di formazione e la piattaforma di scambio CTI consentono alle organizzazioni di tutto il mondo di innovare, condividere conoscenze e rafforzare la difesa informatica su scala globale.

Cloud image

30 giorni di difesa informatica di livello aziendale

Entri nel futuro della cybersicurezza con accesso completo a una piattaforma unificata e intelligente — gratis per 30 giorni. Potenzi il suo team di sicurezza con:

  • SIEM avanzato per visibilità in tempo reale, alert intelligenti e analisi forense approfondita in ambienti cloud, on-premise e ibridi

  • Gestione continua delle vulnerabilità per identificare, assegnare priorità e risolvere i rischi su tutti gli asset

  • Intelligence sulle minacce informatiche in tempo reale integrata direttamente nei suoi flussi di lavoro, con informazioni globali e profili degli attaccanti

  • Rilevamento delle minacce basato su IA che apprende dal suo ambiente, spiega gli alert in linguaggio semplice e suggerisce i passi successivi

  • Preparazione alla conformità integrata per NIS2, GDPR, ISO 27001 e altro, con reportistica automatizzata e strumenti di audit

Che gestisca un SOC snello o un team di sicurezza aziendale su larga scala, questa piattaforma le offre gli strumenti per rilevare più velocemente, rispondere in modo più intelligente e restare un passo avanti alle minacce in evoluzione, senza la complessità.

Scopra una protezione di livello aziendale, flussi di lavoro ottimizzati e controllo totale.

Il suo vantaggio di 30 giorni inizia ora.

Sblocchi la sua prova gratuita di 30 giorni

