In sintesi
Expertware, azienda rumena di cybersecurity e IT che sviluppa soluzioni per aiutare le organizzazioni a rafforzare la propria sicurezza e resilienza digitale, segnala la disponibilità di un toolkit gratuito e open source sviluppato nell’ambito del progetto OCCTET, finanziato dall’UE, per supportare la preparazione al Cyber Resilience Act (CRA).
Il toolkit copre quattro fasi: autovalutazione, inventario dei componenti open source, revisione e documentazione delle vulnerabilità e riutilizzo di informazioni software già pubblicate.
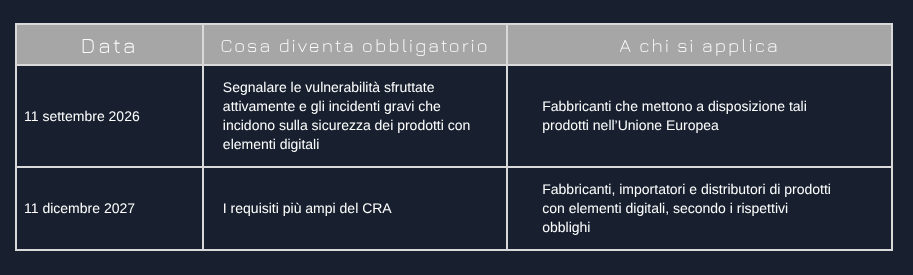
I primi obblighi del CRA si applicano dall’11 settembre 2026, mentre i requisiti più ampi entreranno in vigore l’11 dicembre 2027.
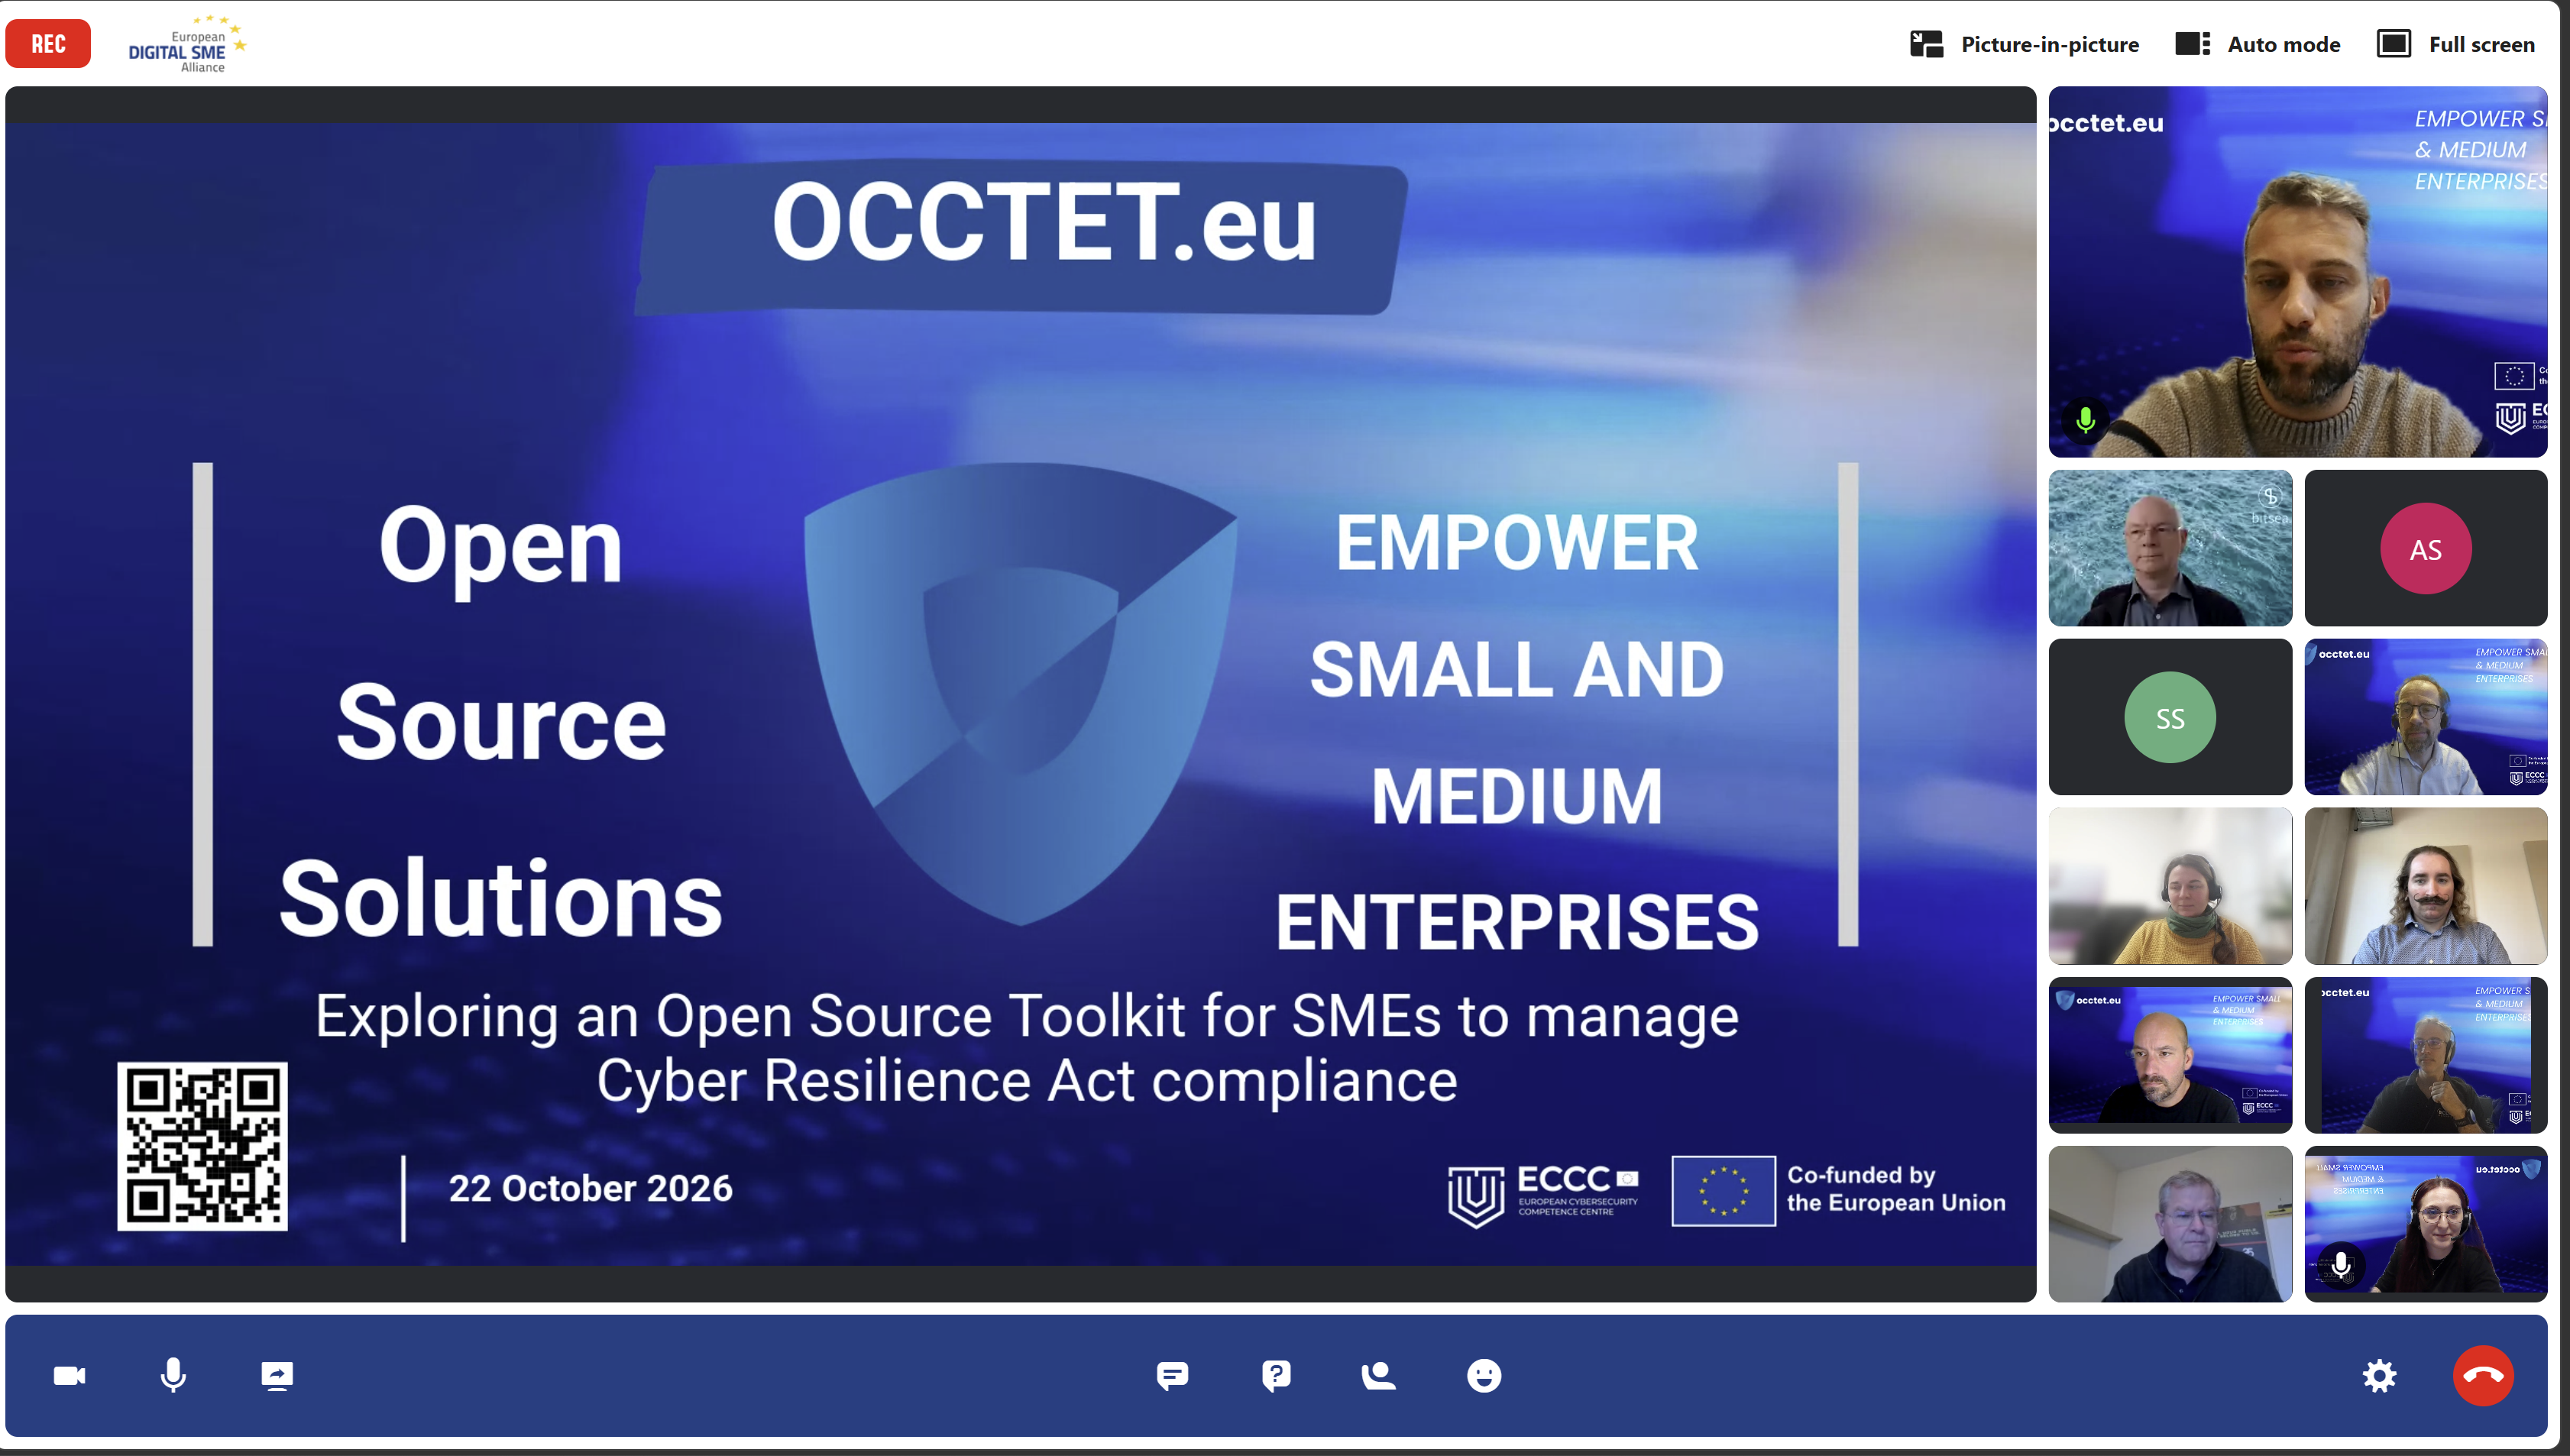
Webinar conclusivo del progetto OCCTET
Durante il webinar conclusivo del progetto OCCTET, tenutosi il 22 ottobre 2026, Expertware e i partner del consorzio hanno presentato un toolkit gratuito e open source sviluppato per aiutare le piccole e medie imprese (PMI) e i progetti open source a prepararsi al Cyber Resilience Act (CRA) dell’Unione Europea.
Il toolkit traduce requisiti normativi complessi in passaggi pratici che le organizzazioni possono integrare nei propri processi di sviluppo software e di sicurezza. Le aiuta a valutare il proprio livello di preparazione, a individuare quali componenti open source sono utilizzati nei loro prodotti, a gestire le vulnerabilità e a documentare come vengono affrontati i rischi di sicurezza.
Il consorzio ha presentato il toolkit in un recente webinar rivolto a PMI, progetti open source, team di prodotto e altre organizzazioni alla ricerca di modalità pratiche e poco onerose per prepararsi al CRA. La sessione ha illustrato i diversi componenti del toolkit, ha mostrato come le aziende possono utilizzarlo e ha dato spazio alla testimonianza di un’azienda su come intende impiegarlo in futuro.
Che cosa hanno rivelato le prime valutazioni
Il primo utilizzo della piattaforma di autovalutazione OCCTET ha evidenziato una difficoltà comune: molte PMI dispongono di misure di sicurezza, ma non hanno la visibilità, la documentazione e i processi coerenti necessari per dimostrare come vengono gestiti i rischi legati al software.
«OCCTET offre alle PMI indicazioni pratiche e strumenti open source, disponibili gratuitamente e pensati per essere semplici da usare, per aiutarle a prepararsi al CRA e a gestire le vulnerabilità del software. Mentre le scadenze del CRA si avvicinano e le vulnerabilità critiche emergono a ritmo serrato, la capacità di individuare i rischi e di reagire rapidamente è fondamentale.»
-Sebastien Heurtematte, coordinatore del progetto OCCTET
«Sostenere questi strumenti attraverso community attive e una collaborazione continua tra PMI, sviluppatori e comunità open source sarà essenziale per costruire su questi risultati e rendere la sicurezza del software più accessibile», ha aggiunto Heurtematte.
Un percorso concreto dalla valutazione all’azione
Il toolkit OCCTET riunisce più servizi che accompagnano le organizzazioni dalla valutazione iniziale fino alla gestione delle vulnerabilità e alla documentazione.
Le PMI e i progetti open source possono già accedere ai seguenti servizi e testarli.
1. Valutare la preparazione
Il portale di autovalutazione CRA aiuta le PMI a capire come il CRA si applica alla loro realtà, a valutare il livello di preparazione attuale e a individuare gli ambiti che richiedono attenzione. La valutazione guidata e gratuita traduce le disposizioni del CRA in domande strutturate, punteggi e raccomandazioni pratiche.
2. Individuare i componenti software
Eclipse Apoapsis (istanza OCCTET) individua componenti open source, dipendenze e licenze, sulla base dell’OSS Review Toolkit e delle vulnerabilità note. Può inoltre generare una serie di report e artefatti di conformità pronti per il CRA, tra cui le distinte base del software (SBOM), che forniscono un inventario standardizzato dei componenti software contenuti in un prodotto.
3. Esaminare i risultati e intervenire
Bitsea Curator (istanza OCCTET) combina analisi automatizzata e revisione umana per aiutare gli utenti a verificare le informazioni sul software, valutare se le vulnerabilità interessano i loro prodotti, assegnare priorità alle criticità e documentare le decisioni prese. Supporta inoltre la creazione di report VEX (Vulnerability Exploitability eXchange), che indicano se un prodotto è interessato da una vulnerabilità nota.
4. Riutilizzare le informazioni software condivise
VulnerableCode, un database di vulnerabilità federato e aperto, fornisce informazioni essenziali sui pacchetti open source, tra cui origine, licenze, avvisi di sicurezza, vulnerabilità e SBOM di riferimento. VulnerableCode collega le informazioni sulle vulnerabilità ai pacchetti software interessati, mentre il dimostratore pubblico PurlDB consente di generare SBOM di riferimento per oltre 20 milioni di pacchetti.
Come è stato testato
Il toolkit è stato validato su scenari complessi e reali di dipendenze software in dieci diversi ecosistemi tecnologici. I test hanno riguardato progetti open source molto diffusi, un’analisi su larga scala dell’intero portafoglio di progetti della Eclipse Foundation e un numero crescente di casi d’uso reali di PMI. Questa ampia validazione dimostra la capacità del toolkit di operare su tecnologie, dimensioni di progetto e filiere software molto diverse tra loro.
I test hanno dimostrato la sua capacità di analizzare strutture di dipendenze complesse, individuare vulnerabilità, supportare la revisione umana e monitorare nel tempo i problemi di sicurezza.
Inizia a usare OCCTET
Il progetto Open-Source Compliance: Comprehensive Techniques and Essential Tools (OCCTET) riunisce leader del settore, esperti di cybersecurity, rappresentanti delle PMI e organizzazioni open source per rendere la sicurezza del software e la preparazione al CRA più accessibili, trasparenti ed economiche.
Il toolkit e le sue risorse - disponibili su occtet.eu
Test su prodotti reali - le organizzazioni interessate a utilizzare i servizi con prodotti e flussi di sviluppo reali e a fornire feedback per il loro miglioramento continuo possono visitare la pagina di OCCTET
OCCTET completa il lavoro dei partner di progetto a supporto delle organizzazioni e delle comunità open source nella preparazione al CRA. All’interno dell’Open Regulatory Compliance (ORC) Working Group i partecipanti sviluppano specifiche, linee guida, percorsi formativi e altre risorse guidate dalla community per sostenere l’attuazione del CRA nell’intero ecosistema open source.
Tra queste risorse figura l’ORC Learning Hub gratuito, che offre una formazione pratica e specifica per ruolo, pensata per aiutare sviluppatori open source, maintainer, project steward, team di prodotto e professionisti della sicurezza e della conformità a capire come il CRA si applica al loro lavoro e a metterne in pratica i requisiti.
Informazioni sul progetto OCCTET
Open Source Compliance: Comprehensive Techniques and Essential Tools (OCCTET) è un’iniziativa finanziata dall’UE dedicata ad aiutare le PMI e i progetti open source ad affrontare i requisiti di cybersecurity e conformità previsti dal Cyber Resilience Act. Coordinato dalla Eclipse Foundation, il progetto sta sviluppando una suite integrata di strumenti gratuiti e open source per la valutazione della preparazione, l’analisi delle dipendenze software, la gestione delle vulnerabilità, la generazione di SBOM e la documentazione di conformità.
Scopri di più su occtet.eu
Il progetto OCCTET ha ricevuto finanziamenti dal programma Europa digitale nell’ambito della convenzione di sovvenzione n. 101190474. I contenuti non riflettono necessariamente il punto di vista della Commissione europea. La Commissione europea non è responsabile dell’uso che può essere fatto delle informazioni in essi contenute.
Informazioni su Expertware
Expertware è un’azienda rumena di IT e cybersecurity fondata nel 2006, con una lunga esperienza nello sviluppo di soluzioni tecnologiche e nell’erogazione di servizi di cybersecurity in tutta Europa. Le sue competenze spaziano dai Security Operations Centre (SOC) ai servizi gestiti di cybersecurity, dalle infrastrutture cloud e ibride alle piattaforme di cybersecurity e agli ambienti IT aziendali complessi.
Expertware è l’azienda che ha creato SIEMBIOT, una piattaforma di cybersecurity integrata che riunisce monitoraggio della sicurezza, threat intelligence, gestione delle vulnerabilità e risposta agli incidenti. Con SIEMBIOT e i suoi servizi di consulenza in materia di cybersecurity, Expertware aiuta le organizzazioni a rafforzare la propria postura di sicurezza, a gestire i rischi cyber e a rispondere ai requisiti normativi grazie al modulo di conformità dedicato, compresa la direttiva NIS2 e il Cyber Resilience Act (CRA).
Grazie alla partecipazione a iniziative europee di ricerca e innovazione come OCCTET, Expertware contribuisce inoltre a sviluppare strumenti concreti che aiutano le organizzazioni a valutare la propria maturità in ambito cybersecurity e a prepararsi all’evoluzione dei requisiti normativi.
Scopri di più su expertware.net

30 giorni di difesa informatica di livello aziendale
Entri nel futuro della cybersicurezza con accesso completo a una piattaforma unificata e intelligente — gratis per 30 giorni. Potenzi il suo team di sicurezza con:
SIEM avanzato per visibilità in tempo reale, alert intelligenti e analisi forense approfondita in ambienti cloud, on-premise e ibridi
Gestione continua delle vulnerabilità per identificare, assegnare priorità e risolvere i rischi su tutti gli asset
Intelligence sulle minacce informatiche in tempo reale integrata direttamente nei suoi flussi di lavoro, con informazioni globali e profili degli attaccanti
Rilevamento delle minacce basato su IA che apprende dal suo ambiente, spiega gli alert in linguaggio semplice e suggerisce i passi successivi
Preparazione alla conformità integrata per NIS2, GDPR, ISO 27001 e altro, con reportistica automatizzata e strumenti di audit
Che gestisca un SOC snello o un team di sicurezza aziendale su larga scala, questa piattaforma le offre gli strumenti per rilevare più velocemente, rispondere in modo più intelligente e restare un passo avanti alle minacce in evoluzione, senza la complessità.
Scopra una protezione di livello aziendale, flussi di lavoro ottimizzati e controllo totale.
Il suo vantaggio di 30 giorni inizia ora.
Sblocchi la sua prova gratuita di 30 giorni