Demo Tenant (SOCaaS voor mkb)

De SIEMBIOT Demo Tenant geeft kleine en middelgrote ondernemingen cybersecurity op ondernemingsniveau en levert een volledig beheerde SOC-als-dienstoplossing. Ze is ontworpen voor risicovolle sectoren zoals gezondheidszorg, financiële dienstverlening, infrastructuur en detailhandel en biedt realtime dreigingsdetectie, naadloze integratie en incidentrespons 24/7 - zonder dat eigen beveiligingsteams of grote budgetten nodig zijn.

Demo Tenant (SOCaaS voor mkb)

Gebruiksscenario: Demo Tenant (SOCaaS voor mkb)

In het huidige, snel veranderende dreigingslandschap is uitsluitend vertrouwen op basisbeveiligingshulpmiddelen zoals antivirussoftware en firewalls niet langer voldoende. Kleine en middelgrote ondernemingen (mkb) zijn vaak het meest kwetsbaar, omdat zij zowel gespecialiseerd personeel als de financiële middelen missen om uitgebreide cyberbeveiliging in te richten. Vanuit dit inzicht is het gebruiksscenario SIEMBIOT Demo Tenant ontwikkeld om het mkb te voorzien van mogelijkheden voor SOC-als-dienst (SOCaaS) op ondernemingsniveau - toegankelijk, effectief en schaalbaar.

Voor wie is dit bedoeld?

Dit initiatief is bedoeld voor organisaties die hun beveiligingsvolwassenheid en -houding willen verbeteren zonder ingrijpende infrastructuurwijzigingen. We richten ons met name op kritieke en risicovolle sectoren zoals:

  • Gezondheidszorgdiensten en -instellingen

  • Aanbieders van kritieke infrastructuur (bijv. elektriciteit, water, transport)

  • Financiële dienstverleners en bankinstellingen

  • Detailhandelsbedrijven met een toenemende digitale blootstelling

Voor deze organisaties zijn cyberdreigingen niet alleen IT-kwesties - ze vormen reële risico's voor de bedrijfsvoering, de reputatie en de naleving.

De uitdaging

De meeste mkb-bedrijven werken met beperkte cybersecurity-middelen. Ze zijn afhankelijk van gefragmenteerde, losse hulpmiddelen - zoals antivirusprogramma's, handmatig patchen of een firewall - zonder een samenhangende aanpak voor bewaking en incidentrespons. Vaak is er geen continu toezicht op de beveiliging, geen correlatie van dreigingen tussen systemen en geen vastgelegd proces om op actieve dreigingen te reageren.

Daardoor is het, zelfs als een dreiging wordt gedetecteerd, vaak te laat om effectief te reageren. En nu cyberaanvallen complexer en frequenter worden, ontstaat hierdoor een gevaarlijke leemte.
Onze oplossing: SIEMBIOT Demo Tenant

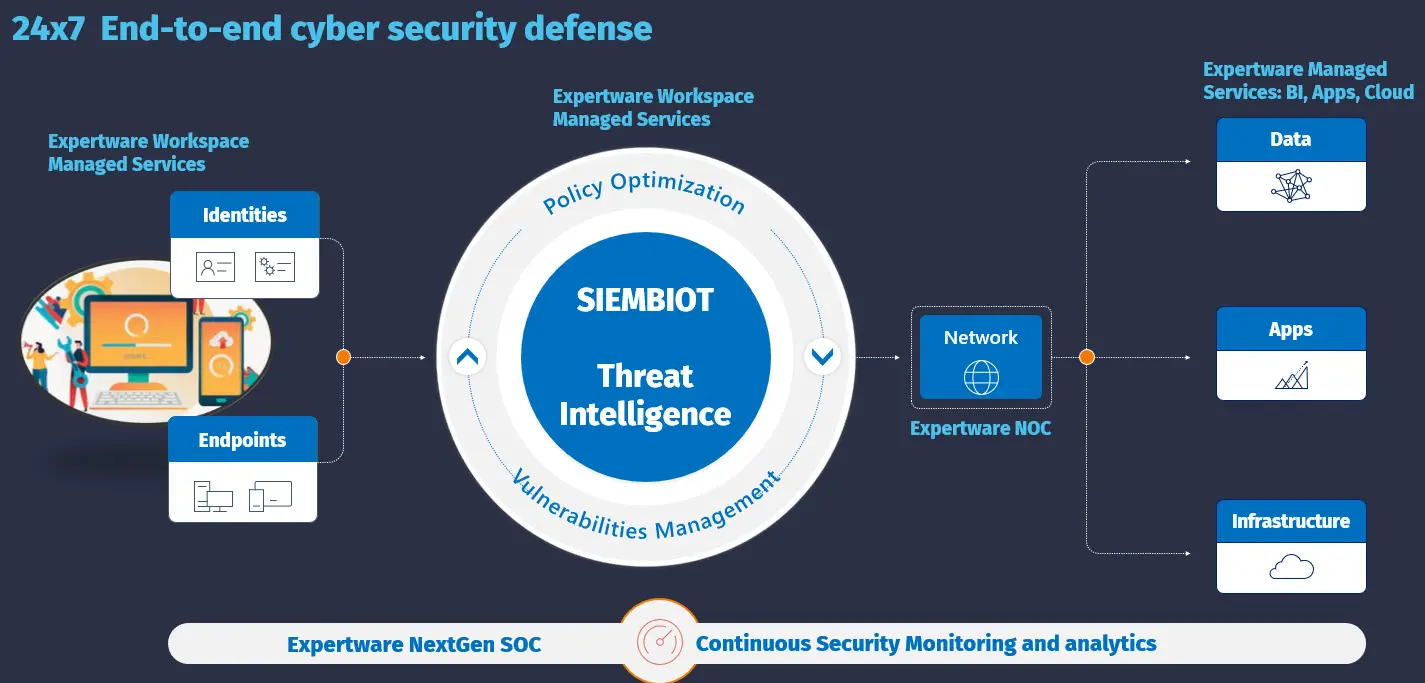
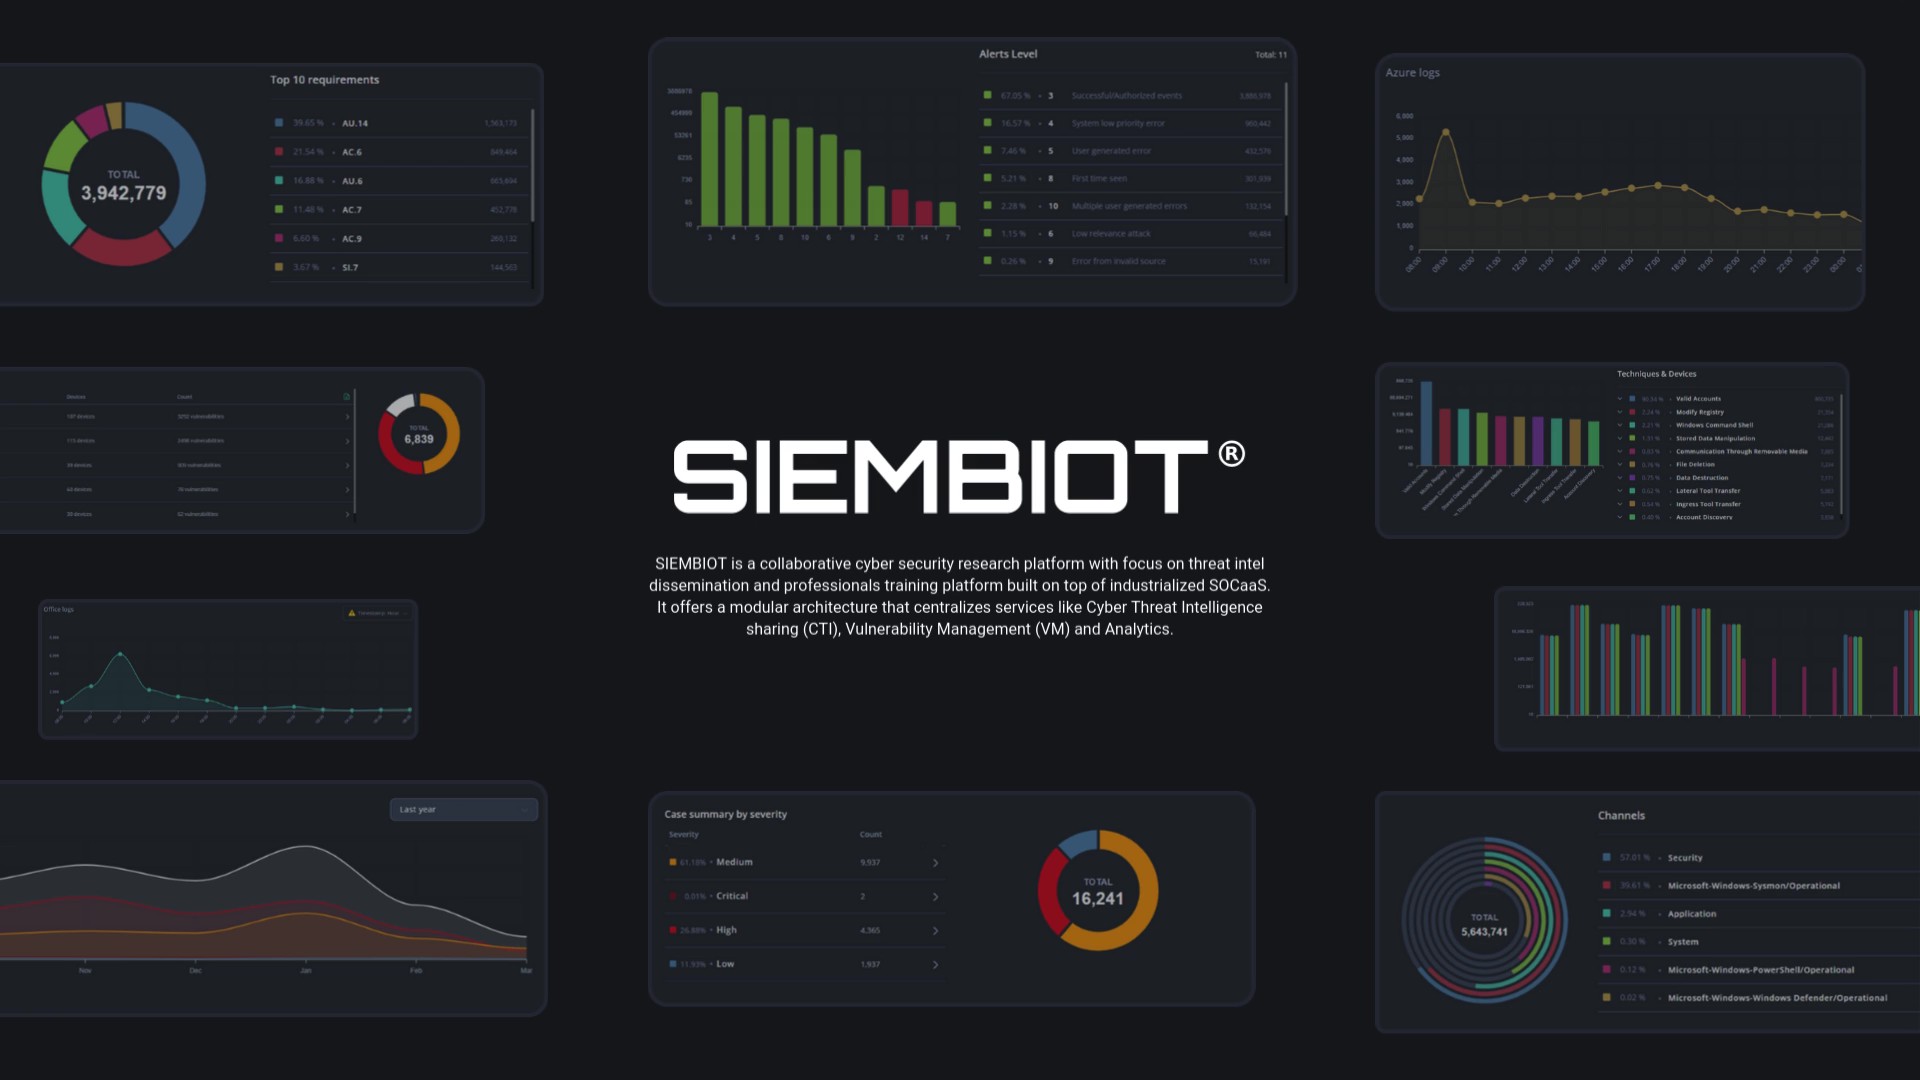
De SIEMBIOT Demo Tenant biedt een volledig beheerde SOCaaS-ervaring. Ze sluit naadloos aan op bestaande IT-omgevingen en fungeert als een uitbreiding van uw infrastructuur. Ze biedt:

  • Een vooraf geconfigureerde SIEM-tenant, speciaal ontworpen voor het mkb

  • Integratie met gedeelde dreigingsinformatie (CTI), kwetsbaarhedenbeheer (VM) en koppeling van het aanvalsoppervlak

  • Verzameling en correlatie van logs, meetwaarden en beveiligingsgebeurtenissen in realtime

  • Detectieregels, escalatieworkflows voor incidenten en een uitgebreide responsstrategie

  • Definities van gebruiksscenario's afgestemd op het MITRE ATT&CK-kader voor nauwkeurige dreigingsmodellering

Al deze mogelijkheden zijn beschikbaar zonder dat een eigen intern cybersecurityteam nodig is - waardoor de drempel voor organisaties om toegang te krijgen tot geavanceerde bescherming op ondernemingsniveau lager wordt.

SOCaaS op ondernemingsniveau voor het mkb
De SIEMBIOT Demo Tenant voorziet het mkb van geavanceerde, schaalbare SOC-als-dienstmogelijkheden en biedt sterke cybersecurity zonder grote budgetten of eigen interne teams. Ze helpt de beschermingskloof voor kleinere organisaties te overbruggen.
Gericht op risicovolle sectoren
Deze oplossing richt zich op kritieke sectoren, waaronder gezondheidszorg, financiële dienstverlening, kritieke infrastructuur en detailhandel. Ze helpt deze sectoren echte risico's te beheersen door cybersecuritymaatregelen op maat te leveren die aansluiten op operationele en nalevingseisen.
Naadloze integratie en realtime bewaking
De volledig beheerde Demo Tenant maakt verbinding met IT-omgevingen en analyseert logs en beveiligingsgebeurtenissen in realtime. Ze zorgt voor proactieve bescherming met geautomatiseerde detectie, escalatie en gedeelde dreigingsinformatie.
Moeiteloze implementatie en doorlopende samenwerking
SIEMBIOT verzorgt de volledige opzet, van de eerste inrichting tot bewaking en incidentrespons 24/7. Regelmatige evaluaties optimaliseren de prestaties en optionele training bereidt uw team voor op cybersecurity op de lange termijn.
Implementatie- en samenwerkingsmodel

Zodra uw organisatie zich bij SIEMBIOT aansluit, nemen wij de rest voor onze rekening:

  • Wij implementeren een op maat gemaakte SIEMBIOT-tenant en koppelen deze aan uw infrastructuur.

  • Wij configureren uw parameters voor beveiligingsaudits en uw gebeurtenisbronnen.

  • Wij koppelen uw tenant aan gedeelde beveiligingsdiensten, waaronder CTI, VM-informatiestromen en werkstromen voor responsautomatisering.

  • Wij starten vanaf dag één met bewaking en incidentrespons 24/7.

  • Na zes maanden - of zodra twee miljoen beveiligingsgebeurtenissen zijn gelogd - voeren wij een gezamenlijke evaluatie uit en stemmen wij de omgeving verder af.

  • Optioneel kunnen uw interne teams (IT, beveiliging, onderzoek) worden getraind met uw eigen gegevens en scenario's voor langetermijngereedheid.

De voordelen voor u

Door deel te nemen aan dit gebruiksscenario krijgt uw organisatie direct:

  • Volledig end-to-end inzicht in beveiligingsgebeurtenissen en risico's

  • Realtime bescherming tegen phishing, ransomware en identiteitsdiefstal

  • Geautomatiseerde meldingen, geprioriteerde responsworkflows en ondersteuning door analisten

  • Toegang tot continu bijgewerkte CTI-informatiestromen en aanbevelingen voor het verhelpen van kwetsbaarheden

  • Regelgevingsconformiteit met de EU-richtlijnen voor NIS2

Wat vroeger alleen beschikbaar was voor miljardenbedrijven, is nu binnen uw bereik - met minimale kosten en complexiteit.

Wat wij van u nodig hebben

Beginnen is eenvoudig:

  • Geef uw interesse aan en registreer u als SIEMBIOT-partner

  • Ons team neemt contact met u op om de inrichting en configuratie van de tenant te starten

  • Wij nemen de technische complexiteit voor onze rekening - zodat u zich kunt richten op uw bedrijf

Let op: de gratis capaciteit is beperkt en aansluiting verloopt in volgorde van aanmelding. Mis uw kans niet om u aan te sluiten bij een groeiend Europees cybersecurity-ecosysteem.

Andere gebruiksscenario's

Siembiot is een modulair cyberbeveiligingsplatform dat realtime SIEM-bewaking, proactief kwetsbaarheidsbeheer en wereldwijde uitwisseling van dreigingsinformatie integreert. Het is ontworpen om samenwerking tussen Europese en internationale partners te ondersteunen. De demotenant, data lake, trainingsportaal en CTI Exchange stellen organisaties wereldwijd in staat te innoveren, kennis te delen en de cyberverdediging op mondiale schaal te versterken.

Cloud image

30 dagen cyberverdediging op ondernemingsniveau

Stap in de toekomst van cyberbeveiliging met volledige toegang tot een uniform, intelligent platform — 30 dagen gratis. Versterk uw beveiligingsteam met:

  • Geavanceerde SIEM voor realtime inzicht, slimme alarmering en diepgaande forensische analyse in cloudomgevingen, omgevingen op locatie en hybride omgevingen

  • Continu kwetsbaarheidsbeheer om risico's over alle bedrijfsmiddelen heen te identificeren, te prioriteren en te verhelpen

  • Realtime cyberdreigingsinformatie, rechtstreeks geïntegreerd in uw werkstromen, met wereldwijde inzichten en aanvallersprofielen

  • AI-gestuurde dreigingsdetectie die leert van uw omgeving, meldingen in duidelijke taal uitlegt en vervolgstappen voorstelt

  • Ingebouwde nalevingsgereedheid voor NIS2, AVG, ISO 27001 en meer, met geautomatiseerde rapportage en auditinstrumenten

Of u nu een slanke SOC beheert of een volwaardig beveiligingsteam op ondernemingsniveau leidt, dit platform geeft u de middelen om sneller te detecteren, slimmer te reageren en voorop te blijven lopen op veranderende dreigingen — zonder de complexiteit.

Ervaar bescherming op ondernemingsniveau, gestroomlijnde werkstromen en volledige controle.

Uw voorsprong van 30 dagen begint nu.

Ontgrendel uw gratis proefperiode van 30 dagen

