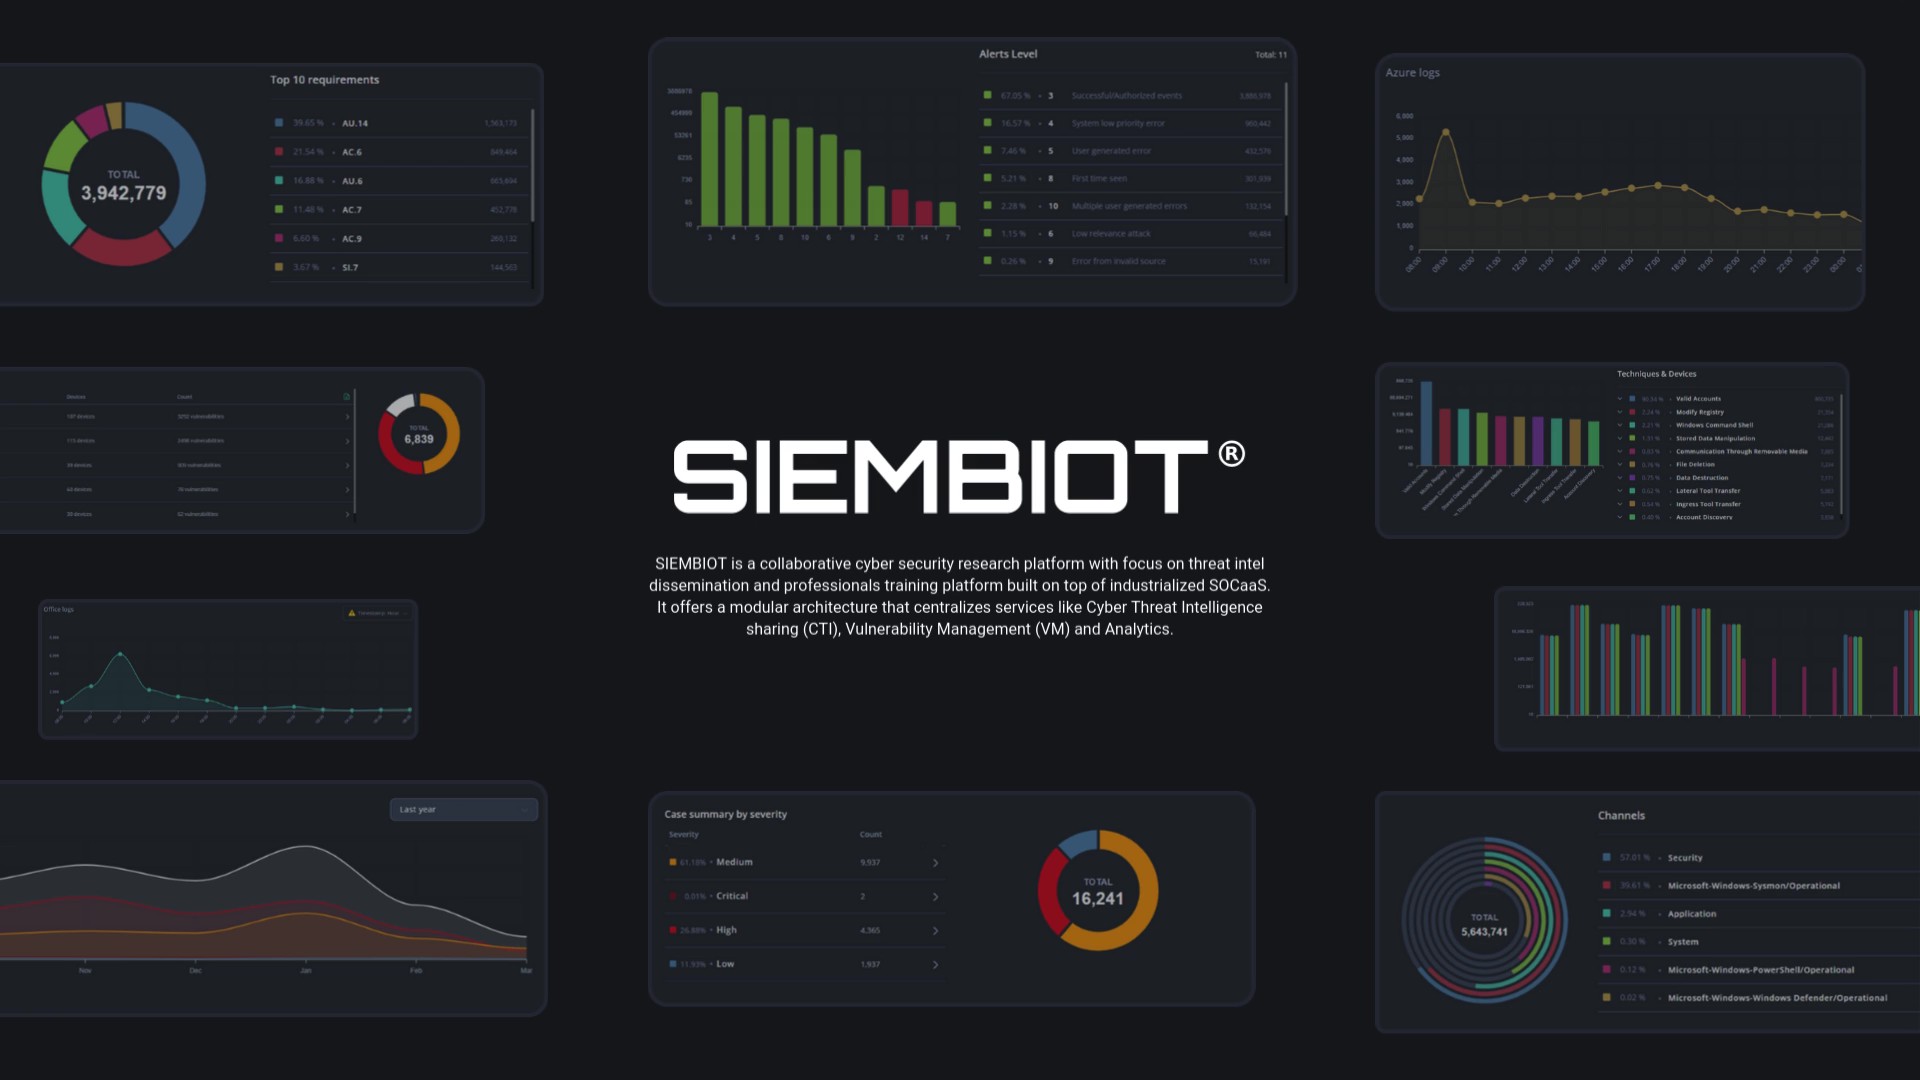
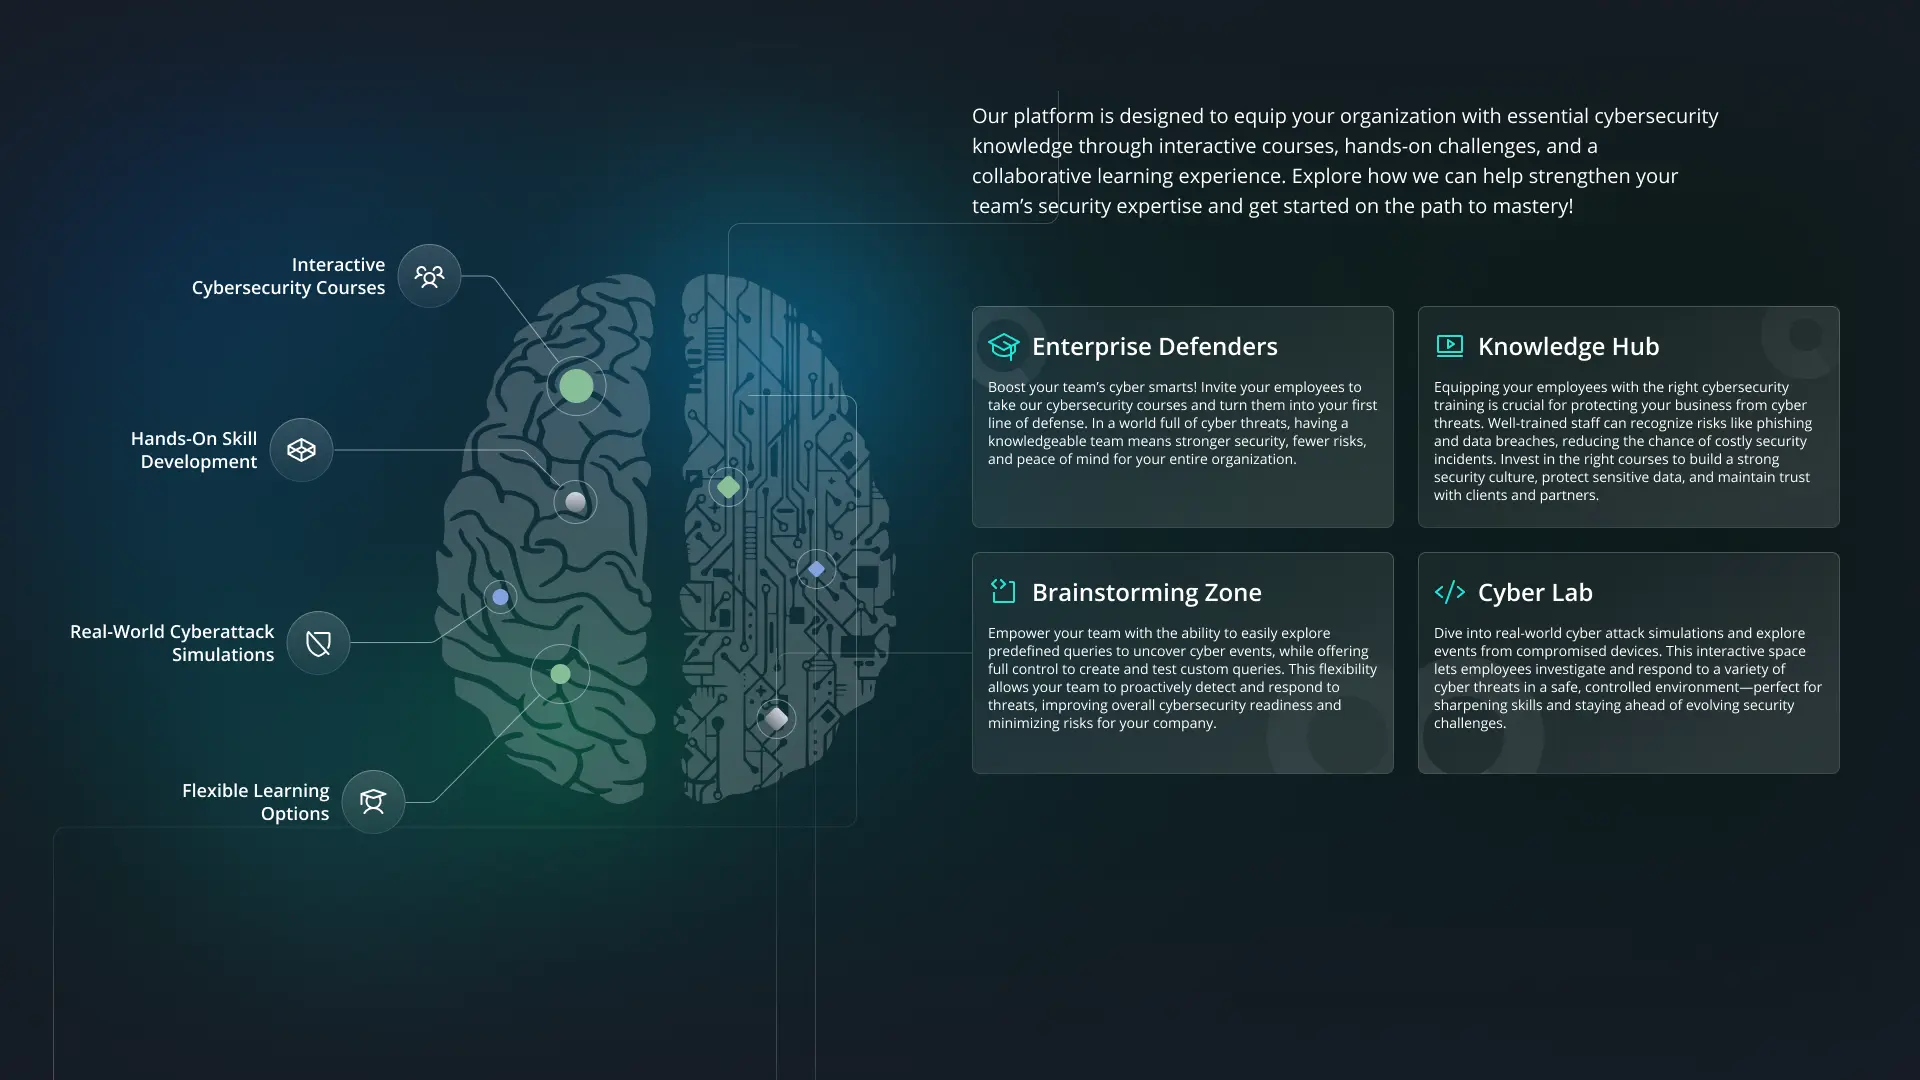
SIEMBIOT is een collaboratief onderzoeksplatform voor cyberbeveiliging met een focus op het verspreiden van dreigingsinformatie en een trainingsplatform voor professionals, gebouwd op een geïndustrialiseerde SOCaaS.

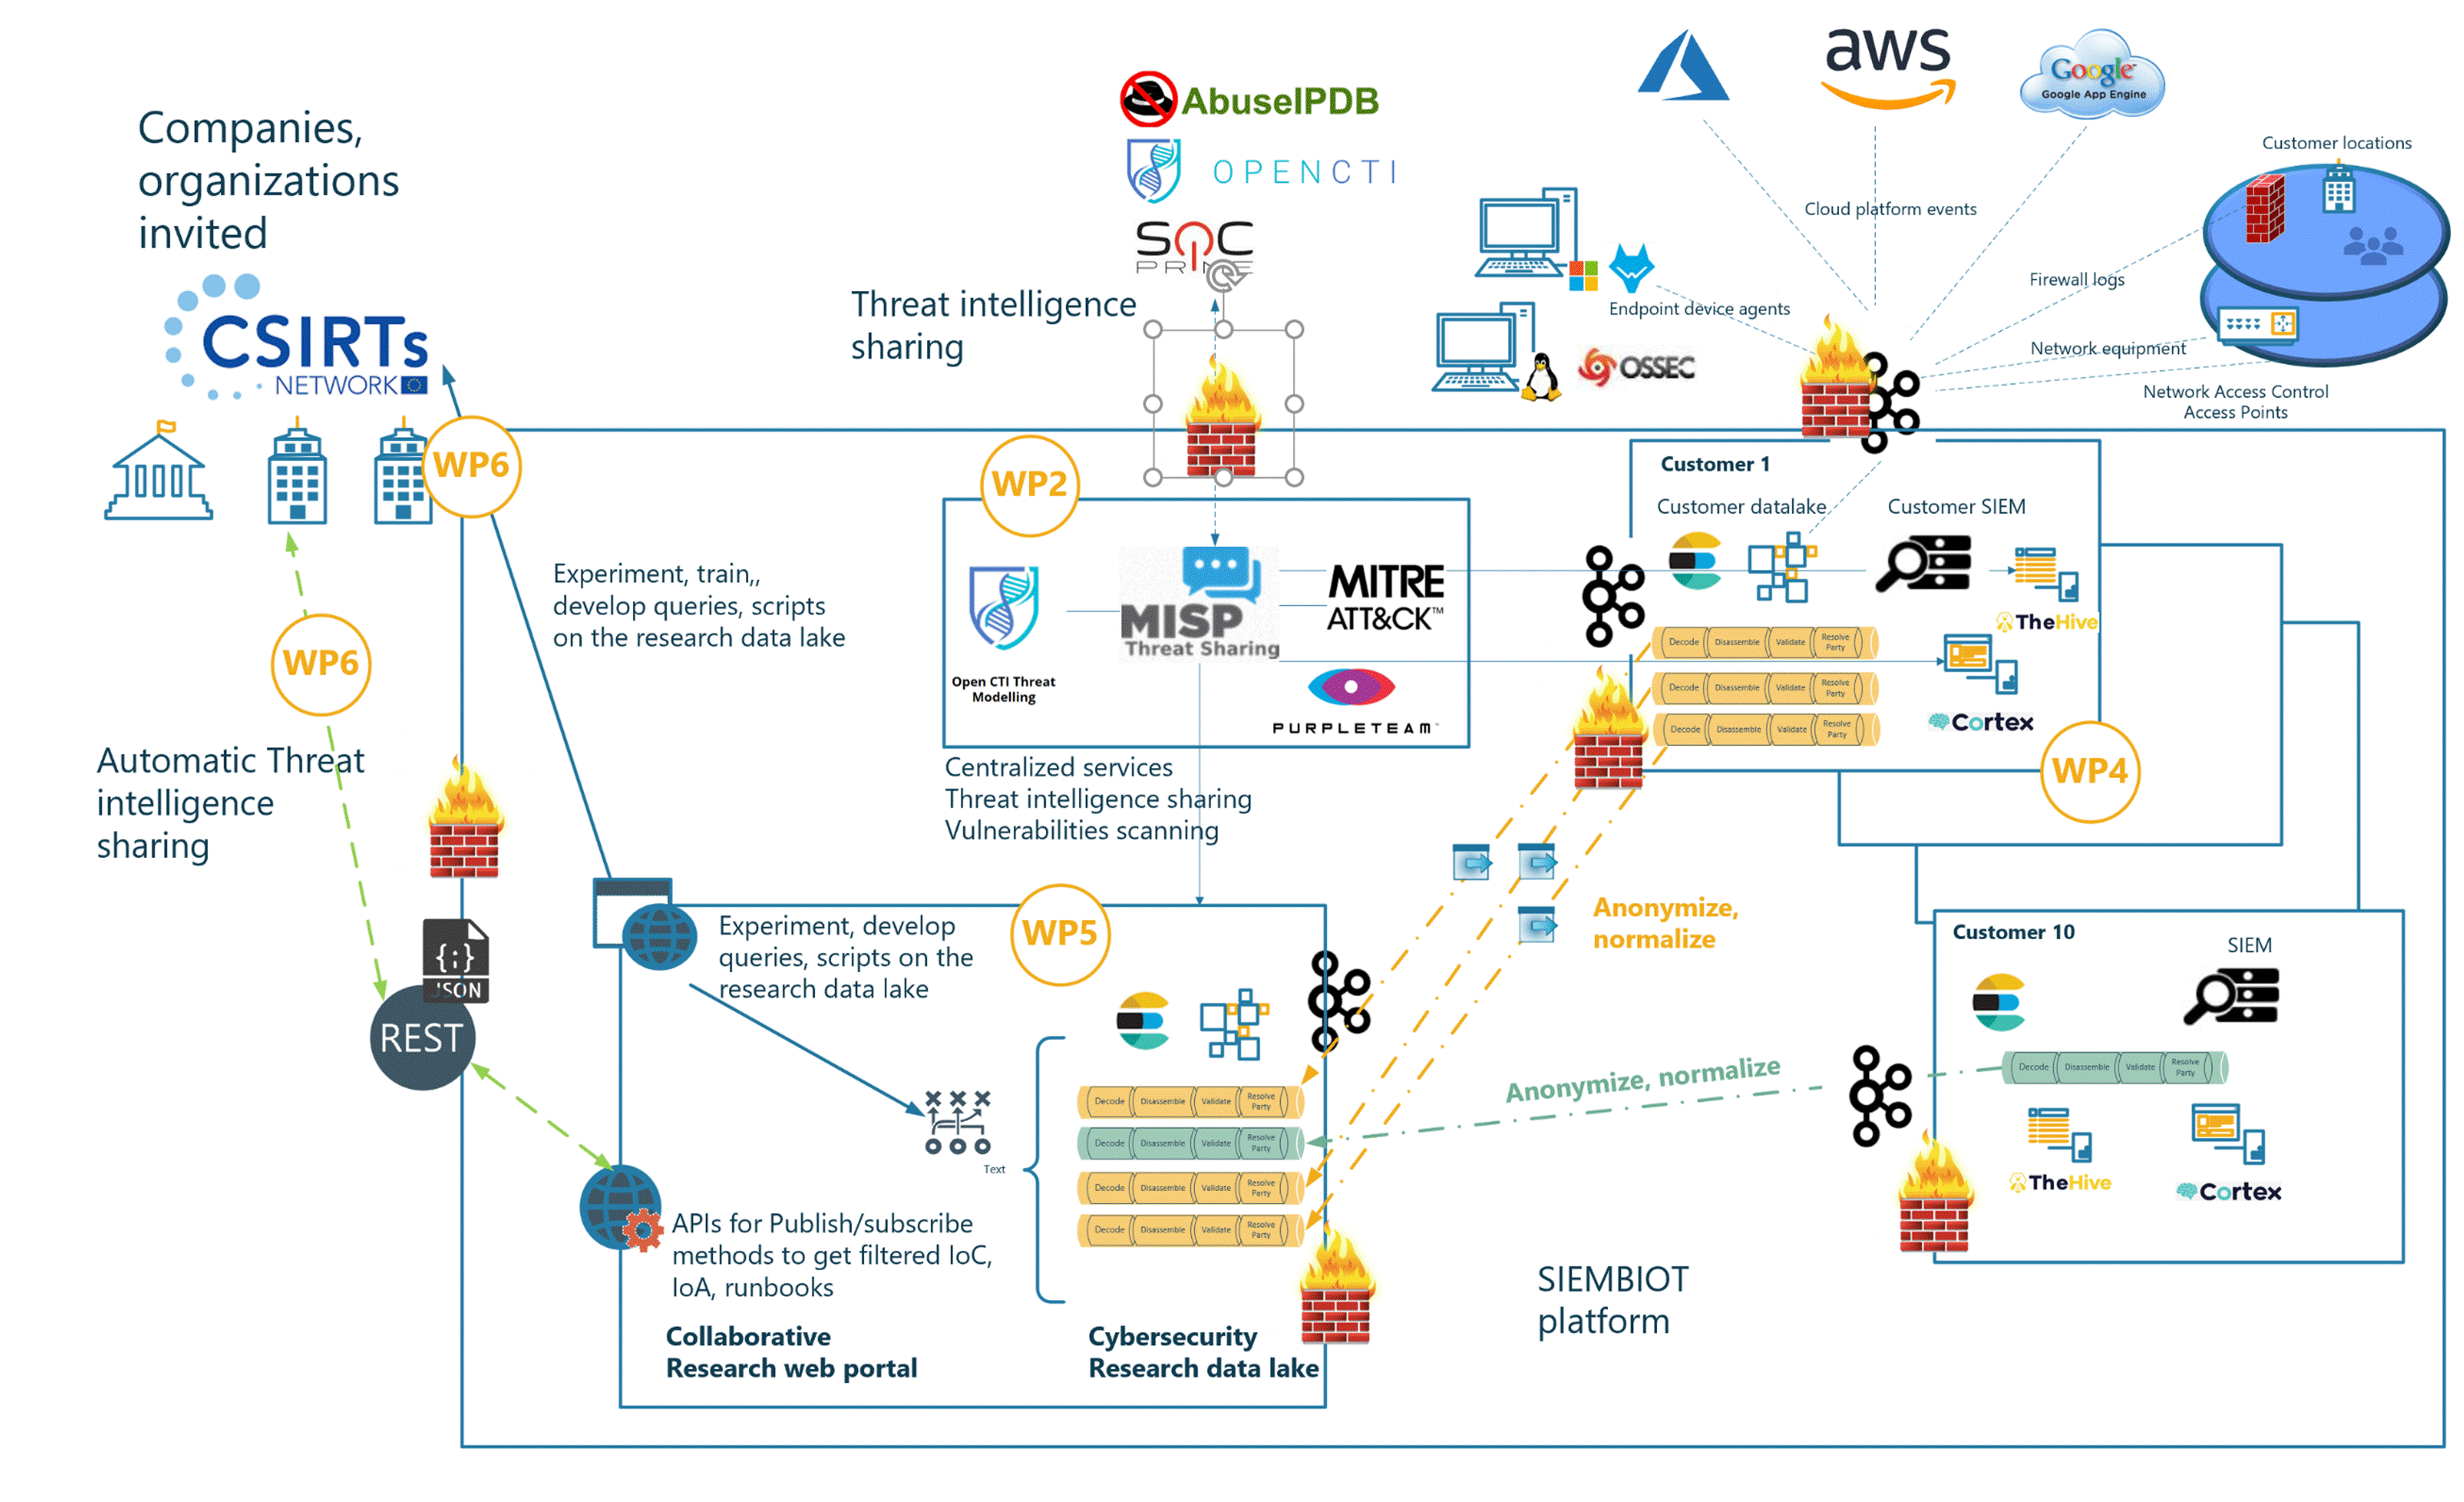
Het SIEMBIOT-platform biedt een modulaire, schaalbare architectuur, afgestemd op geavanceerde cyberbeveiligingsbewaking, het delen van dreigingsinformatie en training in complexe omgevingen met meerdere tenants. Het combineert SOC-als-dienst (SOCaaS), cyberdreigingsinformatie (CTI) en verwerking van onderzoeksdata in één uniforme, gefedereerde infrastructuur.

Kernlagen van de architectuur

1. Fysieke en virtuele infrastructuurlaag

Het platform is gebouwd op clusters met hoge beschikbaarheid, met hybride verwerkingsknooppunten en redundante opslag (SAN + vSAN) en redundante netwerk- en beveiligingsapparatuur. Alle virtuele omgevingen zijn gesegmenteerd via VLAN's, virtuele firewalls (VDOM's) en virtuele switches (vSwitches) om tenants en diensten te isoleren. Alle communicatie verloopt via TLS op basis van cliënt-/servercertificaatauthenticatie (RSA 2048/4096 met SHA256 ).

2. Logische omgevingen:
  • SOCaaS-pods per tenant: geïsoleerde omgevingen die realistische SIEM's en SOC's simuleren voor kmo's en overheidsinstanties.

  • Platform voor gedeelde diensten: host de centrale CTI, MISP, de correlatiemodule en kwetsbaarheidsscanners die door alle tenants worden gebruikt.

  • Onderzoeks- en trainings-POD: een geanonimiseerd data lake en een onderzoeksportaal voor de analyse van dreigingspatronen en simulaties in cyber ranges.

3. Laag voor dreigingsinformatie en analyse
  • OpenCTI (v6.0.5)-, MISP- en Cortex-instanties zorgen voor gestructureerde opname, analyse en verrijking van CTI.

  • REST-API-connectoren voeden data uit meer dan 10 bronnen (AlienVault, MITRE, AnyRun, enz.).

  • SOC-dashboards visualiseren de scoretoekenning voor betrouwbaarheid, indicatoren en statistieken voor incidentrespons.

4. Toegangs- en orkestratielaag
  • DNS-, LDAP-, PAM- en NTP-diensten beheren authenticatie en orkestratie.

  • Webgebaseerde toegang via een beveiligd portaal met TLS-certificaten van 4096 bit.

  • Management-VLAN's isoleren beheerdiensten van data- en gebruikersvlakken.
Cloud image

30 dagen cyberverdediging op ondernemingsniveau

Stap in de toekomst van cyberbeveiliging met volledige toegang tot een uniform, intelligent platform — 30 dagen gratis. Versterk uw beveiligingsteam met:

  • Geavanceerde SIEM voor realtime inzicht, slimme alarmering en diepgaande forensische analyse in cloudomgevingen, omgevingen op locatie en hybride omgevingen

  • Continu kwetsbaarheidsbeheer om risico's over alle bedrijfsmiddelen heen te identificeren, te prioriteren en te verhelpen

  • Realtime cyberdreigingsinformatie, rechtstreeks geïntegreerd in uw werkstromen, met wereldwijde inzichten en aanvallersprofielen

  • AI-gestuurde dreigingsdetectie die leert van uw omgeving, meldingen in duidelijke taal uitlegt en vervolgstappen voorstelt

  • Ingebouwde nalevingsgereedheid voor NIS2, AVG, ISO 27001 en meer, met geautomatiseerde rapportage en auditinstrumenten

Of u nu een slanke SOC beheert of een volwaardig beveiligingsteam op ondernemingsniveau leidt, dit platform geeft u de middelen om sneller te detecteren, slimmer te reageren en voorop te blijven lopen op veranderende dreigingen — zonder de complexiteit.

Ervaar bescherming op ondernemingsniveau, gestroomlijnde werkstromen en volledige controle.

Uw voorsprong van 30 dagen begint nu.

Ontgrendel uw gratis proefperiode van 30 dagen