SIEMBIOT-data lake voor training en onderzoek

Een hoeksteen van het SIEMBIOT-platform is het data lake voor training en onderzoek, een gespecialiseerde omgeving die zowel cybersecurityonderwijs als geavanceerd onderzoek naar dreigingsdetectie ondersteunt. Met dit gebruiksscenario kunnen professionals, analisten, studenten en onderzoekers werken met echte, geanonimiseerde beveiligingsgegevens in een veilig, georganiseerd en flexibel kader.

SIEMBIOT-data lake voor training en onderzoek
Gebruiksscenario: data lake voor training en onderzoek

Een hoeksteen van het SIEMBIOT-platform is het data lake voor training en onderzoek, een belangrijke katalysator voor praktijkgerichte cyberbeveiligingsopleiding, de ontwikkeling van dreigingsdetectie en gezamenlijk onderzoek. Deze omgeving is ontworpen om te draaien bovenop de geïndustrialiseerde SOCaaS-infrastructuur van het platform en biedt een realistische en veilige context waarin gescreende organisaties kunnen experimenteren met geanonimiseerde realtime beveiligingsdata die van meerdere tenants uit verschillende sectoren en regio’s is verzameld.

Door uiteenlopende operationele scenario's te simuleren en telemetrie van uiteenlopende technologieën en aanvalsoppervlakken te aggregeren, maakt het data lake het volgende mogelijk:

  • Praktische ontwikkeling en validatie van detectiequeries, CTI-correlatie en anomaliedetectiemodellen

  • Training van cyberbeveiligingsprofessionals en studenten met realistische, geanonimiseerde data

  • Samenwerking tussen organisaties via gedeelde bronnen en collegiaal getoetst onderzoek

  • Experimenteren met responsplaybooks en geautomatiseerde remediatiestrategieën

  • De kloof tussen theorie en praktijk overbruggen in een veilige, modulaire omgeving

Het fungeert als een cruciale interface waar theoretische kennis samenkomt met praktisch experimenteren, en versnelt zowel de vaardigheidsontwikkeling als de cybersecurityinnovatie binnen de SIEMBIOT-gemeenschap.
Gedeelde leermiddelen
Verken een rijk portaal met samengestelde zoekopdrachten, informatiestromen met dreigingsinformatie en detectieplaybooks - door vakgenoten beoordeeld, herbruikbaar en voor iedereen toegankelijk. Een eregalerij toont de belangrijkste bijdragers en bevordert samenwerking en kennisdeling.
Aanpasbare training voor organisaties
Interactieve laboratoria en op maat gemaakte inhoud, afgestemd op het volwassenheidsniveau van uw team. Elke organisatie krijgt een eigen ruimte met praktische oefeningen, aanpasbaar materiaal en voortgangsbewaking - voor leerpaden die aansluiten op specifieke doelen.
Realistische en gevalideerde testomgeving
Simuleer echte dreigingen met hoogwaardige beveiligingsgegevens uit meerdere sectoren. Een demotenant en een standaardpijplijn bieden een betrouwbare, realistische omgeving voor training en experimenten - die echte SOC-omstandigheden weerspiegelt.
Onderzoek, experimenteren en publiceren
Ontwikkel, test en deel nieuwe detectietechnieken met de cybersecuritygemeenschap. Organisaties kunnen simulaties uitvoeren, reacties automatiseren en gevalideerde resultaten delen via het SIEMBIOT-platform - en zo innovatie in heel Europa aanjagen.
Modulair trainingsportaal

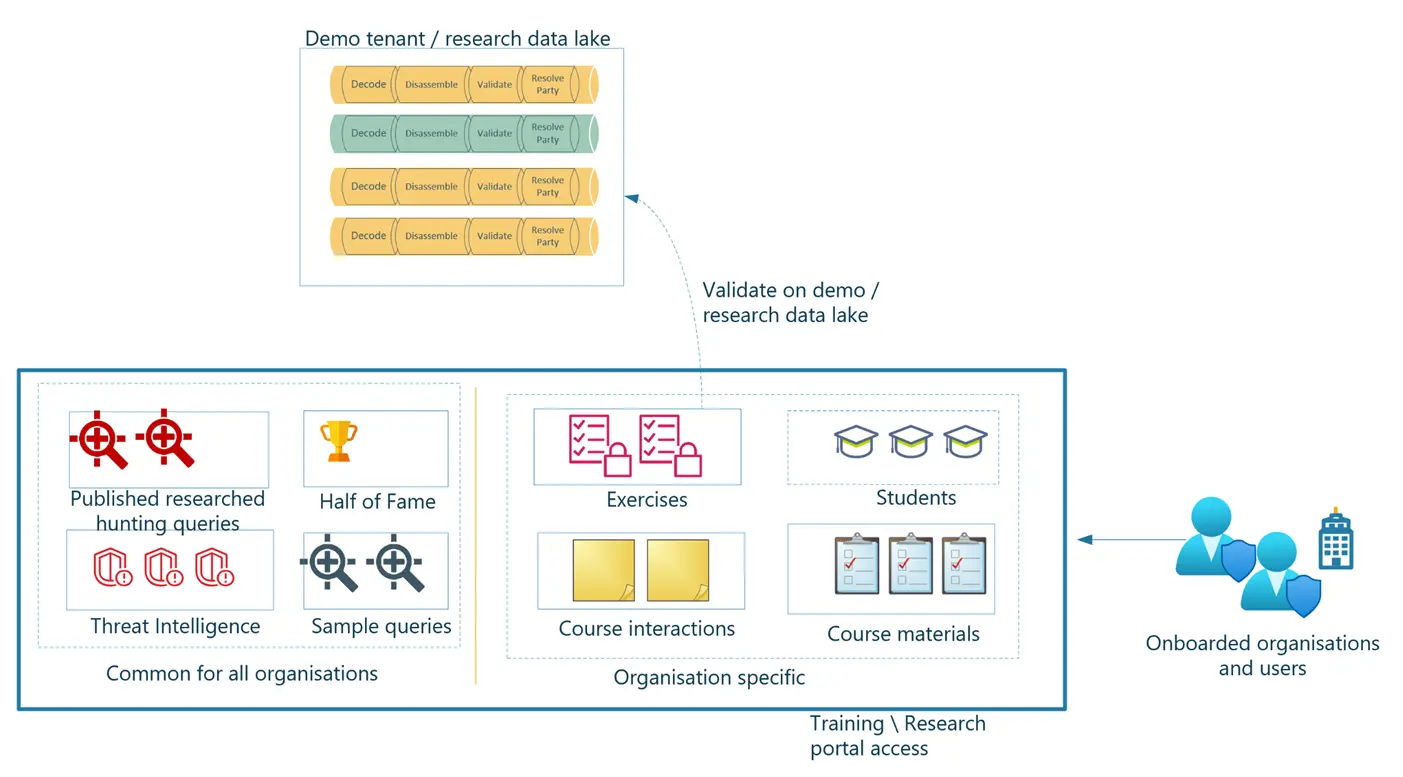
Het Training & Research-portaal is onderverdeeld in twee hoofddomeinen:

  • Gemeenschappelijk voor alle organisaties:

    • Gepubliceerde, onderzochte zoekopdrachten voor threat hunting: samengestelde, collegiaal getoetste zoekopdrachten voor echte detectiescenario's.

    • Informatiestromen met dreigingsinformatie: geanonimiseerde en geaggregeerde CTI-signalen van alle deelnemers.

    • Voorbeeldqueries & playbooks: herbruikbare bouwstenen voor het ontwikkelen of aanpassen van detectiestrategieën.

    • Eregalerij: erkenning van uitstekende bijdragen van gebruikers of instellingen die waardevolle detectie-inhoud hebben geleverd.

  • Organisatiespecifieke gebieden:

    • Oefeningen: interactieve laboratoria die aanvallen en defensieve reacties simuleren met actuele data uit het data lake.

    • Cursusinteracties & -materialen: aanpasbare educatieve inhoud, afgestemd op verschillende maturiteitsniveaus of aandachtsgebieden.

    • Studenten & voortgangsbewaking: monitoringtools voor docenten en programmabeheerders.

Dit ontwerp zorgt ervoor dat, terwijl gedeelde bronnen het collectieve leren versnellen, elke organisatie de mogelijkheid behoudt om haar eigen opleidings- en onderzoeksruimte aan te passen.

Gevalideerde, realistische omgeving

Het hart van deze mogelijkheid is een demotenant en data lake voor onderzoek, waar beveiligingsgebeurtenissen van meerdere aangesloten organisaties eerst via een gestandaardiseerde verwerkingsketen worden gedecodeerd, ontleed, gevalideerd en omgezet. Dit waarborgt de kwaliteit en consistentie van de data voordat ze in onderzoek of training worden gebruikt.

Deze demotenants simuleren een verscheidenheid aan realistische omgevingen - waarbij telemetrie wordt vastgelegd uit verschillende sectoren, technologieën en regio’s - en creëren zo een realistisch dreigingslandschap dat de operationele uitdagingen van moderne SOC’s weerspiegelt.

Detectieontwikkeling en experimenteren

Zodra een organisatie is geverifieerd en aangesloten, kunnen gebruikers vrij experimenteren binnen het platform:

  • Bouw en test IoC- en IoA-detectiequeries

  • Ontwikkel en simuleer geautomatiseerde draaiboeken voor incidentrespons

  • Voer blue-team-/red-teamsimulaties uit met datastromen afkomstig uit echte organisatiecontexten

Deze experimenten worden eerst gevalideerd tegen het data lake van de demo voordat ze worden gepubliceerd in het bredere SIEMBIOT-ecosysteem, zodat alleen accurate en effectieve inhoud wordt verspreid.

Gezamenlijk onderzoek en verspreiding

Het data lake voor training en onderzoek ondersteunt niet alleen onderwijs, maar stimuleert ook samenwerking tussen organisaties. Door gescreende EU-organisaties, CSIRT’s en onderzoeksinstellingen in staat te stellen om:

  • Hun bevindingen te delen

  • Nieuwe detectiemethoden te verspreiden

  • Bij te dragen aan open kennis

SIEMBIOT zorgt ervoor dat geavanceerd onderzoek direct toepasbaar is, dankzij de geautomatiseerde publicatie-/abonnementsmechanismen. Dit versnelt de uitrol van nieuwe dreigingsinformatie, herkenning van aanvalspatronen en herstelstrategieën binnen de cyberbeveiligingsgemeenschap aanzienlijk.

Andere gebruiksscenario's

Siembiot is een modulair cyberbeveiligingsplatform dat realtime SIEM-bewaking, proactief kwetsbaarheidsbeheer en wereldwijde uitwisseling van dreigingsinformatie integreert. Het is ontworpen om samenwerking tussen Europese en internationale partners te ondersteunen. De demotenant, data lake, trainingsportaal en CTI Exchange stellen organisaties wereldwijd in staat te innoveren, kennis te delen en de cyberverdediging op mondiale schaal te versterken.

Cloud image

30 dagen cyberverdediging op ondernemingsniveau

Stap in de toekomst van cyberbeveiliging met volledige toegang tot een uniform, intelligent platform — 30 dagen gratis. Versterk uw beveiligingsteam met:

  • Geavanceerde SIEM voor realtime inzicht, slimme alarmering en diepgaande forensische analyse in cloudomgevingen, omgevingen op locatie en hybride omgevingen

  • Continu kwetsbaarheidsbeheer om risico's over alle bedrijfsmiddelen heen te identificeren, te prioriteren en te verhelpen

  • Realtime cyberdreigingsinformatie, rechtstreeks geïntegreerd in uw werkstromen, met wereldwijde inzichten en aanvallersprofielen

  • AI-gestuurde dreigingsdetectie die leert van uw omgeving, meldingen in duidelijke taal uitlegt en vervolgstappen voorstelt

  • Ingebouwde nalevingsgereedheid voor NIS2, AVG, ISO 27001 en meer, met geautomatiseerde rapportage en auditinstrumenten

Of u nu een slanke SOC beheert of een volwaardig beveiligingsteam op ondernemingsniveau leidt, dit platform geeft u de middelen om sneller te detecteren, slimmer te reageren en voorop te blijven lopen op veranderende dreigingen — zonder de complexiteit.

Ervaar bescherming op ondernemingsniveau, gestroomlijnde werkstromen en volledige controle.

Uw voorsprong van 30 dagen begint nu.

Ontgrendel uw gratis proefperiode van 30 dagen

