SIEMBIOT Training- en onderzoeksportaal

Het SIEMBIOT-trainings- en onderzoeksportaal biedt cyberbeveiligingsteams een rolgebaseerde, praktijkgerichte omgeving om aanvallen te simuleren, vaardigheden voor threat hunting te ontwikkelen en in realtime samen te werken aan onderzoek. Geïntegreerd met de SOCaaS-demotenants biedt het gevalideerde tests van zoekopdrachten, samengestelde dreigingsinformatie en op maat gemaakte trainingstrajecten, waarmee organisaties hun beveiligingsoperaties versterken en de ontwikkeling van capaciteiten versnellen.

SIEMBIOT Training- en onderzoeksportaal

Gebruiksscenario: SIEMBIOT Training- en onderzoeksportaal

SIEMBIOT introduceert een uitgebreid, rolgebaseerd trainings- en onderzoeksportaal dat de SOCaaS-demotenants aanvult. Deze omgeving is afgestemd op het ondersteunen van aangesloten klantorganisaties en cyberbeveiligingspartners bij het versterken van hun operationele capaciteiten op het gebied van threat hunting, beheer van beveiligingsincidenten en gezamenlijk onderzoek. Het platform dient zowel als leerlaboratorium als validatieomgeving in realtime.

Kernmogelijkheden

Zodra een organisatie is aangesloten op het SIEMBIOT Demo-platform, krijgt zij toegang tot een eigen portaalomgeving. In deze omgeving kunnen cyberbeveiligingsteams:

  • Realistische aanvalsscenario’s simuleren en analyseren

  • Samenwerken via gedeelde notities en onderzoekslogboeken

  • Toegang krijgen tot samengestelde cyberbeveiligingsnieuwsfeeds en dreigingsinformatie

  • Geavanceerde zoekopdrachten voor threat hunting ontwikkelen, testen en opslaan

  • Gevalideerde zoekopdrachten bijdragen aan een gedeelde kennisbank

Validatielaag: demotenant / data lake voor onderzoek

Om hoogwaardige resultaten en samenwerking met collegiale toetsing te waarborgen, kunnen ingediende zoekopdrachten voor threat hunting worden gevalideerd in het data lake voor demo en onderzoek. Dit data lake biedt een meerstapspijplijn (Decoderen → Disassembleren → Valideren → Partij herleiden) waarmee de relevantie en de beveiligingsimpact van elke zoekopdracht worden getest en bevestigd voordat deze naar het gedeelde ecosysteem wordt doorgevoerd.
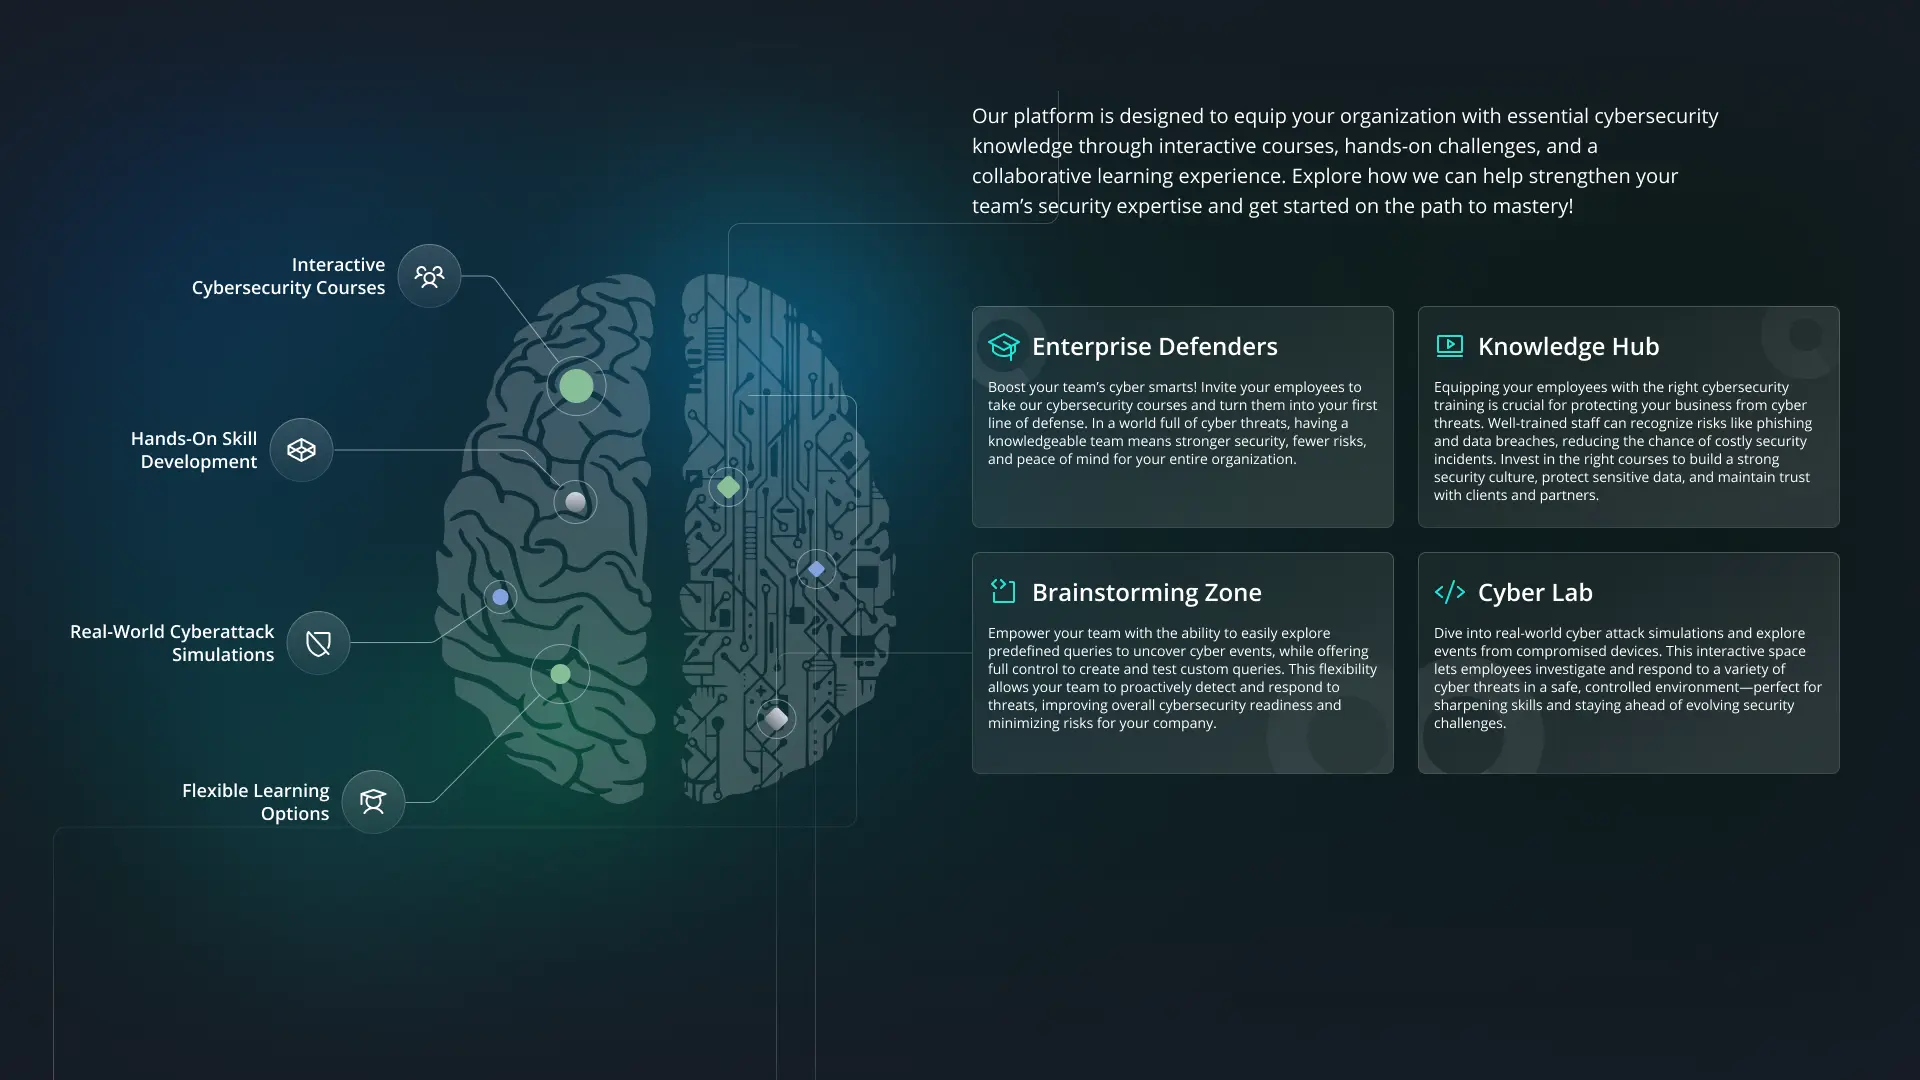
Uitgebreid trainings- en onderzoeksportaal
Het rolgebaseerde portaal van SIEMBIOT vult de SOCaaS-demotenants aan en stelt organisaties in staat threat hunting, incidentbeheer en gezamenlijk cyberbeveiligingsonderzoek te verbeteren in een praktijkgerichte realtime omgeving.
Aanvalssimulatie en teamsamenwerking
Simuleer realistische aanvalsscenario’s, werk samen via gedeelde notities en onderzoekslogboeken, krijg toegang tot samengestelde dreigingsinformatie en bouw geavanceerde zoekopdrachten voor threat hunting om uw beveiligingsoperaties te versterken.
Robuuste pijplijn voor queryvalidatie
Ingediende zoekopdrachten voor threat hunting doorlopen in het data lake voor demo en onderzoek een streng meerstapsvalidatieproces — decoderen, disassembleren, valideren en oplossen — om de nauwkeurigheid te waarborgen vóór publicatie in het gedeelde ecosysteem.
Leren op maat en prestatiebewaking
Organisaties kunnen aangepaste trainingstrajecten maken met eigen of open materialen, interactieve laboratoria, cursistenbeheer en ingebouwde evaluatiehulpmiddelen om de voortgang te volgen en resultaten effectief te meten.
Gedeelde onderzoeksbronnen

Het platform biedt een reeks middelen die gemeenschappelijk zijn voor alle deelnemende organisaties, waaronder:

  • Gepubliceerde, gevalideerde zoekopdrachten voor threat hunting

  • Voorbeeldquery's en codesjablonen

  • Informatiestromen met dreigingsinformatie die regelmatig door het SIEMBIOT-team worden bijgewerkt

  • Bijdragen uit de gemeenschap aan een eregalerij voor opmerkelijke inzendingen

Organisatiespecifieke leermodules

Elke organisatie kan een eigen opleidingstraject voor haar teamleden inrichten. Dit omvat:

  • Het uploaden van eigen of open trainingsmaterialen

  • Het definiëren van interactieve oefeningen en labsessies

  • Het volgen en beheren van studentgebruikers

  • Het beoordelen van cursusinteracties en prestatiemetingen

  • Het beoordelen van resultaten met ingebouwde evaluatietools

De combinatie van deze gepersonaliseerde onderdelen zorgt ervoor dat elke organisatie het portaal kan afstemmen op haar specifieke trainingsbehoeften en volwassenheidsniveau.

Toegang en aansluiting

Het portaal is toegankelijk via het onderdeel Training & Research van de SIEMBIOT-suite. Na onboarding krijgen gebruikers rolgebaseerde toegangsrechten, die de vertrouwelijkheid en relevantie van gegevens waarborgen.

Of u nu een beginner op het gebied van cyberbeveiliging bent, een threat hunter of een teamleider beveiliging, het SIEMBIOT-trainings- en onderzoeksportaal biedt een krachtige omgeving om te leren, testen, bij te dragen en samen te werken.

Andere gebruiksscenario's

Siembiot is een modulair cyberbeveiligingsplatform dat realtime SIEM-bewaking, proactief kwetsbaarheidsbeheer en wereldwijde uitwisseling van dreigingsinformatie integreert. Het is ontworpen om samenwerking tussen Europese en internationale partners te ondersteunen. De demotenant, data lake, trainingsportaal en CTI Exchange stellen organisaties wereldwijd in staat te innoveren, kennis te delen en de cyberverdediging op mondiale schaal te versterken.

Cloud image

30 dagen cyberverdediging op ondernemingsniveau

Stap in de toekomst van cyberbeveiliging met volledige toegang tot een uniform, intelligent platform — 30 dagen gratis. Versterk uw beveiligingsteam met:

  • Geavanceerde SIEM voor realtime inzicht, slimme alarmering en diepgaande forensische analyse in cloudomgevingen, omgevingen op locatie en hybride omgevingen

  • Continu kwetsbaarheidsbeheer om risico's over alle bedrijfsmiddelen heen te identificeren, te prioriteren en te verhelpen

  • Realtime cyberdreigingsinformatie, rechtstreeks geïntegreerd in uw werkstromen, met wereldwijde inzichten en aanvallersprofielen

  • AI-gestuurde dreigingsdetectie die leert van uw omgeving, meldingen in duidelijke taal uitlegt en vervolgstappen voorstelt

  • Ingebouwde nalevingsgereedheid voor NIS2, AVG, ISO 27001 en meer, met geautomatiseerde rapportage en auditinstrumenten

Of u nu een slanke SOC beheert of een volwaardig beveiligingsteam op ondernemingsniveau leidt, dit platform geeft u de middelen om sneller te detecteren, slimmer te reageren en voorop te blijven lopen op veranderende dreigingen — zonder de complexiteit.

Ervaar bescherming op ondernemingsniveau, gestroomlijnde werkstromen en volledige controle.

Uw voorsprong van 30 dagen begint nu.

Ontgrendel uw gratis proefperiode van 30 dagen

