Detectie en respons
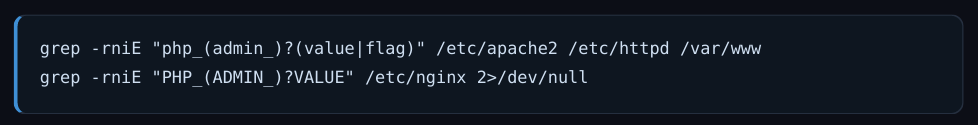
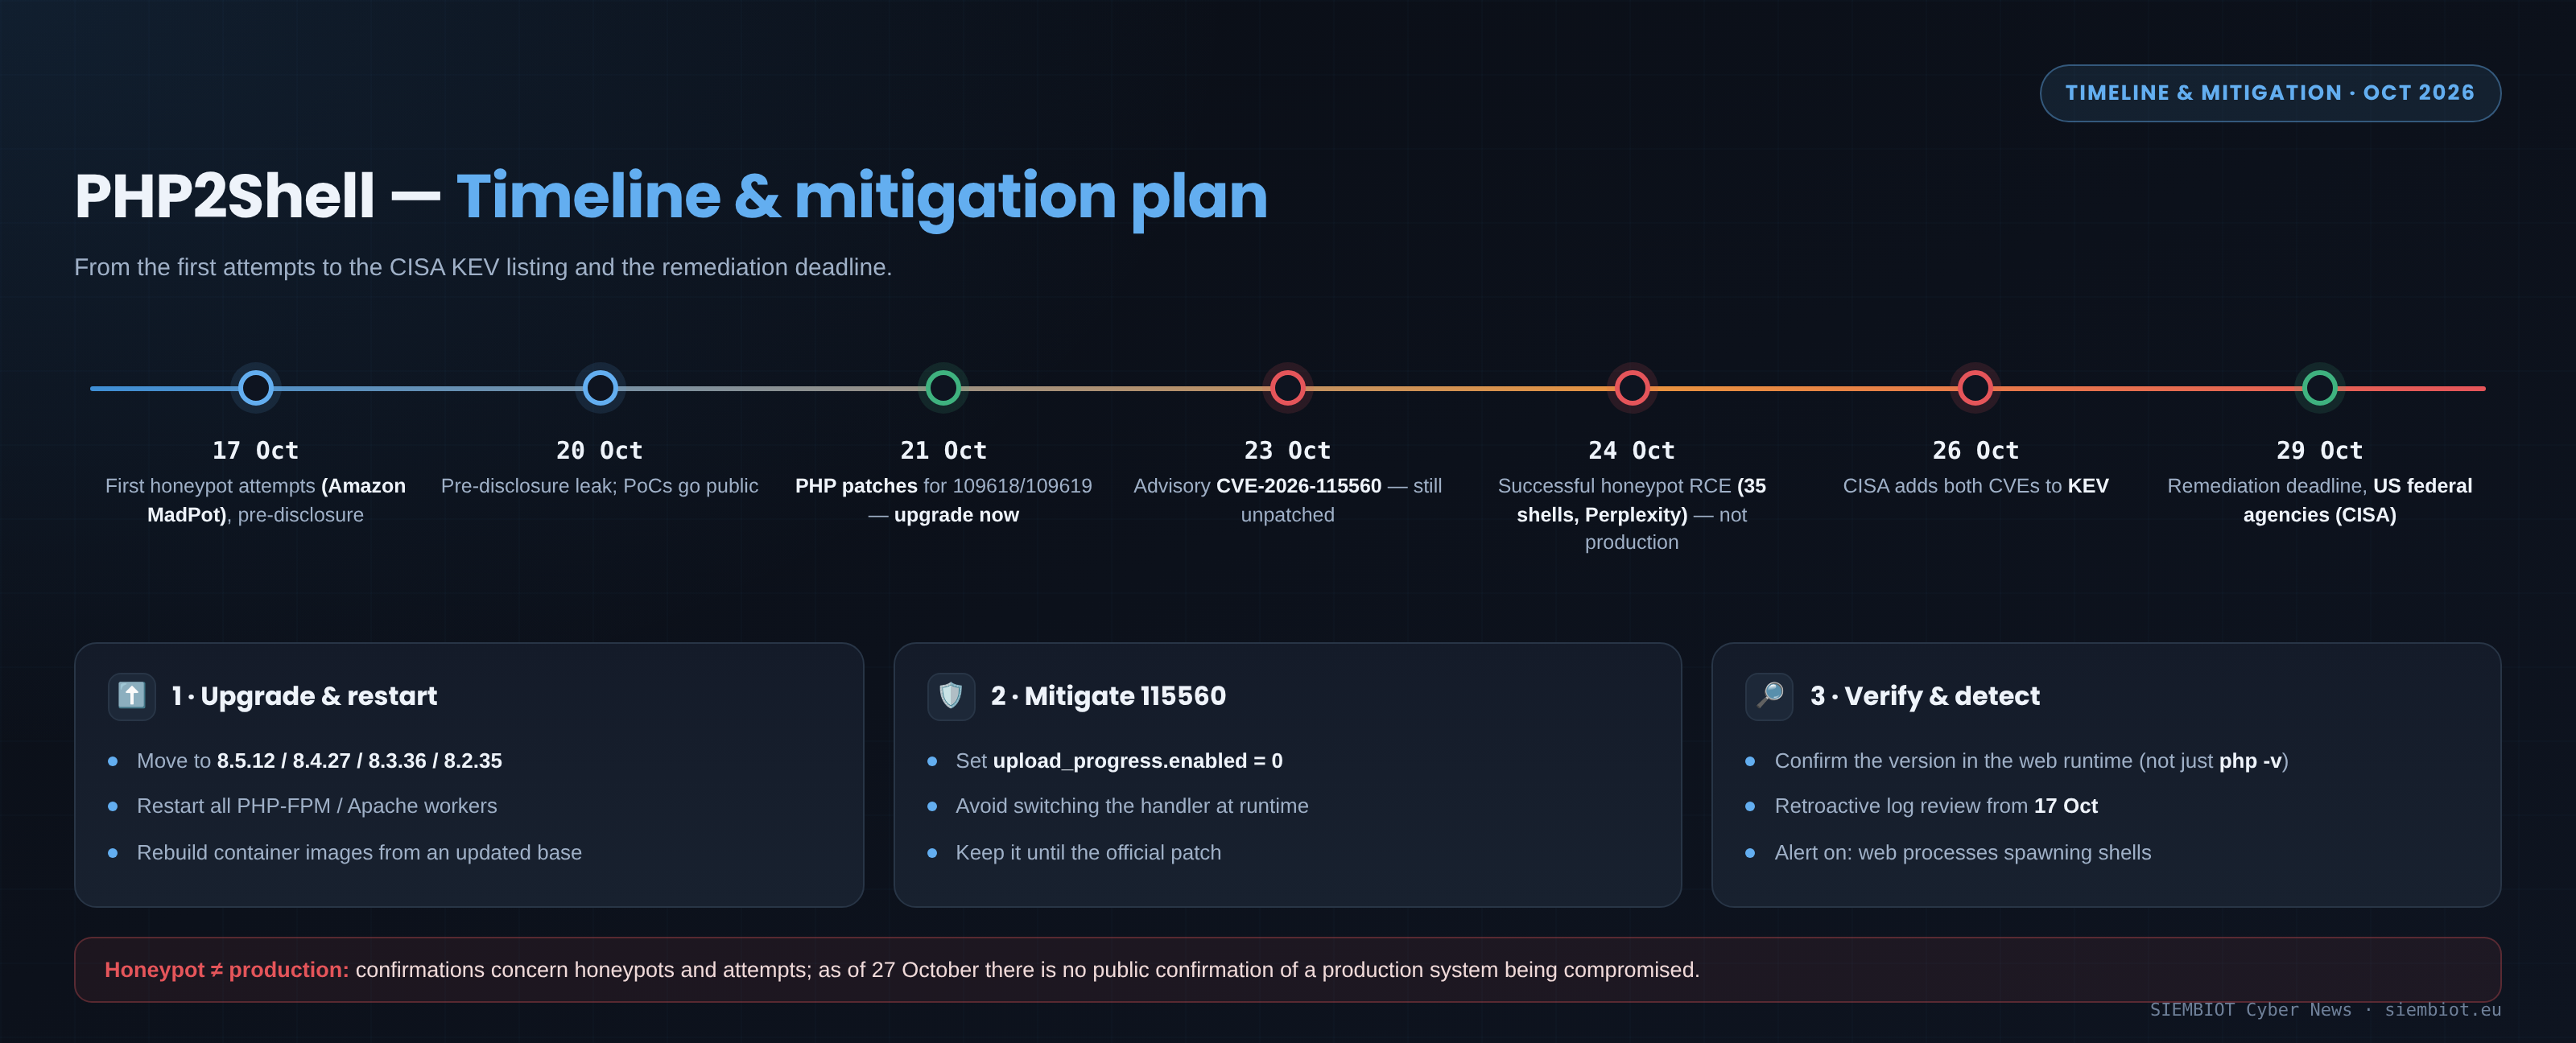
Naast het patchen beveelt het SOC een retroactieve analyse van blootgestelde systemen aan, ten minste vanaf 17 oktober 2026, waar telemetrie beschikbaar is. Correleer verdachte toegang met procesuitvoering, bestandswijzigingen, uitgaande verbindingen en authenticatiegebeurtenissen. Het ontbreken van telemetrie of alerts bewijst niet dat er geen misbruik heeft plaatsgevonden.
1. Procestelemetrie / EDR
Genereer een alert bij elk proces dat door php-fpm, php-cgi, httpd of apache2 wordt gestart en een shell of downloadtools opstart (sh, bash, dash, curl, wget, nc, python, perl). Bij normaal gebruik is dit gedrag zeldzaam en moet het worden behandeld als mogelijke compromittering.
2. Web- en PHP-logs
• Pieken van POST multipart/form-data-verzoeken vanaf dezelfde bron, vooral met een ongebruikelijk aantal parts of headers.
• Diep geneste veldnamen of verzoeken die PHP_SESSION_UPLOAD_PROGRESS bevatten, ook naar endpoints die geen uploads zouden moeten accepteren.
• Herhaalde HTTP 500-responses, crashes of onverwachte herstarts van PHP-workers.
• Misvormde of ongewoon lange PHPSESSID-cookies en herhaalde fouten (SIGSEGV, AH00052, zend_mm_heap corrupted, "Allowed memory size … in Unknown on line 0") in de PHP-, Apache- of FPM-logs.

3. Bestandssysteem en persistentie
• Nieuwe of gewijzigde PHP-bestanden in upload-, cache- of via het web toegankelijke mappen; controleer tijdstempel, eigenaar en inhoud.
• Nieuwe cronjobs voor de webservergebruiker, recent toegevoegde SSH-sleutels of accounts; ongebruikelijke uitgaande verbindingen die door webworkers worden opgezet.

4. Hoe u indicators of compromise (IoC's) gebruikt
Behandel IoC's als startpunt voor correlatie, niet als op zichzelf staand bewijs: sommige adressen kunnen tot anonimiseringsinfrastructuur behoren of in legitiem verkeer voorkomen. Een match bevestigt geen compromittering en rechtvaardigt geen automatische blokkering. Valideer de bron, datum en context van elke indicator en vergelijk deze met host- en netwerktelemetrie.
Incidentrespons: als er geloofwaardige aanwijzingen voor compromittering zijn
1. Isoleer het getroffen systeem en beperk de netwerktoegang zonder bewijsmateriaal te vernietigen.
2. Bewaar de logs en, waar mogelijk, een schijfimage en relevante geheugen-/procesartefacten.
3. Roteer alle inloggegevens waartoe het webproces toegang heeft: databasewachtwoorden, API-sleutels, tokens en .env-secrets.
4. Zet het onderzoek voort naar persistentie, exfiltratie en laterale beweging. Alleen PHP bijwerken verwijdert de toegang van een aanvaller niet als het systeem al gecompromitteerd was.
5. Escaleer naar het SOC-/IR-team en beoordeel de toepasselijke meldplichten (AVG, NIS2).
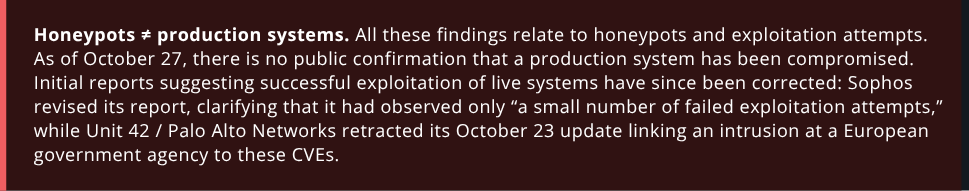
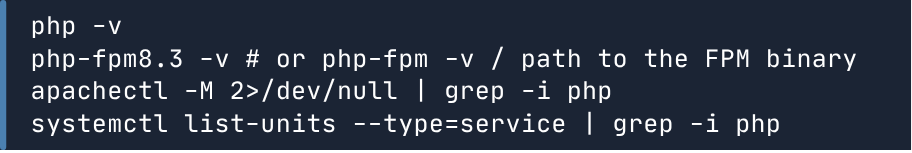
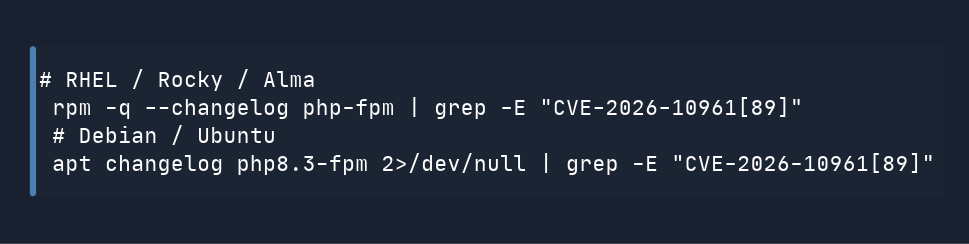
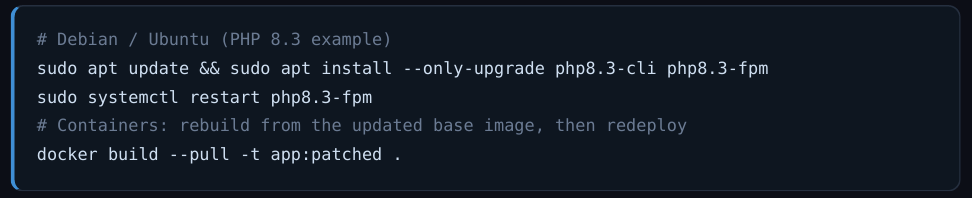 Controleer voor PHP 8.1 en ouder of uw distributeur gedocumenteerde gebackporte patches levert. Als er geen ondersteunde fix bestaat, plan dan een migratie. Bouw container-images opnieuw op basis van bijgewerkte base images en rol ze opnieuw uit; het bijwerken van de host werkt PHP in de container niet bij.