In het kort
Expertware, een Roemeens cybersecurity- en IT-bedrijf dat oplossingen ontwikkelt waarmee organisaties hun beveiliging en digitale weerbaarheid versterken, wijst op de beschikbaarheid van een gratis, opensource toolkit die binnen het door de EU gefinancierde OCCTET-project is ontwikkeld ter ondersteuning van de voorbereiding op de Cyber Resilience Act (CRA).
De toolkit omvat vier fasen: zelfevaluatie, het inventariseren van opensourcecomponenten, het beoordelen en documenteren van kwetsbaarheden en het hergebruiken van eerder gepubliceerde software-informatie.
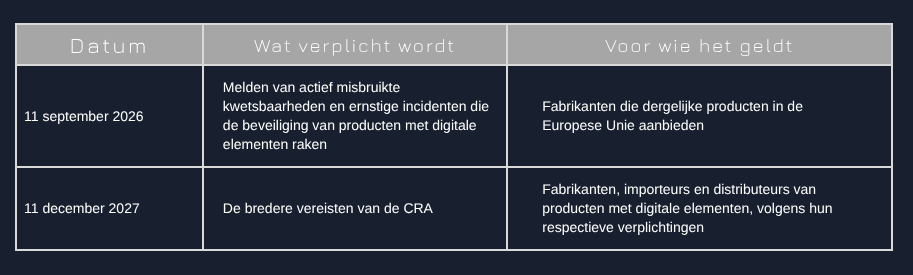
De eerste verplichtingen van de CRA gelden vanaf 11 september 2026; de bredere vereisten worden van kracht op 11 december 2027.
Afsluitend webinar van het OCCTET-project
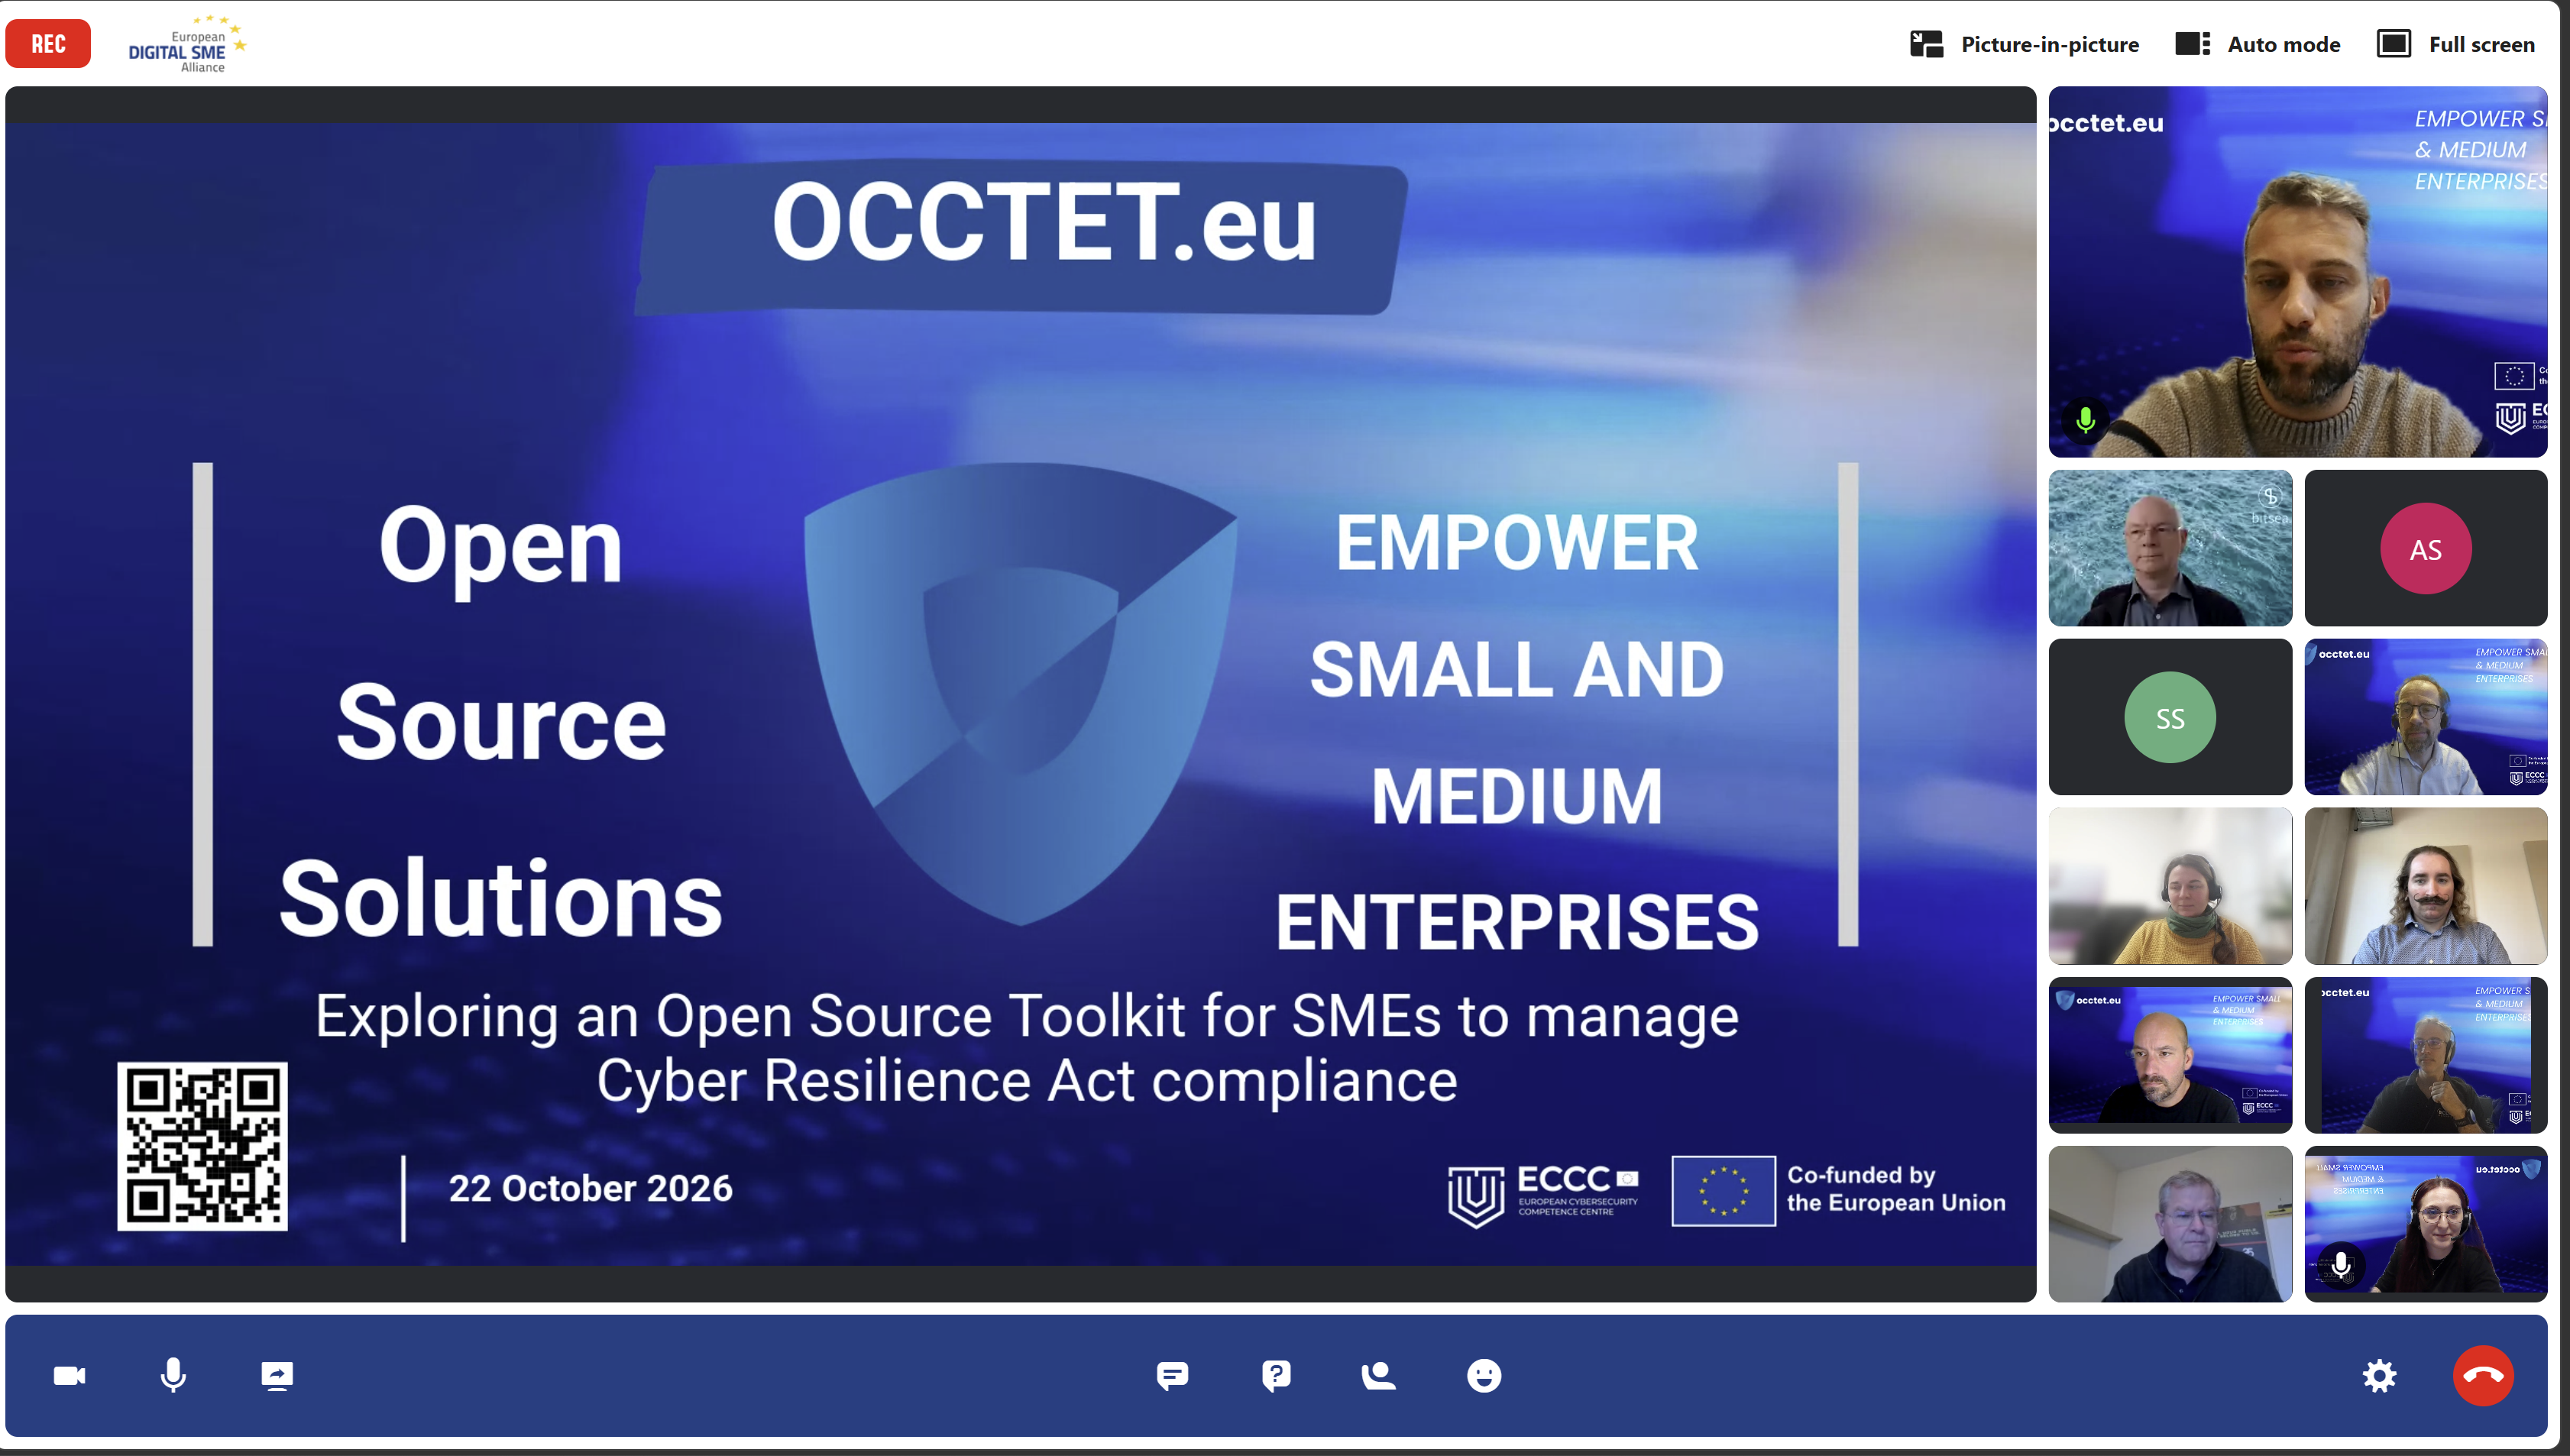
Tijdens het afsluitende webinar van het OCCTET-project op 22 oktober 2026 presenteerden Expertware en de consortiumpartners een gratis, opensource toolkit die is ontwikkeld om kleine en middelgrote ondernemingen (mkb) en opensourceprojecten te helpen zich voor te bereiden op de Cyber Resilience Act (CRA) van de Europese Unie.
De toolkit vertaalt complexe regelgeving naar praktische stappen die organisaties kunnen opnemen in hun softwareontwikkelings- en beveiligingsprocessen. Hij helpt hen hun gereedheid te beoordelen, vast te stellen welke opensourcecomponenten in hun producten worden gebruikt, kwetsbaarheden te beheren en te documenteren hoe beveiligingsrisico’s worden aangepakt.
Het consortium presenteerde de toolkit tijdens een recent webinar voor het mkb, opensourceprojecten, productteams en andere organisaties die op zoek zijn naar praktische, weinig belastende manieren om zich op de CRA voor te bereiden. Tijdens de sessie kwamen de verschillende onderdelen van de toolkit aan bod, werd getoond hoe bedrijven die kunnen gebruiken en vertelde een bedrijf hoe het de toolkit in de toekomst gaat inzetten.
Wat de eerste evaluaties lieten zien
Het eerste gebruik van het OCCTET-zelfevaluatieplatform heeft een veelvoorkomende uitdaging blootgelegd: veel mkb-bedrijven hebben beveiligingsmaatregelen getroffen, maar missen het inzicht, de documentatie en de consistente processen die nodig zijn om aan te tonen hoe softwarerisico’s worden beheerst.
„OCCTET biedt het mkb praktische handvatten en opensourcetools die gratis beschikbaar en eenvoudig in gebruik zijn, om zich voor te bereiden op de CRA en softwarekwetsbaarheden te beheren. Nu de CRA-deadlines naderen en kritieke kwetsbaarheden zich in hoog tempo aandienen, is het vermogen om risico’s te onderkennen en snel te reageren van groot belang.”
-Sebastien Heurtematte, projectcoördinator van OCCTET
„Het in stand houden van deze tools via actieve communities en blijvende samenwerking tussen mkb-bedrijven, ontwikkelaars en opensourcegemeenschappen is essentieel om op deze resultaten voort te bouwen en softwarebeveiliging toegankelijker te maken”, voegde Heurtematte toe.
Een praktische route van evaluatie naar actie
De OCCTET-toolkit combineert meerdere diensten die organisaties ondersteunen, van de eerste evaluatie tot en met kwetsbaarhedenbeheer en documentatie.
Mkb-bedrijven en opensourceprojecten kunnen de volgende diensten nu gebruiken en testen.
1. Gereedheid beoordelen
Het CRA-zelfevaluatieportaal helpt mkb-bedrijven te begrijpen hoe de CRA op hen van toepassing is, hun huidige gereedheid te beoordelen en te bepalen welke punten aandacht vragen. De gratis, begeleide evaluatie vertaalt de CRA-bepalingen naar gestructureerde vragen, scores en praktische aanbevelingen.
2. Softwarecomponenten in kaart brengen
Eclipse Apoapsis (OCCTET-instantie) brengt opensourcecomponenten, afhankelijkheden en licenties in kaart op basis van de OSS Review Toolkit en bekende kwetsbaarheden. Het kan ook uiteenlopende CRA-klare rapporten en compliance-artefacten genereren, waaronder Software Bills of Materials (SBOM’s), die een gestandaardiseerd overzicht geven van de softwarecomponenten in een product.
3. Bevindingen beoordelen en actie ondernemen
Bitsea Curator (OCCTET-instantie) combineert geautomatiseerde analyse met menselijke beoordeling, zodat gebruikers software-informatie kunnen verifiëren, kunnen inschatten of kwetsbaarheden hun producten raken, prioriteiten kunnen stellen en hun beslissingen kunnen vastleggen. Daarnaast ondersteunt het het opstellen van VEX-rapporten (Vulnerability Exploitability eXchange), waarin wordt vastgelegd of een product door een bekende kwetsbaarheid wordt geraakt.
4. Gedeelde software-informatie hergebruiken
VulnerableCode, een gefedereerde en open kwetsbaarhedendatabase, biedt essentiële informatie over opensourcepakketten, waaronder hun herkomst, licenties, beveiligingsadviezen, kwetsbaarheden en referentie-SBOM’s. VulnerableCode koppelt kwetsbaarheidsinformatie aan de softwarepakketten waarop die betrekking heeft, terwijl de openbare PurlDB-demonstrator het genereren van referentie-SBOM’s voor meer dan 20 miljoen pakketten ondersteunt.
Hoe de toolkit is getest
De toolkit is gevalideerd aan de hand van complexe, realistische scenario’s met softwareafhankelijkheden in tien verschillende technologische ecosystemen. De tests omvatten veelgebruikte opensourceprojecten, een grootschalige analyse van de volledige projectportefeuille van de Eclipse Foundation en een groeiend aantal praktijkcases uit het mkb. Deze uitgebreide validatie laat zien dat de toolkit overweg kan met uiteenlopende technologieën, projectomvangen en softwareketens.
Uit deze tests blijkt dat de toolkit complexe afhankelijkheidsstructuren kan analyseren, kwetsbaarheden kan opsporen, menselijke beoordeling kan ondersteunen en beveiligingsproblemen in de loop van de tijd kan volgen.
Aan de slag met OCCTET
Het project Open-Source Compliance: Comprehensive Techniques and Essential Tools (OCCTET) brengt toonaangevende bedrijven, cybersecurityexperts, vertegenwoordigers van het mkb en opensourceorganisaties samen om softwarebeveiliging en de voorbereiding op de CRA toegankelijker, transparanter en voordeliger te maken.
De toolkit en bijbehorende resources - beschikbaar op occtet.eu.
Testen met echte producten - organisaties die de diensten willen gebruiken met echte producten en ontwikkelprocessen en feedback willen geven voor de verdere verbetering ervan, kunnen terecht op de OCCTET Get Engaged-pagina.
OCCTET vormt een aanvulling op het werk van de projectpartners om organisaties en opensourcegemeenschappen te helpen zich voor te bereiden op de CRA. Binnen de Open Regulatory Compliance (ORC) Working Group ontwikkelen de deelnemers door de gemeenschap gedragen specificaties, richtlijnen, trainingen en andere hulpmiddelen om de implementatie van de CRA in het hele opensource-ecosysteem te ondersteunen.
Tot die hulpmiddelen behoort de gratis ORC Learning Hub, die praktische, rolgerichte training biedt waarmee opensourceontwikkelaars, maintainers, project stewards, productteams en beveiligings- en complianceprofessionals begrijpen hoe de CRA op hun werk van toepassing is en de vereisten in de praktijk kunnen brengen.
Over het OCCTET-project
Open Source Compliance: Comprehensive Techniques and Essential Tools (OCCTET) is een door de EU gefinancierd initiatief dat het mkb en opensourceprojecten helpt te voldoen aan de cybersecurity- en compliancevereisten van de Cyber Resilience Act. Onder coördinatie van de Eclipse Foundation ontwikkelt het project een geïntegreerde suite van gratis, opensource tools voor gereedheidsbeoordeling, analyse van softwareafhankelijkheden, kwetsbaarhedenbeheer, SBOM-generatie en compliancedocumentatie.
Lees meer op occtet.eu.
Het OCCTET-project heeft financiering ontvangen uit het programma Digitaal Europa in het kader van subsidieovereenkomst nr. 101190474. De inhoud geeft niet noodzakelijkerwijs het standpunt van de Europese Commissie weer. De Europese Commissie is niet aansprakelijk voor enig gebruik van de hierin opgenomen informatie.
Over Expertware
Expertware is een Roemeens IT- en cybersecuritybedrijf dat in 2006 werd opgericht en ruime ervaring heeft met het ontwikkelen van technologische oplossingen en het leveren van cybersecuritydiensten in heel Europa. De expertise omvat Security Operations Centres (SOC’s), managed cybersecuritydiensten, cloud- en hybride infrastructuren, cybersecurityplatformen en complexe enterprise-IT-omgevingen.
Expertware is het bedrijf achter SIEMBIOT, een geïntegreerd cybersecurityplatform dat beveiligingsmonitoring, threat intelligence, kwetsbaarhedenbeheer en incidentrespons samenbrengt. Met SIEMBIOT en zijn cybersecurityadvies helpt Expertware organisaties hun securityhouding te versterken, cyberrisico’s te beheersen en te voldoen aan regelgeving via de speciale compliancemodule, waaronder de NIS2-richtlijn en de Cyber Resilience Act (CRA).
Via zijn betrokkenheid bij Europese onderzoeks- en innovatie-initiatieven zoals OCCTET draagt Expertware ook bij aan de ontwikkeling van praktische tools waarmee organisaties hun cybersecuritymaturiteit kunnen beoordelen en zich kunnen voorbereiden op veranderende regelgeving.
Lees meer op expertware.net

30 dagen cyberverdediging op ondernemingsniveau
Stap in de toekomst van cyberbeveiliging met volledige toegang tot een uniform, intelligent platform — 30 dagen gratis. Versterk uw beveiligingsteam met:
Geavanceerde SIEM voor realtime inzicht, slimme alarmering en diepgaande forensische analyse in cloudomgevingen, omgevingen op locatie en hybride omgevingen
Continu kwetsbaarheidsbeheer om risico's over alle bedrijfsmiddelen heen te identificeren, te prioriteren en te verhelpen
Realtime cyberdreigingsinformatie, rechtstreeks geïntegreerd in uw werkstromen, met wereldwijde inzichten en aanvallersprofielen
AI-gestuurde dreigingsdetectie die leert van uw omgeving, meldingen in duidelijke taal uitlegt en vervolgstappen voorstelt
Ingebouwde nalevingsgereedheid voor NIS2, AVG, ISO 27001 en meer, met geautomatiseerde rapportage en auditinstrumenten
Of u nu een slanke SOC beheert of een volwaardig beveiligingsteam op ondernemingsniveau leidt, dit platform geeft u de middelen om sneller te detecteren, slimmer te reageren en voorop te blijven lopen op veranderende dreigingen — zonder de complexiteit.
Ervaar bescherming op ondernemingsniveau, gestroomlijnde werkstromen en volledige controle.
Uw voorsprong van 30 dagen begint nu.
Ontgrendel uw gratis proefperiode van 30 dagen