Plataforma de intercambio CTI de SIEMBIOT

La plataforma de intercambio CTI de SIEMBIOT permite compartir de forma segura y en tiempo real inteligencia de ciberamenazas validada, lógica de detección y playbooks mediante una integración basada en API. Diseñada para equipos SOC, investigadores y CSIRT nacionales, fomenta la colaboración impulsada por la comunidad y garantiza un control de acceso robusto, trazabilidad y actualizaciones continuas para reforzar la detección y acelerar la respuesta a incidentes.

Plataforma de intercambio CTI de SIEMBIOT

Caso de uso: plataforma de intercambio CTI de SIEMBIOT

La plataforma de intercambio de CTI de SIEMBIOT proporciona una base segura y colaborativa para compartir en tiempo real inteligencia sobre ciberamenazas (CTI). Construida sobre tecnologías de API web, la plataforma de intercambio está diseñada para conectar a los participantes - incluidos investigadores, equipos de operaciones de seguridad y organizaciones socias - en un entorno fluido y seguro para el intercambio de contenido crítico de detección y respuesta.

Finalidad y capacidades

Este intercambio de CTI es más que un flujo de datos estáticos. Permite un intercambio dinámico, impulsado por la comunidad, de información sobre amenazas que incluye:

  • Consultas de búsqueda proactiva de amenazas desarrolladas por participantes y expertos

  • Guías operativas de respuesta y remediación adaptadas a patrones de ataque específicos

  • Ejercicios de formación para simular y probar estrategias de ciberseguridad

Estos artefactos se verifican dentro del entorno SIEMBIOT y se comparten en formatos estructurados y legibles por máquina a través de puntos de conexión de API seguros. Esto facilita la integración con las propias herramientas SOC o SIEM de cada participante.

Cómo funciona

Las organizaciones incorporadas al portal de investigación de SIEMBIOT pueden contribuir creando y probando consultas de búsqueda de amenazas, simulaciones y playbooks. Una vez validados, estos elementos se etiquetan, se versionan y se publican a través de la capa de intercambio de CTI.

Los usuarios y socios autorizados pueden suscribirse a la plataforma y utilizar llamadas API GET para obtener:

  • Lógica de detección de amenazas nueva y actualizada

  • Procedimientos de respuesta a incidentes probados

  • Ejercicios y materiales de formación de equipo rojo / equipo azul
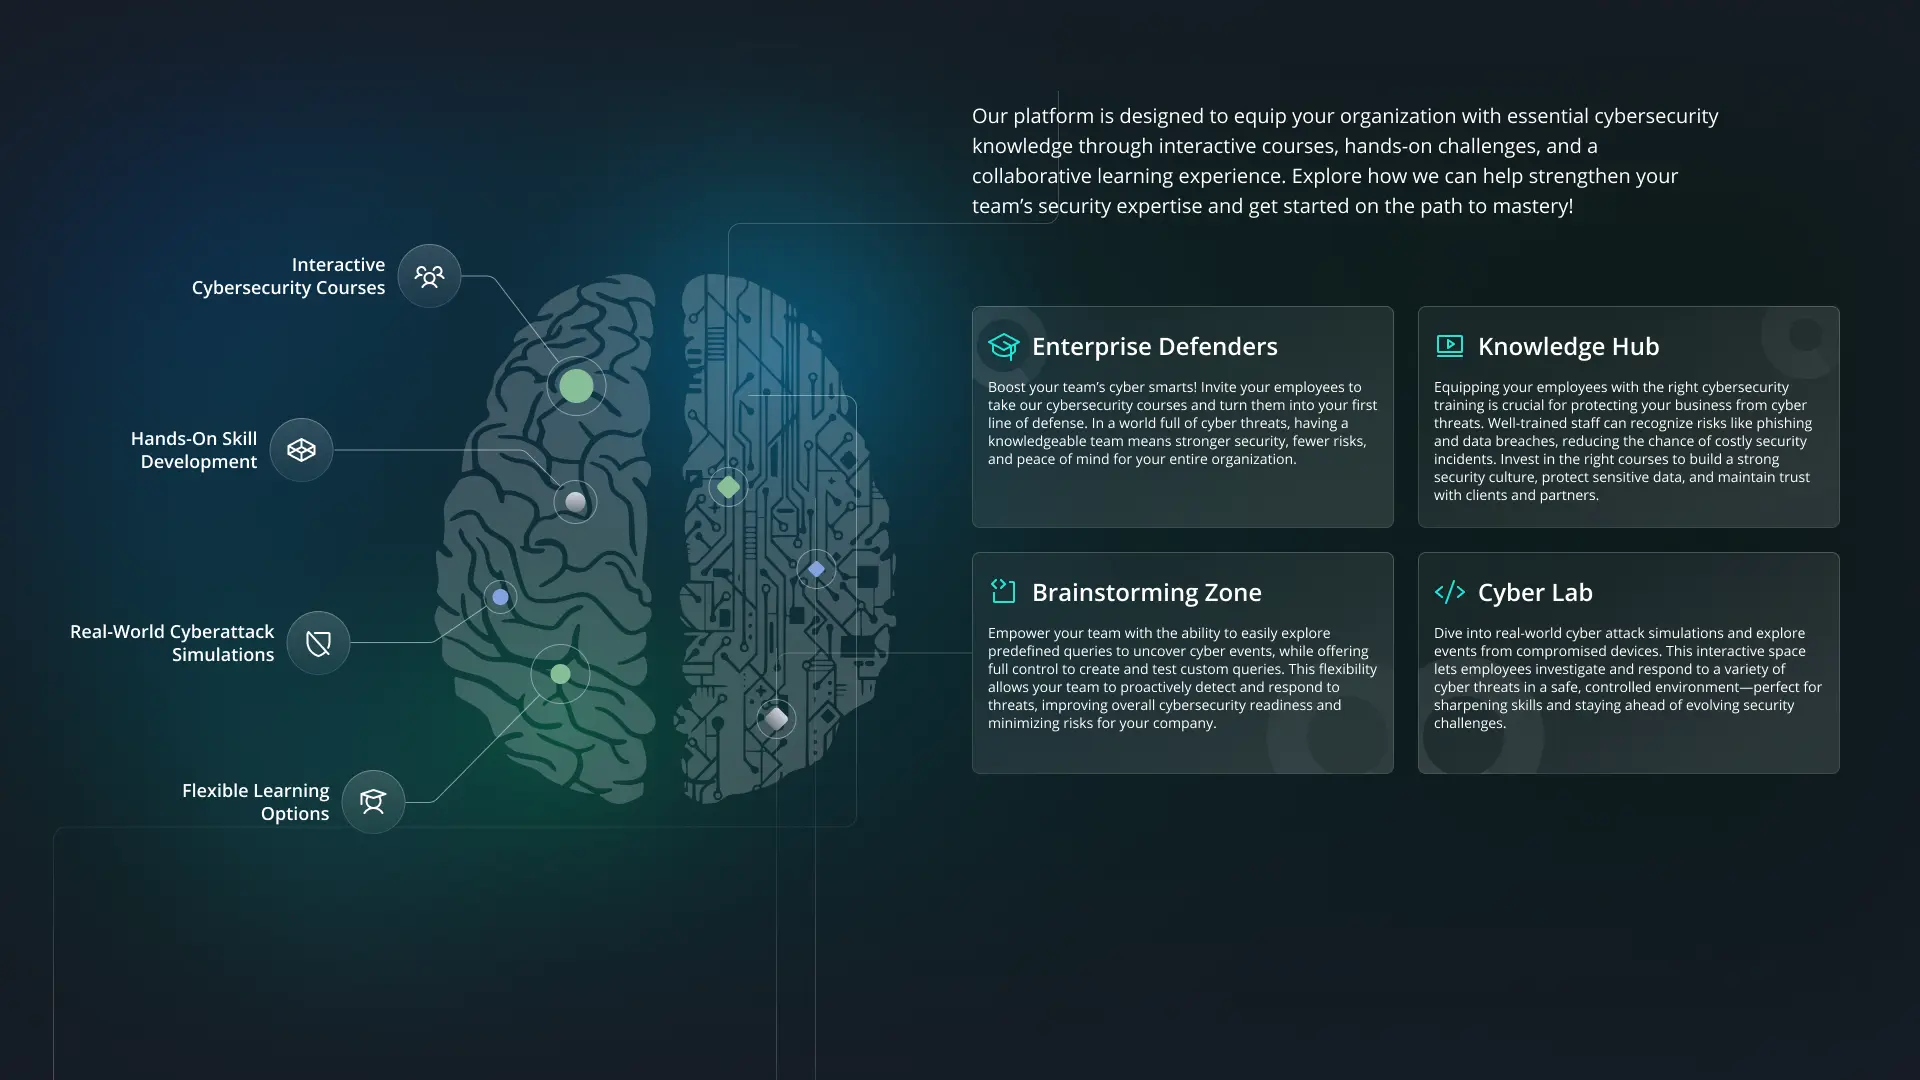
Plataforma segura y colaborativa para compartir CTI
La plataforma de intercambio CTI de SIEMBIOT ofrece un entorno seguro, basado en API, para compartir en tiempo real inteligencia de amenazas y contenido de detección, conectando a investigadores, equipos SOC y socios de forma fluida y fiable.
Inteligencia de amenazas dinámica e impulsada por la comunidad
La plataforma permite compartir de forma dinámica consultas de búsqueda proactiva de amenazas verificadas, guías operativas de respuesta y ejercicios de formación en formatos legibles por máquina, lo que garantiza una integración sencilla con las herramientas SOC y SIEM.
Acceso controlado con seguridad y trazabilidad robustas
El acceso al intercambio CTI está estrictamente controlado. Las organizaciones verificadas utilizan acceso a la API basado en roles para publicar y suscribirse a inteligencia validada. Toda la actividad se registra, se versiona y se audita para una rendición de cuentas y una trazabilidad completas.
Acelerar la detección y mejorar la ciberresiliencia
Adoptar la plataforma potencia la detección de amenazas con consultas probadas, mejora la colaboración dentro de una comunidad de seguridad de confianza, reduce los falsos positivos mediante la validación compartida y garantiza actualizaciones continuas sobre amenazas emergentes y sus respuestas.
Participantes objetivo

La plataforma de intercambio de CTI está diseñada para:

  • Organizaciones cliente con entornos SOC o SIEM que buscan inteligencia actualizada

  • Investigadores de ciberseguridad que desarrollan nuevos métodos de detección

  • CSIRT y CERT nacionales que colaboran entre sectores y entre Estados miembros de la UE

Seguridad y control

El intercambio funciona con un modelo de acceso controlado. Solo las organizaciones y los usuarios verificados y registrados pueden:

  • Publicar contenido en el repositorio de CTI

  • Suscribirse a inteligencia validada

  • Consultar la plataforma mediante llamadas a la API autorizadas por rol

Todos los intercambios se registran y se versionan para garantizar la trazabilidad y la reproducibilidad de la investigación y de las respuestas.

Ventajas

A través de la plataforma de intercambio de CTI de SIEMBIOT, las organizaciones pueden:

  • Acelerar la detección adoptando consultas probadas en el campo

  • Mejorar la coordinación con un ecosistema federado de expertos en seguridad

  • Reducir los falsos positivos con validación compartida y puntuación de amenazas

  • Mantenerse al día sobre los vectores de amenaza emergentes mediante la investigación colaborativa

La plataforma cierra la brecha entre la detección y la respuesta, y convierte la ciberresiliencia compartida en una realidad práctica para organizaciones de todos los tamaños.

Otros casos de uso

Siembiot es una plataforma de ciberseguridad modular que integra monitorización SIEM en tiempo real, gestión proactiva de vulnerabilidades e intercambio global de inteligencia sobre amenazas. Diseñada para apoyar la colaboración entre socios europeos e internacionales, su tenant de demostración, su lago de datos, su portal de formación y su plataforma de intercambio de CTI permiten a organizaciones de todo el mundo innovar, compartir conocimiento y reforzar la ciberdefensa a escala global.

Cloud image

30 días de ciberdefensa de nivel empresarial

Dé el paso hacia el futuro de la ciberseguridad con acceso completo a una plataforma unificada e inteligente — gratis durante 30 días. Potencie a su equipo de seguridad con:

  • SIEM avanzado para visibilidad en tiempo real, alertas inteligentes y análisis forense profundo en entornos en la nube, locales e híbridos

  • Gestión continua de vulnerabilidades para identificar, priorizar y remediar riesgos en todos los activos

  • Inteligencia sobre ciberamenazas en vivo integrada directamente en sus flujos de trabajo, con información global y perfiles de atacantes

  • Detección de amenazas impulsada por IA que aprende de su entorno, explica las alertas en lenguaje claro y sugiere los siguientes pasos

  • Preparación integrada para el cumplimiento de NIS2, RGPD, ISO 27001 y más, con informes automatizados y herramientas de auditoría

Tanto si gestiona un SOC reducido como un equipo de seguridad empresarial a gran escala, esta plataforma le ofrece las herramientas para detectar más rápido, responder con más inteligencia y anticiparse a las amenazas en evolución, sin complicaciones.

Disfrute de protección de nivel empresarial, flujos de trabajo optimizados y control total.

Su ventaja de 30 días comienza ahora.

Desbloquee su prueba gratuita de 30 días

