Capas arquitectónicas principales
1. Capa de infraestructura física y virtual
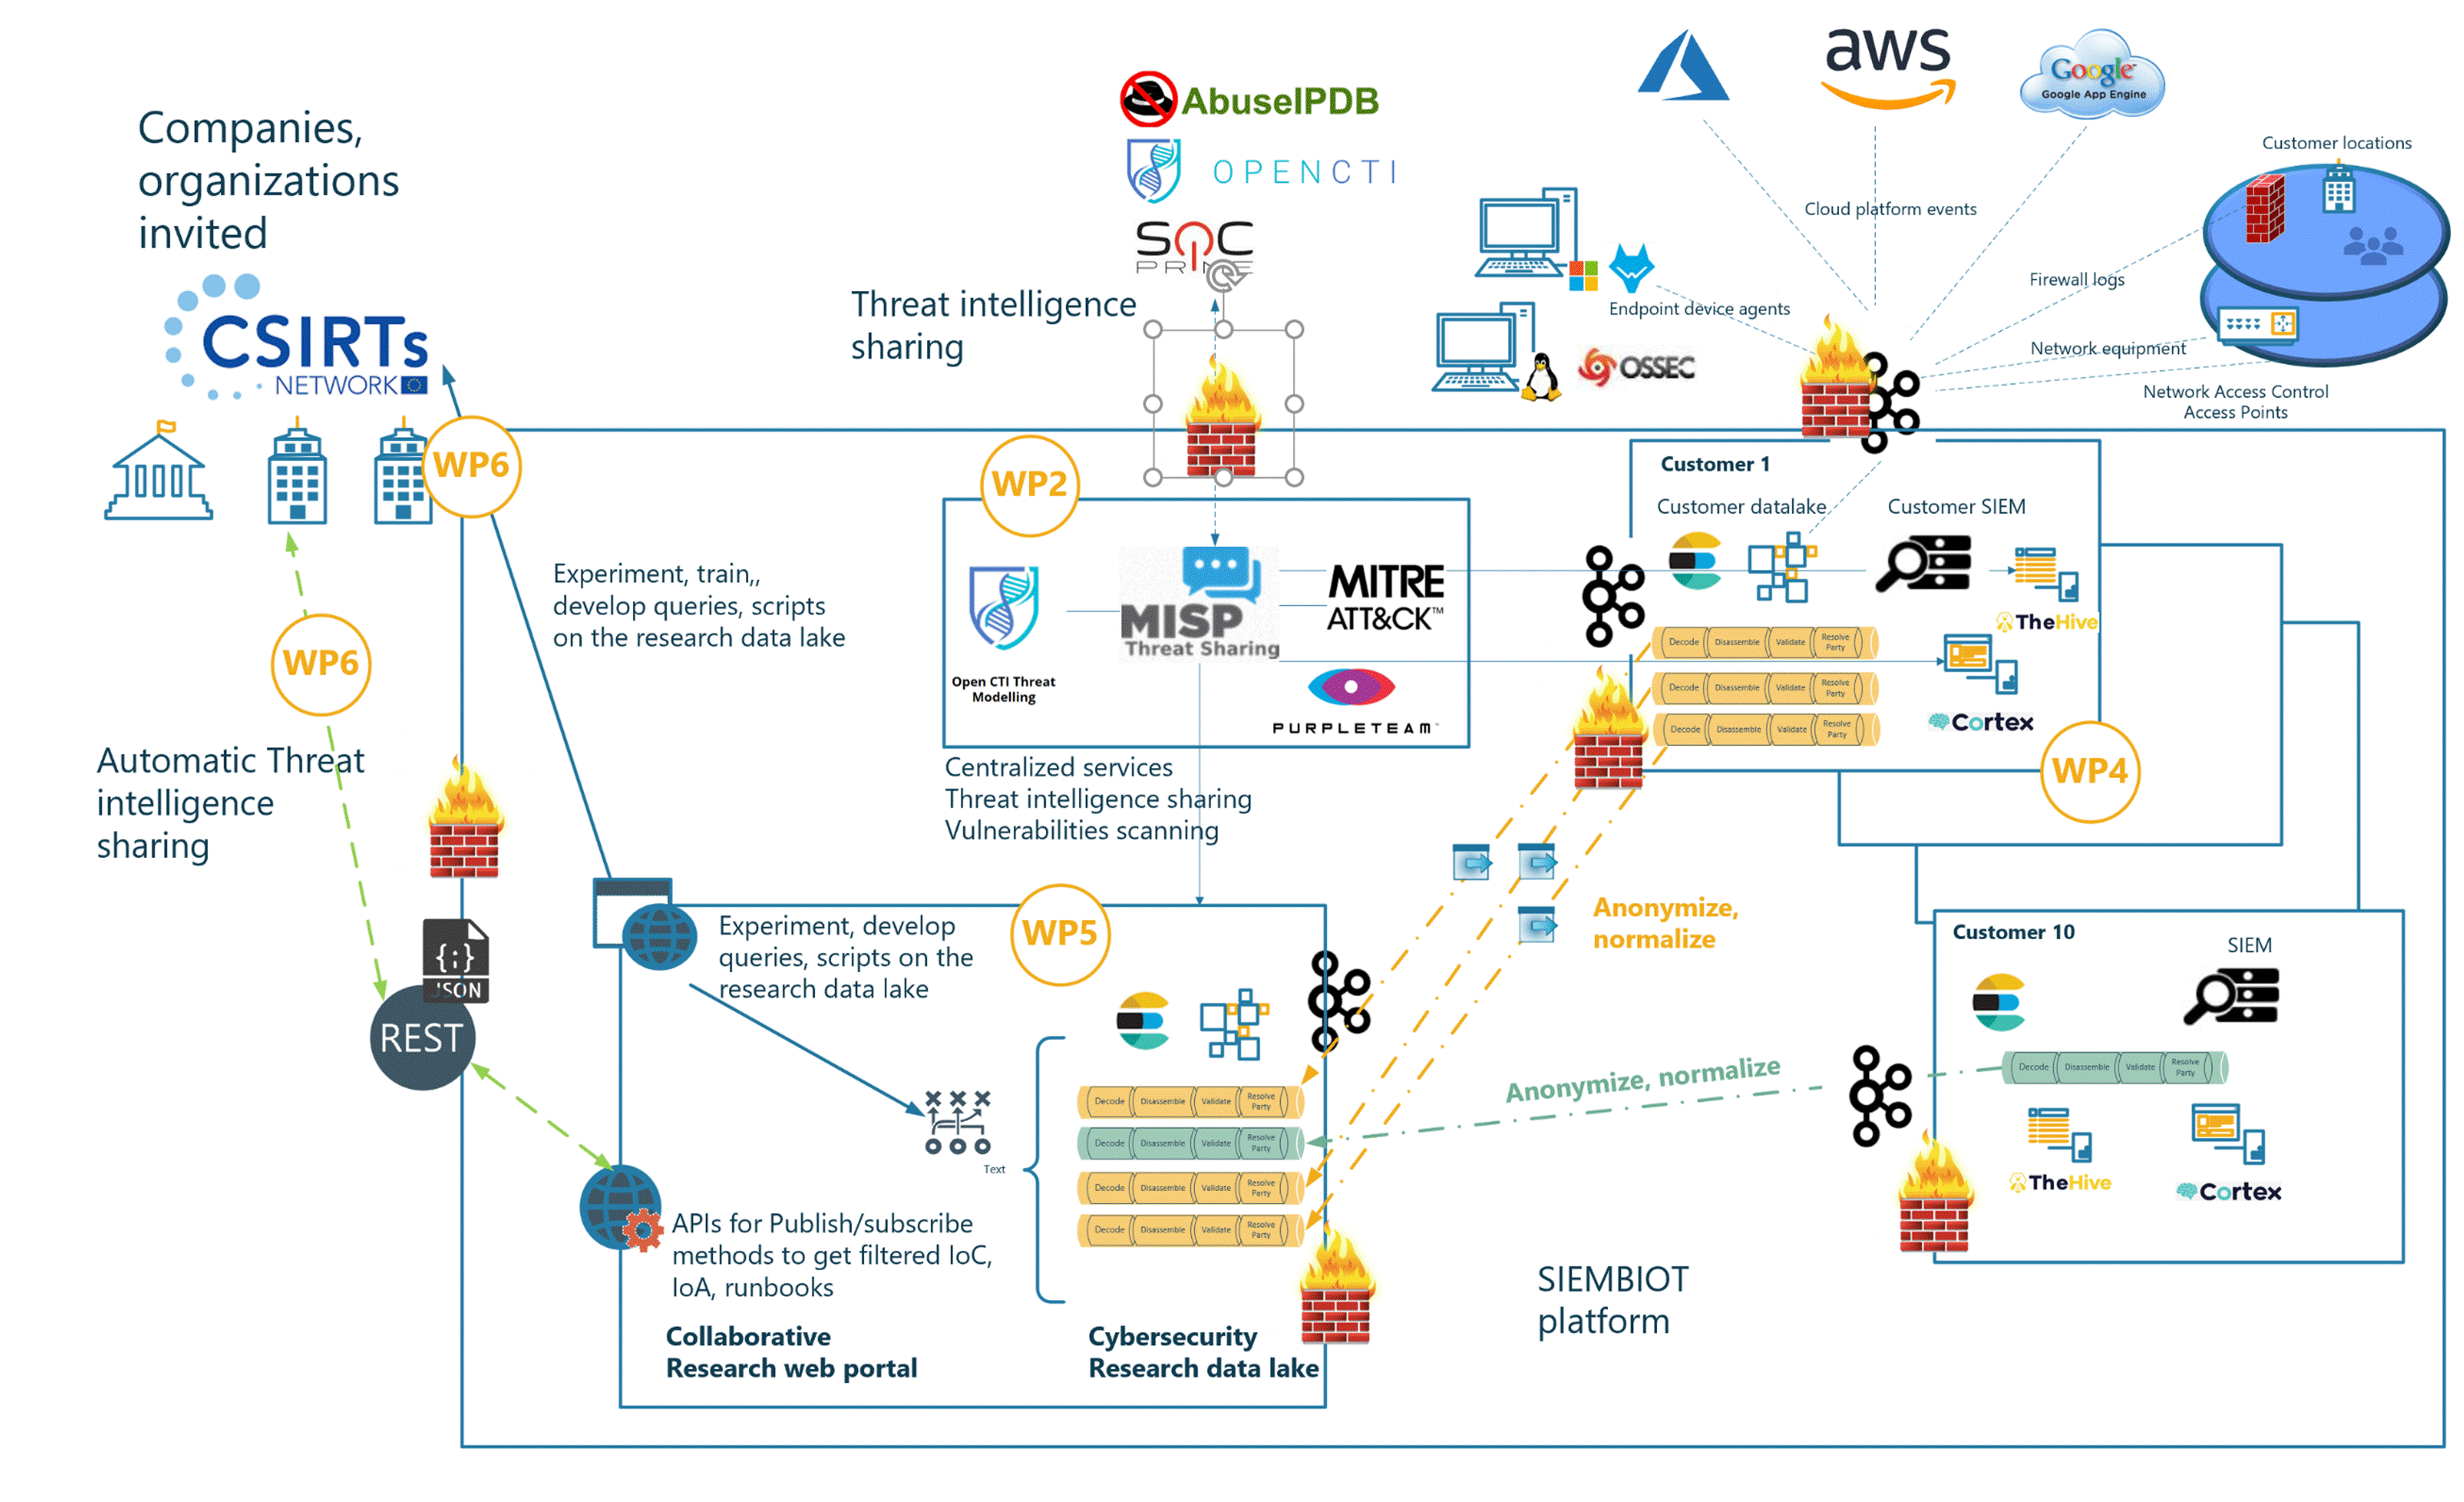
La plataforma está construida sobre clústeres de alta disponibilidad con nodos de procesamiento híbridos, almacenamiento redundante (SAN + vSAN) y dispositivos de red y seguridad redundantes. Todos los entornos virtuales están segmentados mediante VLAN, cortafuegos virtuales (VDOM) y conmutadores virtuales (vSwitches) para aislar a los tenants y los servicios. Toda la comunicación se realiza mediante TLS con autenticación por certificados de cliente/servidor (RSA 2048/4096 con SHA256 ).
2. Entornos lógicos:
Módulos SOCaaS de tenants: entornos aislados que simulan SIEM y SOC reales para pymes y organismos públicos.
Plataforma de servicios compartidos: aloja la CTI central, MISP, el motor de correlación y los escáneres de vulnerabilidades que usan todos los tenants.
POD de investigación y formación: un lago de datos anonimizado y un portal de investigación para analizar patrones de amenazas y simulaciones en ciberpolígono.
3. Capa de inteligencia de amenazas y analítica
Las instancias de OpenCTI (v6.0.5), MISP y Cortex proporcionan ingesta, análisis y enriquecimiento estructurados de CTI.
Los conectores de API REST alimentan datos de más de 10 fuentes (AlienVault, MITRE, AnyRun, etc.).
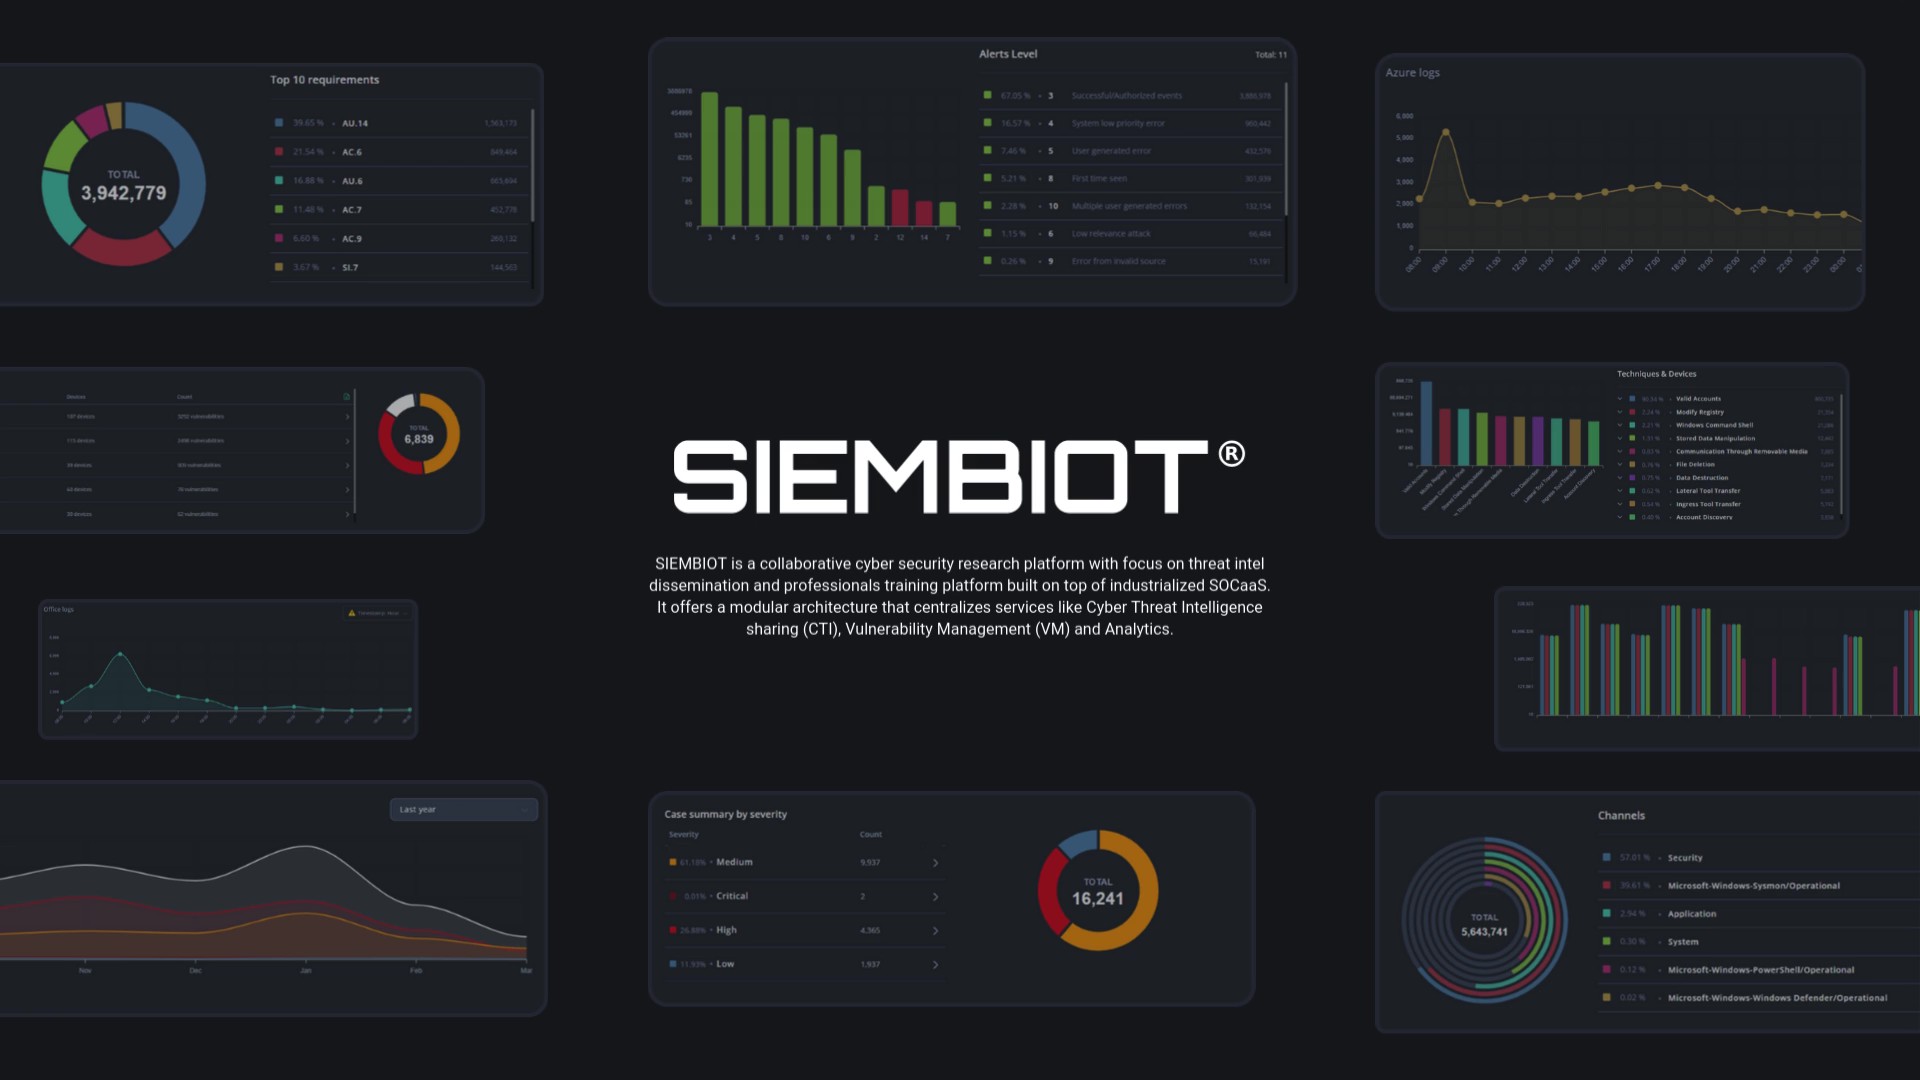
Los paneles de SOC visualizan la puntuación de confianza, los indicadores y las métricas de respuesta a incidentes.
4. Capa de acceso y orquestación
Los servicios DNS, LDAP, PAM y NTP gestionan la autenticación y la orquestación.
Acceso web a través de un portal seguro con certificados TLS de 4096 bits.
Las VLAN de gestión aíslan los servicios administrativos de los planos de datos y de usuario.