Lago de datos de formación e investigación de SIEMBIOT

Una piedra angular de la plataforma SIEMBIOT es su lago de datos de formación e investigación, un entorno especializado diseñado para facilitar tanto la educación en ciberseguridad como la investigación de vanguardia en detección de amenazas. Este caso de uso permite a profesionales, analistas, estudiantes e investigadores trabajar con datos de seguridad reales y anonimizados en un marco seguro, organizado y flexible.

Lago de datos de formación e investigación de SIEMBIOT
Caso de uso: Lago de datos de formación e investigación

Una piedra angular de la plataforma SIEMBIOT es su lago de datos de formación e investigación, un elemento clave para la formación práctica en ciberseguridad, el desarrollo de la detección de amenazas y la investigación colaborativa. Diseñado para funcionar sobre la infraestructura SOCaaS industrializada de la plataforma, este entorno ofrece un marco realista y seguro en el que organizaciones verificadas pueden experimentar con datos de seguridad anonimizados en tiempo real, recopilados de múltiples tenants de distintos sectores y geografías.

Al simular diversos escenarios operativos y agregar telemetría de tecnologías y superficies de ataque variadas, el lago de datos permite:

  • Desarrollo y validación práctica de consultas de detección, correlación de CTI y modelos de detección de anomalías

  • Formación de profesionales y estudiantes de ciberseguridad con datos realistas y anonimizados

  • Colaboración entre organizaciones mediante recursos compartidos e investigación revisada por pares

  • Experimentación con playbooks y estrategias de remediación automatizadas

  • Cerrar la brecha entre la teoría y la práctica en un entorno seguro y modular

Funciona como una interfaz crítica donde el conocimiento teórico se encuentra con la experimentación práctica, acelerando tanto el desarrollo de habilidades como la innovación en ciberseguridad en toda la comunidad SIEMBIOT.
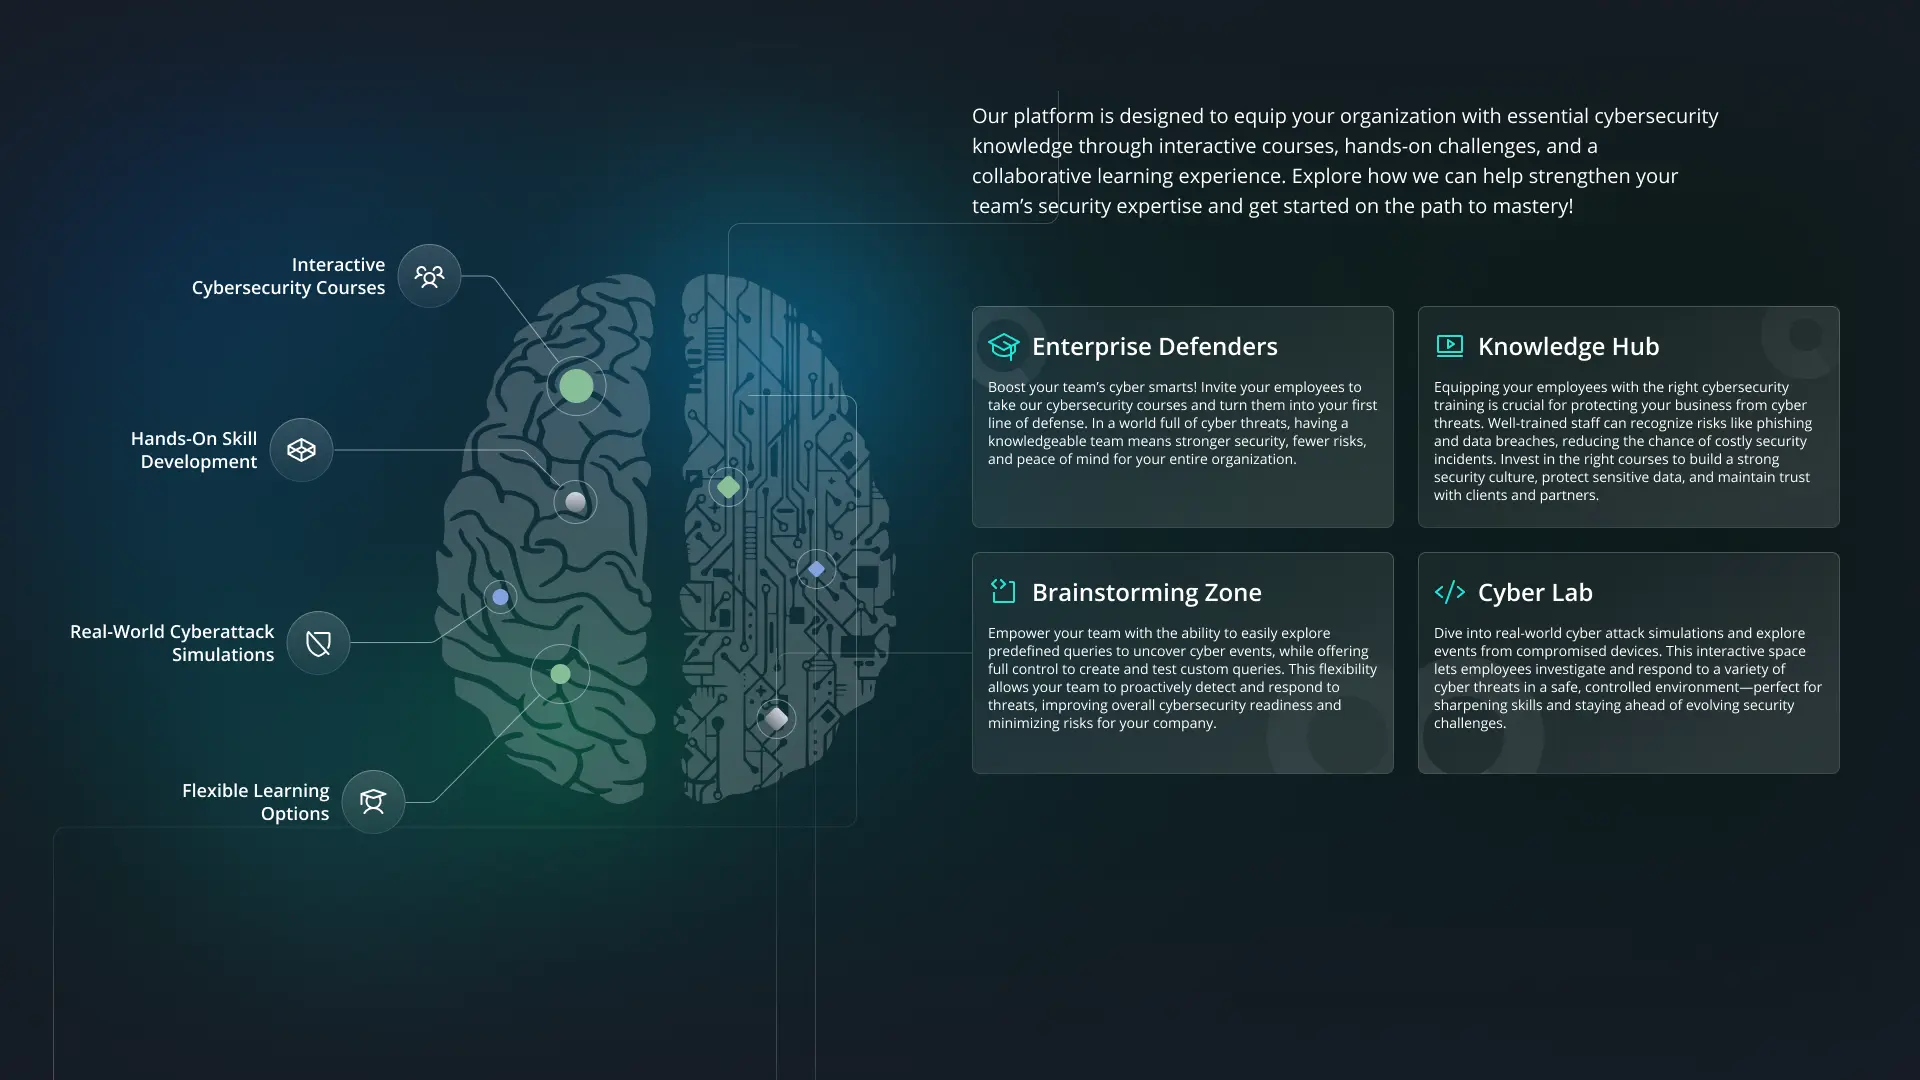
Recursos de aprendizaje compartidos
Explore un completo portal de consultas seleccionadas, fuentes de inteligencia de amenazas y manuales de detección, revisados por pares, reutilizables y accesibles para todos. Un Salón de la Fama destaca a los principales colaboradores y fomenta la colaboración y el intercambio de conocimientos.
Formación personalizable para organizaciones
Laboratorios interactivos y contenido a medida, adaptados al nivel de madurez de su equipo. Cada organización obtiene un espacio dedicado con ejercicios prácticos, materiales personalizables y seguimiento del progreso, que permite itinerarios de aprendizaje alineados con objetivos específicos.
Entorno de pruebas realista y validado
Simule amenazas reales con datos de seguridad de alta calidad de múltiples sectores. Un tenant de demostración y una canalización estándar ofrecen un entorno fiable y realista para la formación y la experimentación, que refleja las condiciones reales de un SOC.
Investigación, experimentación y publicación
Desarrolle, pruebe y comparta nuevas técnicas de detección con la comunidad de ciberseguridad. Las organizaciones pueden ejecutar simulaciones, automatizar respuestas y compartir resultados validados a través de la plataforma de SIEMBIOT, impulsando la innovación en toda Europa.
Portal de formación modular

El portal de formación e investigación se divide en dos dominios principales:

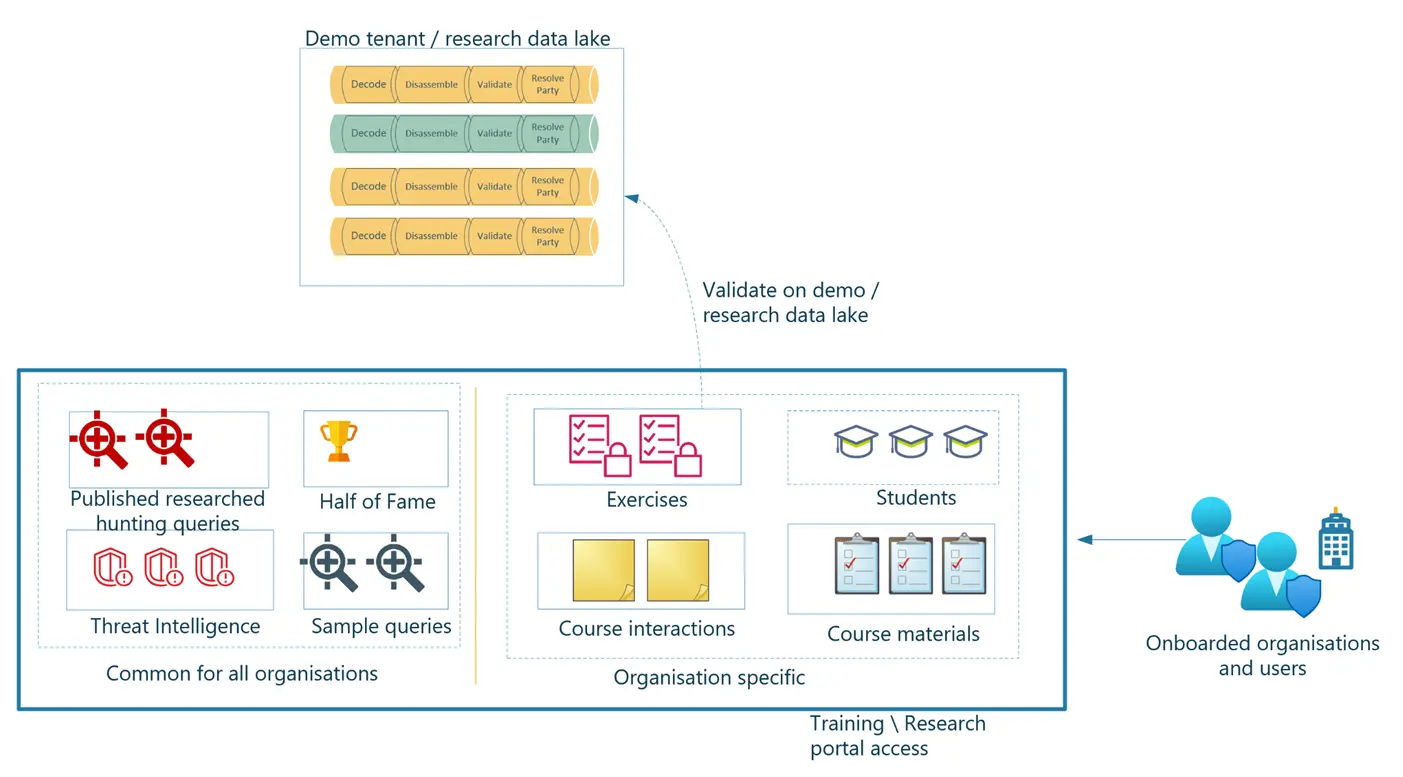
  • Comunes a todas las organizaciones:

    • Consultas de búsqueda de amenazas investigadas y publicadas: consultas seleccionadas y revisadas por pares que reflejan casos de uso de detección reales.

    • Fuentes de inteligencia de amenazas: señales de CTI anonimizadas y agregadas de todos los participantes.

    • Consultas y playbooks de ejemplo: bloques reutilizables para desarrollar o personalizar estrategias de detección.

    • Salón de la Fama: reconocimiento de las contribuciones sobresalientes de usuarios o instituciones que han aportado contenido de detección valioso.

  • Áreas específicas de cada organización:

    • Ejercicios: laboratorios interactivos que simulan ataques y respuestas defensivas con datos reales del lago de datos.

    • Interacciones y materiales del curso: contenido educativo personalizable, adaptado a diferentes niveles de madurez o áreas de interés.

    • Estudiantes y seguimiento del progreso: herramientas de seguimiento para instructores y administradores de programas.

Este diseño garantiza que, mientras los recursos compartidos aceleran el aprendizaje colectivo, cada organización conserve la capacidad de personalizar su propio espacio educativo y de investigación.

Entorno validado y realista

En el centro de esta capacidad se encuentra un tenant de demostración y lago de datos de investigación, donde los eventos de seguridad recopilados de múltiples organizaciones incorporadas se decodifican, desensamblan, validan y resuelven primero mediante una canalización estandarizada. Esto garantiza la calidad y la coherencia de los datos antes de utilizarlos en investigación o formación.

Estos tenants de demostración simulan una variedad de entornos reales - capturando telemetría de distintos sectores, tecnologías y geografías - y crean un panorama de amenazas realista que refleja los desafíos operativos a los que se enfrentan los SOC modernos.

Desarrollo y experimentación de detección

Una vez que una organización ha sido verificada e incorporada, los usuarios pueden experimentar libremente dentro de la plataforma:

  • Cree y pruebe consultas de detección de IoC e IoA

  • Desarrolle y simule guías operativas automatizadas de respuesta a incidentes

  • Realice simulaciones de equipo azul/equipo rojo utilizando flujos de datos derivados de contextos organizativos reales

Estos experimentos se validan primero con el lago de datos de demostración antes de publicarse en el ecosistema SIEMBIOT en general, lo que garantiza que solo se difunda contenido preciso y eficaz.

Investigación colaborativa y difusión

El lago de datos de formación e investigación no solo respalda la formación, sino que también fomenta la colaboración entre organizaciones. Al permitir que organizaciones verificadas de la UE, CSIRT e instituciones de investigación:

  • Compartan sus hallazgos

  • Distribuyan nuevos métodos de detección

  • Contribuyan al conocimiento abierto

SIEMBIOT garantiza que la investigación de vanguardia sea accionable de inmediato, gracias a sus mecanismos automatizados de publicación/suscripción. Esto acelera enormemente el despliegue de nueva inteligencia sobre amenazas, el reconocimiento de patrones de ataque y las estrategias de remediación en toda la comunidad de ciberseguridad.

Otros casos de uso

Siembiot es una plataforma de ciberseguridad modular que integra monitorización SIEM en tiempo real, gestión proactiva de vulnerabilidades e intercambio global de inteligencia sobre amenazas. Diseñada para apoyar la colaboración entre socios europeos e internacionales, su tenant de demostración, su lago de datos, su portal de formación y su plataforma de intercambio de CTI permiten a organizaciones de todo el mundo innovar, compartir conocimiento y reforzar la ciberdefensa a escala global.

Cloud image

30 días de ciberdefensa de nivel empresarial

Dé el paso hacia el futuro de la ciberseguridad con acceso completo a una plataforma unificada e inteligente — gratis durante 30 días. Potencie a su equipo de seguridad con:

  • SIEM avanzado para visibilidad en tiempo real, alertas inteligentes y análisis forense profundo en entornos en la nube, locales e híbridos

  • Gestión continua de vulnerabilidades para identificar, priorizar y remediar riesgos en todos los activos

  • Inteligencia sobre ciberamenazas en vivo integrada directamente en sus flujos de trabajo, con información global y perfiles de atacantes

  • Detección de amenazas impulsada por IA que aprende de su entorno, explica las alertas en lenguaje claro y sugiere los siguientes pasos

  • Preparación integrada para el cumplimiento de NIS2, RGPD, ISO 27001 y más, con informes automatizados y herramientas de auditoría

Tanto si gestiona un SOC reducido como un equipo de seguridad empresarial a gran escala, esta plataforma le ofrece las herramientas para detectar más rápido, responder con más inteligencia y anticiparse a las amenazas en evolución, sin complicaciones.

Disfrute de protección de nivel empresarial, flujos de trabajo optimizados y control total.

Su ventaja de 30 días comienza ahora.

Desbloquee su prueba gratuita de 30 días

