En resumen
Expertware, empresa rumana de ciberseguridad y TI que desarrolla soluciones para ayudar a las organizaciones a reforzar su seguridad y su resiliencia digital, destaca la disponibilidad de un conjunto de herramientas gratuito y de código abierto desarrollado en el marco del proyecto OCCTET, financiado por la UE, para apoyar la preparación ante el Reglamento de Ciberresiliencia (CRA).
El conjunto de herramientas abarca cuatro etapas: la autoevaluación, el inventario de componentes de código abierto, la revisión y documentación de vulnerabilidades y la reutilización de información de software publicada previamente.
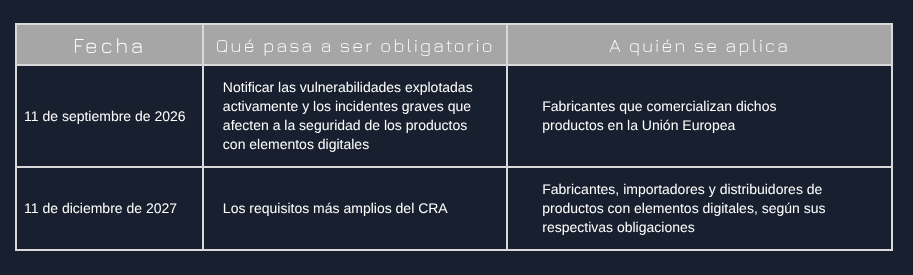
Las primeras obligaciones del CRA se aplican desde el 11 de septiembre de 2026 y sus requisitos más amplios entrarán en vigor el 11 de diciembre de 2027.
Seminario web final del proyecto OCCTET
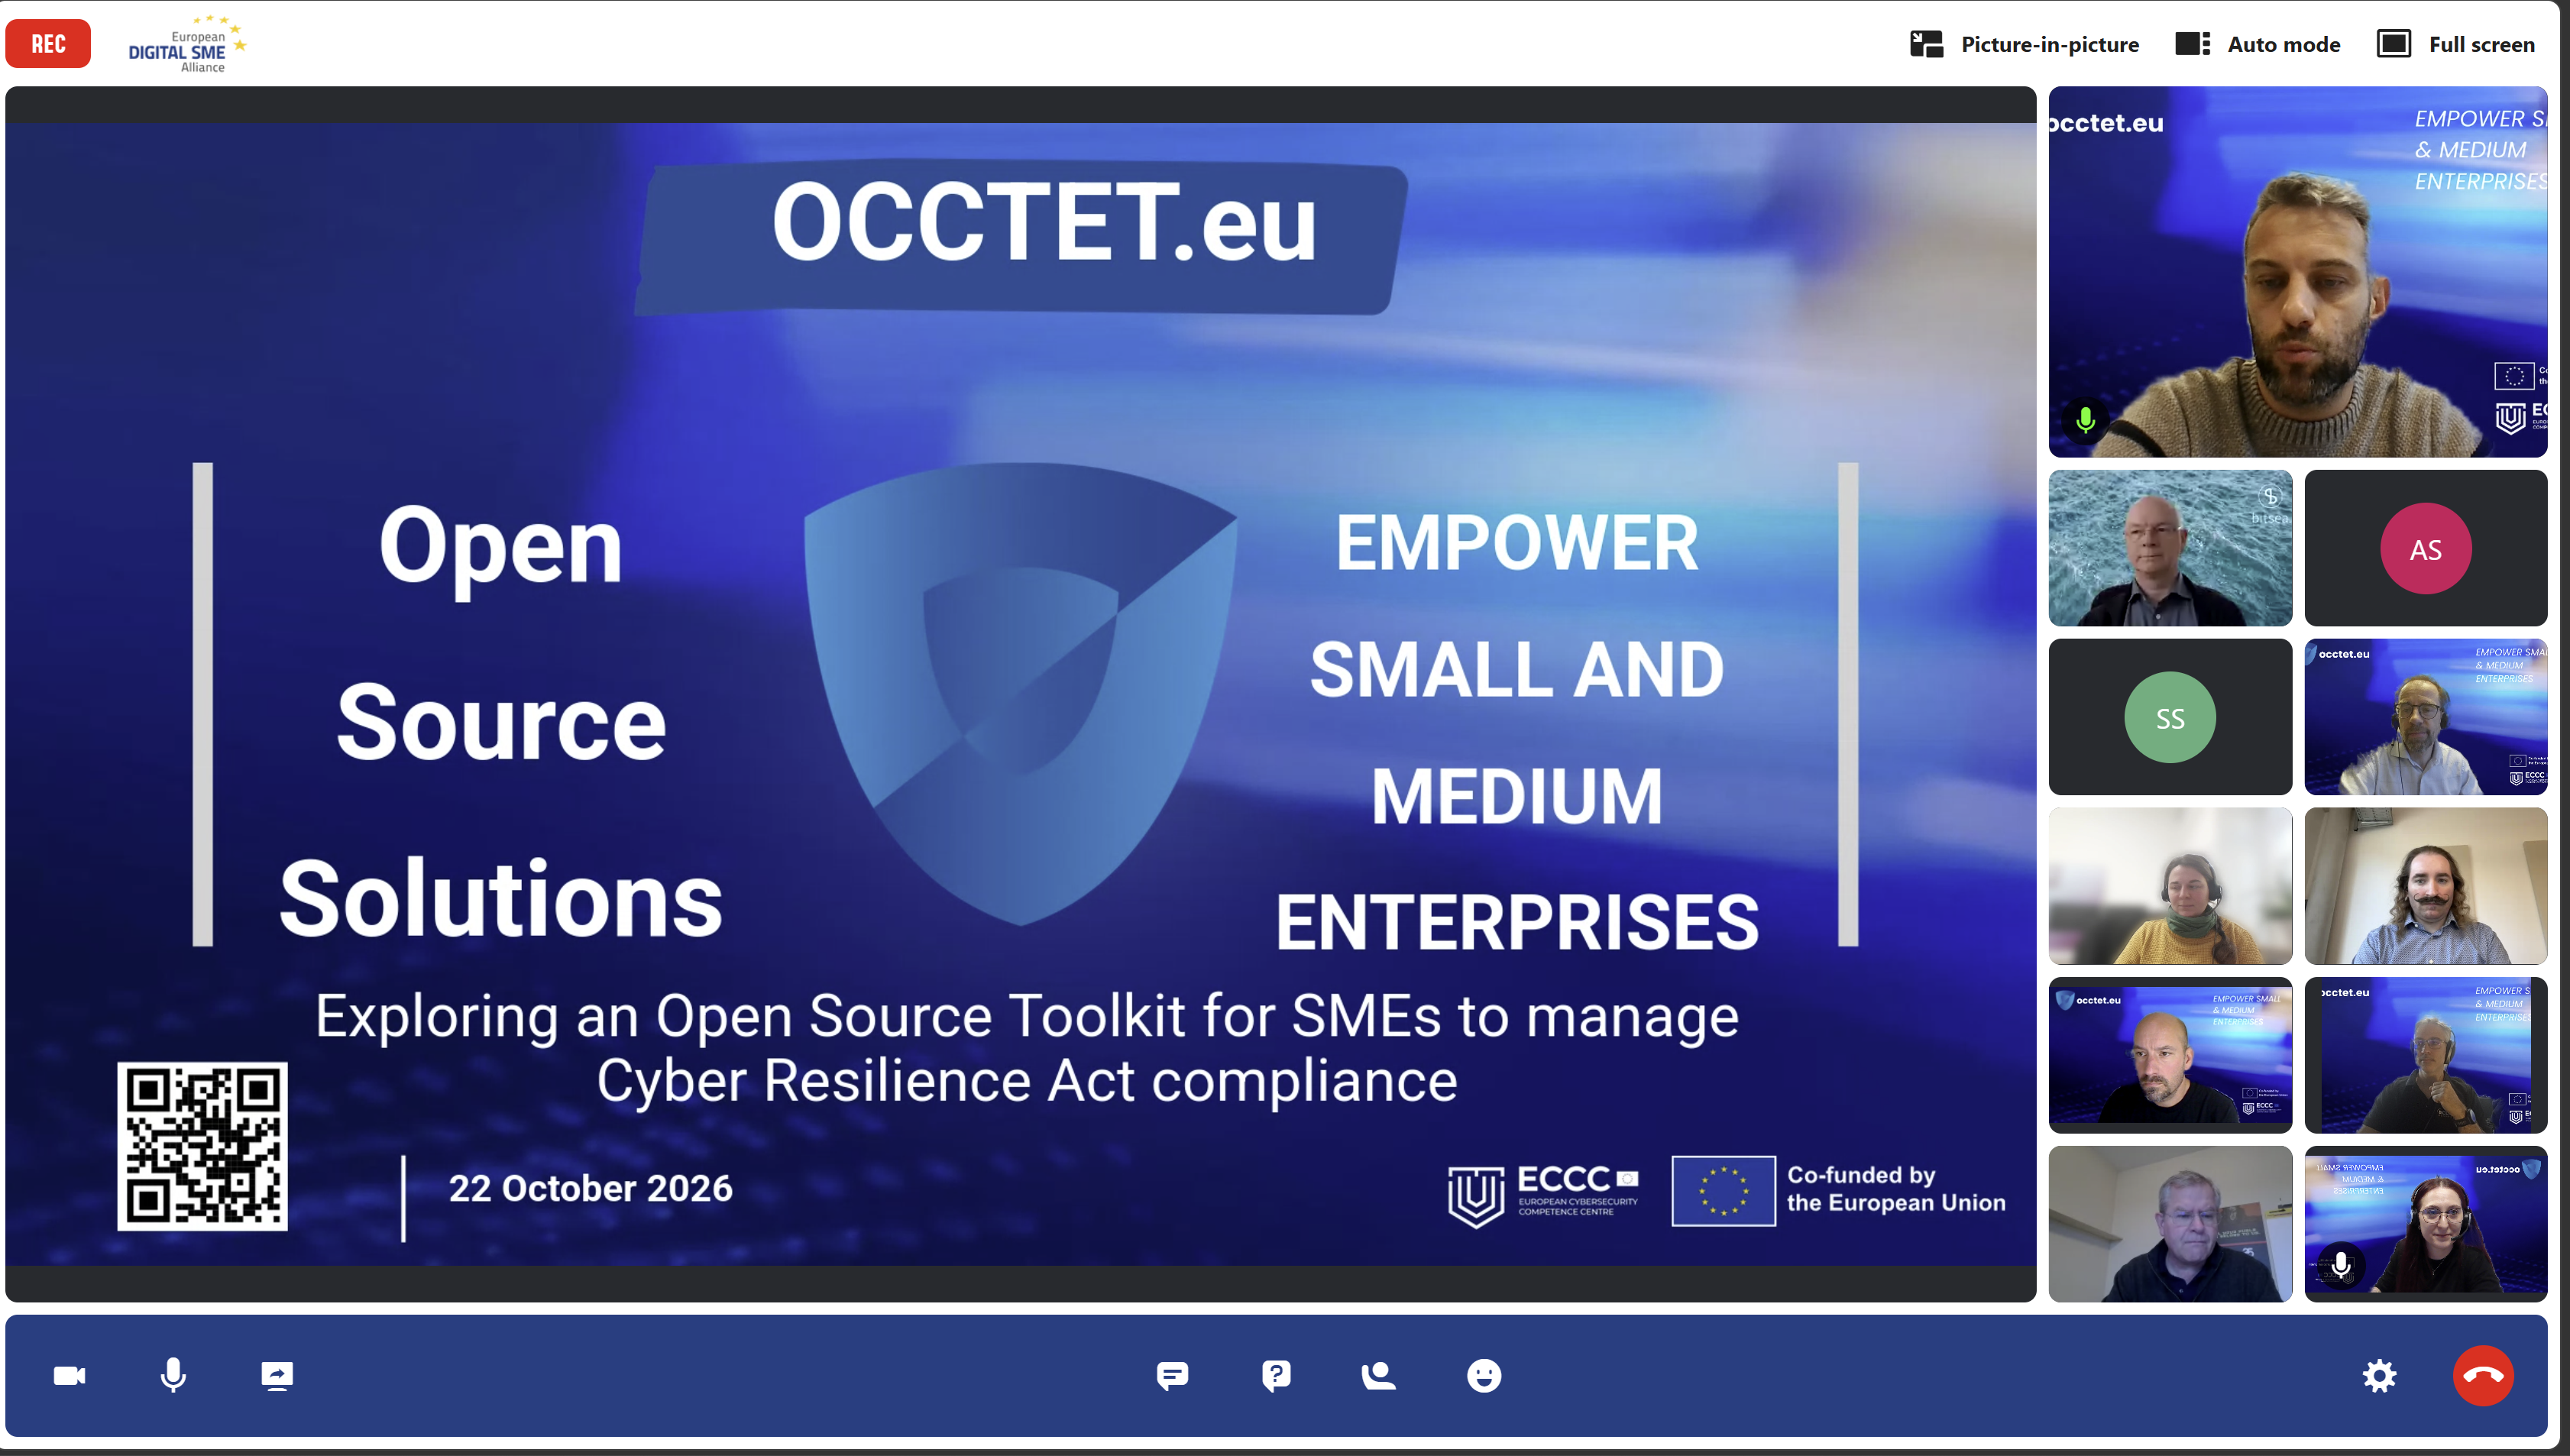
Durante el seminario web final del proyecto OCCTET, celebrado el 22 de octubre de 2026, Expertware y sus socios del consorcio presentaron un conjunto de herramientas gratuito y de código abierto desarrollado para ayudar a las pequeñas y medianas empresas (pymes) y a los proyectos de código abierto a prepararse para el Reglamento de Ciberresiliencia (CRA) de la Unión Europea.
El conjunto de herramientas traduce requisitos normativos complejos en pasos prácticos que las organizaciones pueden incorporar a sus procesos de desarrollo de software y de seguridad. Les ayuda a evaluar su nivel de preparación, identificar qué componentes de código abierto utilizan en sus productos, gestionar vulnerabilidades y documentar cómo se abordan los riesgos de seguridad.
El consorcio presentó el conjunto de herramientas en un reciente seminario web dirigido a pymes, proyectos de código abierto, equipos de producto y otras organizaciones que buscan formas prácticas y de bajo esfuerzo de prepararse ante el CRA. La sesión mostró los distintos componentes del conjunto de herramientas, explicó cómo pueden utilizarlo las empresas e incluyó el testimonio de una compañía sobre cómo prevé usarlo en adelante.
Lo que revelaron las primeras evaluaciones
El uso inicial de la plataforma de autoevaluación de OCCTET ha puesto de manifiesto un reto común: muchas pymes cuentan con medidas de seguridad, pero carecen de la visibilidad, la documentación y los procesos coherentes necesarios para demostrar cómo gestionan los riesgos del software.
«OCCTET ofrece a las pymes orientación práctica y herramientas de código abierto, disponibles de forma gratuita y diseñadas para ser fáciles de usar, que les ayudan a prepararse para el CRA y a gestionar las vulnerabilidades del software. A medida que se acercan los plazos del CRA y surgen vulnerabilidades críticas a gran velocidad, la capacidad de identificar riesgos y responder con rapidez resulta esencial.»
-Sebastien Heurtematte, coordinador del proyecto OCCTET
«Mantener estas herramientas mediante comunidades activas y una colaboración continua entre pymes, desarrolladores y comunidades de código abierto será esencial para aprovechar estos resultados y hacer que la seguridad del software sea más accesible», añadió Heurtematte.
Un camino práctico de la evaluación a la acción
El conjunto de herramientas de OCCTET combina varios servicios que acompañan a las organizaciones desde la evaluación inicial hasta la gestión de vulnerabilidades y la documentación.
Las pymes y los proyectos de código abierto ya pueden acceder a los siguientes servicios y probarlos.
1. Evaluar la preparación
El Portal de autoevaluación del CRA ayuda a las pymes a entender cómo les afecta el CRA, evaluar su preparación actual e identificar los ámbitos que requieren atención. La evaluación guiada y gratuita traduce las disposiciones del CRA en preguntas estructuradas, puntuaciones y recomendaciones prácticas.
2. Identificar los componentes de software
Eclipse Apoapsis (instancia de OCCTET) identifica componentes de código abierto, dependencias y licencias, a partir del OSS Review Toolkit y de las vulnerabilidades conocidas. También puede generar diversos informes y artefactos de cumplimiento preparados para el CRA, incluidas las listas de materiales de software (SBOM), que proporcionan un inventario estandarizado de los componentes de software contenidos en un producto.
3. Revisar los resultados y actuar
Bitsea Curator (instancia de OCCTET) combina el análisis automatizado con la revisión humana para ayudar a los usuarios a verificar la información del software, valorar si las vulnerabilidades afectan a sus productos, priorizar incidencias y documentar sus decisiones. También permite crear informes VEX (Vulnerability Exploitability eXchange), que registran si un producto se ve afectado por una vulnerabilidad conocida.
4. Reutilizar la información de software compartida
VulnerableCode, una base de datos de vulnerabilidades federada y abierta, proporciona información esencial sobre los paquetes de código abierto, incluidos su origen, licencias, avisos de seguridad, vulnerabilidades y SBOM de referencia. VulnerableCode conecta la información sobre vulnerabilidades con los paquetes de software a los que afecta, mientras que el demostrador público PurlDB permite generar SBOM de referencia para más de 20 millones de paquetes.
Cómo se ha probado
El conjunto de herramientas se ha validado frente a escenarios complejos y reales de dependencias de software en diez ecosistemas tecnológicos distintos. Las pruebas han incluido proyectos de código abierto ampliamente utilizados, el análisis a gran escala de todo el portfolio de proyectos de la Eclipse Foundation y un número creciente de casos de uso reales de pymes. Esta amplia validación demuestra su capacidad para funcionar en tecnologías, tamaños de proyecto y cadenas de suministro de software muy diversos.
Estas pruebas han demostrado su capacidad para analizar estructuras de dependencias complejas, identificar vulnerabilidades, apoyar la revisión humana y supervisar los problemas de seguridad a lo largo del tiempo.
Empieza a utilizar OCCTET
El proyecto Open-Source Compliance: Comprehensive Techniques and Essential Tools (OCCTET) reúne a líderes del sector, expertos en ciberseguridad, representantes de pymes y organizaciones de código abierto para hacer que la seguridad del software y la preparación ante el CRA sean más accesibles, transparentes y rentables.
El conjunto de herramientas y sus recursos - disponible en occtet.eu.
Pruebas con productos reales - las organizaciones interesadas en utilizar los servicios con productos y flujos de trabajo de desarrollo reales, y en aportar comentarios que contribuyan a su mejora continua, pueden visitar la página Get Engaged de OCCTET.
OCCTET complementa el trabajo de los socios del proyecto para ayudar a las organizaciones y a las comunidades de código abierto a prepararse para el CRA. A través del Grupo de Trabajo de Cumplimiento Normativo Abierto (ORC), los participantes desarrollan especificaciones, guías, formación y otros recursos impulsados por la comunidad para apoyar la aplicación del CRA en todo el ecosistema de código abierto.
Entre estos recursos se encuentra el ORC Learning Hub gratuito, que ofrece formación práctica y adaptada a cada rol para que los desarrolladores de código abierto, los mantenedores, los responsables de proyectos, los equipos de producto y los profesionales de seguridad y cumplimiento comprendan cómo les afecta el CRA y apliquen sus requisitos en la práctica.
Sobre el proyecto OCCTET
Open Source Compliance: Comprehensive Techniques and Essential Tools (OCCTET) es una iniciativa financiada por la UE centrada en ayudar a las pymes y a los proyectos de código abierto a cumplir los requisitos de ciberseguridad y conformidad del Reglamento de Ciberresiliencia. Coordinado por la Eclipse Foundation, el proyecto desarrolla un conjunto integrado de herramientas gratuitas y de código abierto para la evaluación de la preparación, el análisis de dependencias de software, la gestión de vulnerabilidades, la generación de SBOM y la documentación de cumplimiento.
Más información en occtet.eu.
El proyecto OCCTET ha recibido financiación del Programa Europa Digital en virtud del acuerdo de subvención n.º 101190474. El contenido no refleja necesariamente la opinión de la Comisión Europea. La Comisión Europea no se hace responsable del uso que pueda hacerse de la información aquí contenida.
Sobre Expertware
Expertware es una empresa rumana de TI y ciberseguridad fundada en 2006, con amplia experiencia en el desarrollo de soluciones tecnológicas y en la prestación de servicios de ciberseguridad en toda Europa. Su experiencia abarca centros de operaciones de seguridad (SOC), servicios gestionados de ciberseguridad, infraestructuras cloud e híbridas, plataformas de ciberseguridad y entornos de TI empresariales complejos.
Expertware es la empresa que está detrás de SIEMBIOT, una plataforma integrada de ciberseguridad que reúne capacidades de monitorización de seguridad, inteligencia de amenazas, gestión de vulnerabilidades y respuesta ante incidentes. A través de SIEMBIOT y de sus servicios de consultoría en ciberseguridad, Expertware ayuda a las organizaciones a reforzar su postura de seguridad, gestionar los ciberriesgos y responder a los requisitos normativos mediante su módulo de cumplimiento específico, incluida la Directiva NIS2 y el Reglamento de Ciberresiliencia (CRA).
Gracias a su participación en iniciativas europeas de investigación e innovación como OCCTET, Expertware también contribuye al desarrollo de herramientas prácticas que ayudan a las organizaciones a evaluar su madurez en ciberseguridad y a prepararse para unos requisitos normativos en constante evolución.
Más información en expertware.net

30 días de ciberdefensa de nivel empresarial
Dé el paso hacia el futuro de la ciberseguridad con acceso completo a una plataforma unificada e inteligente — gratis durante 30 días. Potencie a su equipo de seguridad con:
SIEM avanzado para visibilidad en tiempo real, alertas inteligentes y análisis forense profundo en entornos en la nube, locales e híbridos
Gestión continua de vulnerabilidades para identificar, priorizar y remediar riesgos en todos los activos
Inteligencia sobre ciberamenazas en vivo integrada directamente en sus flujos de trabajo, con información global y perfiles de atacantes
Detección de amenazas impulsada por IA que aprende de su entorno, explica las alertas en lenguaje claro y sugiere los siguientes pasos
Preparación integrada para el cumplimiento de NIS2, RGPD, ISO 27001 y más, con informes automatizados y herramientas de auditoría
Tanto si gestiona un SOC reducido como un equipo de seguridad empresarial a gran escala, esta plataforma le ofrece las herramientas para detectar más rápido, responder con más inteligencia y anticiparse a las amenazas en evolución, sin complicaciones.
Disfrute de protección de nivel empresarial, flujos de trabajo optimizados y control total.
Su ventaja de 30 días comienza ahora.
Desbloquee su prueba gratuita de 30 días